
Categoría: Seguridad y Riesgos

  • Google AI no sabe deletrear su propio nombre

    Google AI no sabe deletrear su propio nombre

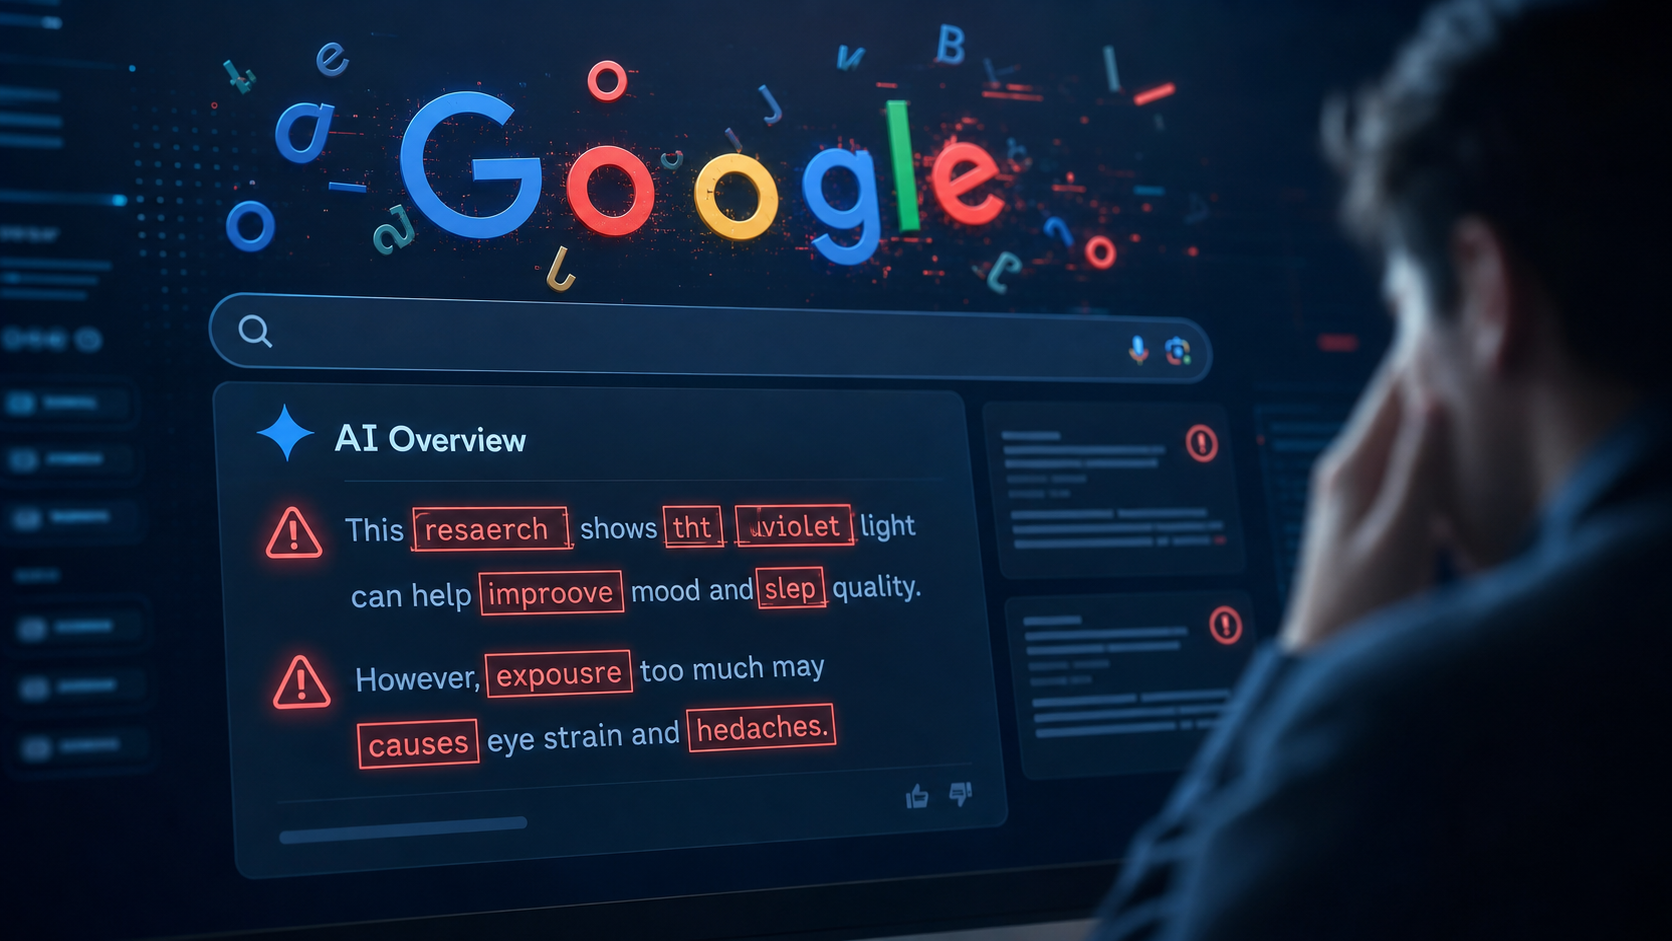
    Los errores ortografia Google AI han puesto en evidencia una limitación fundamental que ninguna empresa debería ignorar. Cuando el buscador más usado del mundo no puede deletrear correctamente su propio nombre, contando dos P en ‘Google’ o transformando ‘periodismo’ en ‘j-o-u-r-n-a-d-i-s-m’, estamos ante un problema que va más allá de simples fallos técnicos.

    Qué está pasando exactamente con los AI Overviews

    Los AI Overviews de Google, la función que muestra respuestas generadas por IA en la parte superior de los resultados de búsqueda, están cometiendo errores de deletreo que cualquier niño de primaria detectaría. Cuando los usuarios preguntan cuántas letras P tiene la palabra ‘Google’, el sistema responde que dos. Al solicitar el deletreo de ‘periodismo’ en inglés, produce ‘j-o-u-r-n-a-d-i-s-m’ en lugar de ‘j-o-u-r-n-a-l-i-s-m’.

    Estos no son casos aislados ni errores menores. Representan una falla sistemática en cómo los modelos de lenguaje procesan información a nivel de caracteres individuales. Los investigadores han documentado que esta limitación afecta prácticamente a todos los LLM basados en arquitectura transformer, desde GPT hasta Claude, aunque Google es quien más visibilidad pública está dando al problema al integrarlo directamente en su buscador.

    Por qué los LLM no pueden contar letras correctamente

    La raíz del problema está en cómo funcionan internamente estos modelos. Los LLM no procesan texto letra por letra como lo haríamos los humanos al deletrear una palabra. En su lugar, dividen el texto en ‘tokens’ – fragmentos que pueden ser palabras completas, partes de palabras o incluso caracteres individuales, dependiendo del contexto y la frecuencia de aparición en los datos de entrenamiento.

    Cuando un modelo ve la palabra ‘Google’, no la procesa como G-o-o-g-l-e, sino como uno o varios tokens numéricos. Esta tokenización hace que contar letras específicas sea una tarea contraintuitiva para el modelo, similar a pedirle a alguien que cuente las letras de una palabra que solo puede ver como un símbolo abstracto. La arquitectura transformer, diseñada para entender patrones semánticos y contextuales, simplemente no está optimizada para manipulaciones a nivel de carácter.

    Cómo pueden aplicar esto las empresas hoy

    Esta limitación tiene implicaciones directas para cualquier empresa que esté implementando o evaluando soluciones de IA. Primero, establece la necesidad absoluta de sistemas de verificación para cualquier output de IA que requiera precisión factual, especialmente en tareas que involucren procesamiento de texto detallado como transcripciones, análisis de documentos legales o generación de contenido técnico.

    Las empresas deben implementar capas de validación específicas para tareas que requieran manipulación precisa de texto. Esto incluye verificación ortográfica tradicional, conteo de caracteres mediante algoritmos deterministas, y revisión humana para contenido crítico. No se trata de descartar la IA, sino de entender sus límites y diseñar workflows que los compensen de manera sistemática.

    Análisis Blixel

    Este episodio ilustra perfectamente por qué el hype de la IA ‘perfecta’ es peligroso para las empresas. Google, con todos sus recursos y expertise, está mostrando públicamente que incluso los modelos más avanzados tienen agujeros fundamentales en tareas que consideramos triviales. La lección no es que la IA sea inútil, sino que tratarla como una caja negra infalible es un error costoso.

    Para las PYMEs españolas evaluando IA, esto refuerza una regla de oro: nunca implementes IA sin entender exactamente qué puede y no puede hacer. Los errores de deletreo son la punta del iceberg de limitaciones más profundas en razonamiento lógico, matemáticas básicas y procesamiento preciso de información. La IA es una herramienta poderosa cuando sabes cómo usarla, pero puede ser un desastre cuando asumes que ‘simplemente funciona’ en todos los contextos.

    ¿Quieres aplicar esto en tu empresa? En Blixel.ai te ayudamos a integrar IA con sentido común. Hablemos.
  • Canada elige Ericsson para su red 5G de seguridad nacional

    Canada elige Ericsson para su red 5G de seguridad nacional

    El gobierno canadiense ha seleccionado a Ericsson como socio exclusivo para desarrollar redes 5G destinadas a seguridad pública y defensa nacional. La decisión se materializa a través de la plataforma Advanced Wireless Communications Innovation Network, que convertirá al 5G en la tecnología de facto para aplicaciones críticas gubernamentales. Esta elección marca un hito en la estrategia de telecomunicaciones de Canada y refuerza la posición de Ericsson en el mercado norteamericano de infraestructura crítica.

    Qué significa esta alianza exclusiva

    La plataforma Advanced Wireless Communications Innovation Network representa la apuesta más ambiciosa de Canada por integrar 5G en sus sistemas de seguridad nacional. A diferencia de las redes comerciales, estas infraestructuras requieren niveles de fiabilidad, latencia y seguridad que van más allá de los estándares civiles. Ericsson deberá desarrollar soluciones específicas para comunicaciones de emergencia, coordinación militar y sistemas de respuesta rápida que no pueden permitirse fallos.

    La exclusividad del acuerdo sitúa a Ericsson como el único proveedor autorizado para estas aplicaciones críticas en territorio canadiense. Esto implica no solo el suministro de equipamiento, sino también el desarrollo conjunto de protocolos de seguridad, sistemas de cifrado avanzado y arquitecturas de red que cumplan con los requisitos más estrictos de las agencias gubernamentales canadienses.

    Contexto geopolítico y exclusiones estratégicas

    Esta decisión no puede entenderse sin el contexto de las tensiones geopolíticas actuales en el sector de las telecomunicaciones. Canada, como otros países occidentales, ha excluido progresivamente a proveedores chinos como Huawei y ZTE de sus infraestructuras críticas por motivos de seguridad nacional. La elección de Ericsson consolida la estrategia de «trusted vendors» que caracteriza las políticas de telecomunicaciones de los países del G7.

    El timing de este anuncio también es significativo. Llega en un momento en que los gobiernos occidentales buscan reducir su dependencia tecnológica de proveedores considerados de riesgo, mientras aceleran el despliegue de redes 5G para aplicaciones críticas. La guerra en Ucrania y las crecientes tensiones con China han convertido la soberanía tecnológica en una prioridad estratégica para países como Canada.

    Qué significa este movimiento para el mercado

    Para Ericsson, este contrato representa mucho más que ingresos directos. Le otorga una posición privilegiada en el mercado norteamericano de redes críticas, un segmento que se espera crezca exponencialmente en los próximos años. La experiencia adquirida en Canada será transferible a otros países con necesidades similares, especialmente en Europa y otros aliados de la OTAN que buscan alternativas seguras para sus infraestructuras críticas.

    Para los competidores, especialmente Nokia y Samsung, esta decisión reduce las oportunidades en un mercado altamente lucrativo y estratégico. También establece un precedente que otros gobiernos podrían seguir, creando un efecto dominó que podría consolidar la posición de Ericsson en el segmento de redes gubernamentales críticas a nivel global.

    Análisis Blixel

    La decisión canadiense refleja una realidad que las empresas españolas no pueden ignorar: la geopolítica está redefiniendo el mapa de proveedores tecnológicos. Mientras los gobiernos priorizan la seguridad sobre el coste, las empresas privadas deben evaluar cómo estas dinámicas afectan a sus propias cadenas de suministro tecnológico. La exclusión de ciertos proveedores por motivos geopolíticos no se limita a las telecomunicaciones críticas; se extiende progresivamente a otros sectores como la computación en la nube, la inteligencia artificial y los semiconductores. Para las PYMEs españolas que dependen de tecnología china o de proveedores considerados de riesgo, es momento de diversificar. No se trata de paranoia, sino de gestión de riesgo empresarial. Un cambio regulatorio o una escalada geopolítica pueden dejar obsoleta una infraestructura tecnológica de la noche a la mañana. La lección canadiense es clara: en un mundo cada vez más fragmentado tecnológicamente, la neutralidad ya no es una opción viable para las infraestructuras críticas.

    ¿Quieres aplicar esto en tu empresa? En Blixel.ai te ayudamos a integrar IA con sentido común. Hablemos.
  • NTSB cierra archivos tras recrear voces de pilotos con IA

    NTSB cierra archivos tras recrear voces de pilotos con IA

    La recreación de voces de pilotos fallecidos con inteligencia artificial ha obligado a la Junta Nacional de Seguridad del Transporte de Estados Unidos (NTSB) a cerrar temporalmente el acceso a sus archivos públicos. El incidente expone una vulnerabilidad crítica: cómo los datos técnicos aparentemente inofensivos pueden convertirse en material sensible cuando se combinan con herramientas de IA generativa.

    Qué pasó y por qué la NTSB actuó de emergencia

    La agencia descubrió que usuarios habían utilizado espectrogramas públicos del accidente del vuelo UPS 2976 en Louisville, Kentucky, junto con herramientas como Codex de OpenAI, para reconstruir aproximaciones del audio original de la cabina. Estas recreaciones de las voces de los pilotos fallecidos comenzaron a circular por internet, violando las estrictas restricciones federales que protegen las grabaciones de cockpit.

    Los espectrogramas son representaciones visuales de las frecuencias de audio que la NTSB publica como parte de sus informes técnicos. Hasta ahora se consideraban datos seguros porque requerían conocimiento especializado para interpretarlos. Sin embargo, las nuevas capacidades de la IA han convertido estos gráficos en una puerta trasera para reconstruir audio sensible.

    El problema técnico que nadie vio venir

    La vulnerabilidad surge de la convergencia entre datos públicos aparentemente inofensivos y herramientas de IA cada vez más sofisticadas. Los espectrogramas contienen suficiente información frecuencial para que algoritmos avanzados puedan generar aproximaciones convincentes del audio original, incluyendo características vocales específicas de las personas involucradas.

    La NTSB restauró el acceso general el viernes, pero mantuvo cerradas 42 investigaciones pendientes de revisión. Esta decisión refleja la complejidad del problema: la agencia debe evaluar qué otros datos técnicos podrían ser vulnerables a técnicas similares de reconstrucción con IA, desde patrones de radar hasta datos de telemetría.

    Lecciones para empresas que manejan datos sensibles

    Este incidente ilustra un principio crítico para cualquier organización: los datos que hoy parecen seguros pueden volverse vulnerables mañana debido a avances en IA. Las empresas deben revisar sus políticas de publicación de datos técnicos, especialmente aquellos que contienen patrones o frecuencias que podrían ser reconstruidos. Esto incluye desde grabaciones de llamadas de atención al cliente hasta datos biométricos aparentemente anonimizados.

    Análisis Blixel

    Este caso marca un punto de inflexión en cómo debemos pensar sobre la seguridad de datos en la era de la IA generativa. La NTSB creía que publicar espectrogramas era seguro porque requerían conocimiento técnico especializado para interpretarlos. Esa suposición acaba de quedar obsoleta. Lo que vemos aquí no es solo un problema de aviación, sino una advertencia para cualquier sector que publique datos técnicos: la IA está convirtiendo información aparentemente inofensiva en material sensible. Las empresas que manejan datos biométricos, grabaciones de voz, patrones de comportamiento o cualquier información que pueda ser reconstruida necesitan auditar urgentemente qué están publicando. La pregunta ya no es si los datos son seguros hoy, sino si seguirán siendo seguros cuando las herramientas de IA evolucionen el próximo año.

    ¿Quieres aplicar esto en tu empresa? En Blixel.ai te ayudamos a integrar IA con sentido común. Hablemos.
  • T-Mobile apuesta por AI-RAN para su red 5G Advanced

    T-Mobile apuesta por AI-RAN para su red 5G Advanced

    T-Mobile US ha confirmado su apuesta estratégica por AI-RAN para redes 5G Advanced como pieza clave de su infraestructura inteligente. El CEO Srini Gopalan destacó durante la llamada de resultados del primer trimestre que esta tecnología permitirá a la operadora gestionar automáticamente la red durante situaciones críticas como desastres naturales, marcando un salto cualitativo en la gestión de telecomunicaciones.

    Qué es AI-RAN y por qué T-Mobile lo considera crítico

    AI-RAN (Artificial Intelligence Radio Access Network) representa la evolución natural de las redes de acceso radio tradicionales, integrando capacidades de inteligencia artificial directamente en la infraestructura de red. A diferencia de los sistemas convencionales que requieren intervención manual para optimizar el tráfico y gestionar incidencias, AI-RAN permite que la red tome decisiones autónomas en tiempo real basándose en patrones de uso, condiciones ambientales y eventos críticos.

    La decisión de T-Mobile de implementar AI-RAN en su red 5G Advanced responde a la creciente complejidad de gestionar millones de conexiones simultáneas con requisitos de latencia ultra-baja. Durante desastres naturales, cuando las torres tradicionales pueden fallar o saturarse, un sistema AI-RAN puede redistribuir automáticamente el tráfico, priorizar comunicaciones de emergencia y mantener la conectividad crítica sin esperar órdenes del centro de operaciones.

    Implicaciones técnicas para la infraestructura 5G

    La integración de AI-RAN en redes 5G Advanced requiere una arquitectura completamente rediseñada donde cada estación base incorpora capacidades de procesamiento local y algoritmos de machine learning. Esto significa que T-Mobile está desplegando hardware especializado capaz de ejecutar modelos de IA en el edge, reduciendo la dependencia de centros de datos centralizados y mejorando los tiempos de respuesta.

    El enfoque de T-Mobile implica también una transformación en la gestión de espectro radioeléctrico. Mientras las redes tradicionales asignan frecuencias de forma estática, AI-RAN puede reasignar dinámicamente el espectro según la demanda en tiempo real, optimizando automáticamente la cobertura y capacidad. Esta flexibilidad resulta especialmente valiosa durante emergencias, cuando ciertos sectores pueden experimentar picos de tráfico mientras otros quedan desatendidos.

    Cómo pueden aplicar esto las empresas hoy

    Para empresas que dependen de conectividad crítica, la estrategia de T-Mobile con AI-RAN ofrece lecciones aplicables inmediatas. Las organizaciones pueden comenzar evaluando sus propios puntos de fallo en conectividad y considerar soluciones que incorporen redundancia inteligente. Esto incluye implementar sistemas de monitorización que detecten automáticamente degradaciones de red y activen respaldos sin intervención manual.

    Las PYMEs con operaciones distribuidas geográficamente deberían considerar proveedores de conectividad que ofrezcan capacidades de gestión inteligente de red. Aunque no todas tendrán acceso directo a AI-RAN, pueden beneficiarse de servicios gestionados que incorporen estas tecnologías. La clave está en evaluar SLAs que incluyan garantías específicas durante situaciones de emergencia, no solo disponibilidad general.

    Análisis Blixel

    La apuesta de T-Mobile por AI-RAN marca un punto de inflexión en cómo las operadoras abordan la gestión de red, pero también revela una realidad incómoda: las redes actuales siguen siendo demasiado frágiles ante eventos críticos. Que una operadora del tamaño de T-Mobile necesite recurrir a IA para gestionar desastres naturales demuestra que la infraestructura tradicional ha llegado a su límite de escalabilidad.

    Sin embargo, esta evolución hacia redes autónomas plantea nuevas preguntas sobre dependencia tecnológica. Una red que toma decisiones automáticas durante emergencias debe ser extraordinariamente robusta en sus algoritmos, porque un fallo de IA durante una crisis puede ser más devastador que la gestión manual tradicional. T-Mobile está apostando por una tecnología que aún está madurando, lo que puede convertirlos en pioneros o en un caso de estudio sobre implementación prematura.

    Para el mercado empresarial, esto significa que la conectividad inteligente dejará de ser un diferenciador para convertirse en una expectativa básica. Las empresas que no consideren la resiliencia automatizada de sus comunicaciones se encontrarán en desventaja competitiva cuando sus competidores operen con redes que se auto-optimizan y auto-reparan.

    ¿Quieres aplicar esto en tu empresa? En Blixel.ai te ayudamos a integrar IA con sentido común. Hablemos.
  • Singapur bloquea venta de M1 por investigacion espectro

    Singapur bloquea venta de M1 por investigacion espectro

    La venta del operador M1 en Singapur se ha cancelado definitivamente tras una investigación regulatoria sobre el uso del espectro radioeléctrico por parte del comprador potencial, Simba. El propietario mayoritario de M1 ha decidido dejar expirar el acuerdo de venta y ejecutar un plan de eficiencia interno en lugar de completar la transacción que llevaba meses negociándose.

    Que ha pasado y por que la operacion se ha cancelado

    La transacción para vender la unidad de telecomunicaciones M1 a Simba se encontraba en sus fases finales cuando las autoridades regulatorias de Singapur iniciaron una investigación sobre las prácticas de uso del espectro radioeléctrico de la empresa compradora. Esta investigación ha generado suficientes dudas regulatorias como para que el propietario mayoritario de M1 prefiera abandonar la venta y mantener el control del operador.

    En lugar de completar la transacción, la empresa matriz ha anunciado que implementará un programa de eficiencia operativa interno. Esta decisión refleja la creciente cautela de las autoridades asiáticas respecto a las consolidaciones en el sector de telecomunicaciones, especialmente cuando involucran el uso de recursos críticos como el espectro radioeléctrico. Singapur, como hub tecnológico regional, mantiene un control estricto sobre estos activos estratégicos.

    Implicaciones para el mercado de telecomunicaciones asiatico

    Esta cancelación marca un precedente importante en el mercado de telecomunicaciones del sudeste asiático, donde las fusiones y adquisiciones han sido una estrategia clave para la consolidación del sector. La intervención regulatoria en Singapur envía una señal clara sobre el escrutinio que enfrentarán futuras operaciones corporativas que involucren operadores de telecomunicaciones y el uso del espectro.

    Para M1, la decisión de mantener la independencia operativa implica que deberá competir en un mercado maduro con recursos propios, sin el respaldo financiero que habría proporcionado la venta. El plan de eficiencia anunciado sugiere que la empresa buscará optimizar costes y operaciones para mantener su posición competitiva frente a operadores más grandes como Singtel y StarHub.

    Que significa este movimiento para el mercado

    La cancelación de esta venta refuerza la tendencia regulatoria hacia un mayor control sobre las transacciones que afectan infraestructuras críticas de telecomunicaciones. Los reguladores asiáticos están demostrando que priorizarán la estabilidad del mercado y el uso eficiente del espectro por encima de la consolidación empresarial. Esto podría enfriar el apetito inversor en el sector telecom de la región, al menos para operaciones que no demuestren claramente beneficios para los consumidores y la competencia.

    Analisis Blixel

    La decisión regulatoria en Singapur ilustra un cambio fundamental en cómo los gobiernos asiáticos abordan las telecomunicaciones como infraestructura crítica. No se trata solo de competencia comercial, sino de soberanía tecnológica y control sobre recursos estratégicos como el espectro radioeléctrico. Esta cancelación establece un precedente que probablemente influirá en futuras operaciones corporativas en toda la región. Para las empresas tecnológicas que operan en Asia, el mensaje es claro: las consideraciones regulatorias y de seguridad nacional pesan más que los beneficios económicos inmediatos. M1 deberá demostrar ahora que puede competir eficazmente como operador independiente en un mercado donde la escala y los recursos financieros son determinantes para la supervivencia a largo plazo.

    ¿Quieres aplicar esto en tu empresa? En Blixel.ai te ayudamos a integrar IA con sentido común. Hablemos.
  • M360 Eurasia lleva la IA a Uzbekistan en 2025

    M360 Eurasia lleva la IA a Uzbekistan en 2025

    La conferencia M360 Eurasia se traslada a Samarkand en 2025 con un objetivo claro: convertir el bombo publicitario de la inteligencia artificial en implementaciones concretas para las telecomunicaciones de Asia Central. El evento del GSMA marca un punto de inflexion donde los operadores regionales buscan pasar de las promesas tecnologicas a casos de uso rentables y medibles.

    El cambio geografico refleja ambiciones digitales

    La decision de mover M360 Eurasia desde ubicaciones tradicionales hasta Samarkand no es casual. Uzbekistan ha acelerado su agenda de digitalizacion nacional con inversiones masivas en fibra optica y 5G, posicionandose como hub tecnologico regional. El pais ha liberalizado su sector telecomunicaciones y busca atraer operadores internacionales que vean en Asia Central un mercado emergente con menos saturacion que Europa occidental.

    Amiya Johar, director del evento, confirma que las conversaciones preliminares con CEOs regionales revelan una frustracion creciente: demasiadas demos de IA, pocas implementaciones que generen ingresos reales. Los operadores quieren casos concretos donde la inteligencia artificial optimice redes, reduzca costes operativos o genere nuevas lineas de negocio, no mas presentaciones conceptuales.

    De la experimentacion a la operacion comercial

    Las telecomunicaciones de Eurasia enfrentan desafios especificos que la IA podria resolver si se implementa correctamente. La gestion de redes en territorios extensos con densidades poblacionales variables, la optimizacion de espectro en mercados con regulaciones heterogeneas, y la prediccion de demanda en economias en transicion son problemas reales que requieren soluciones tecnologicas maduras.

    Los casos de uso mas prometedores incluyen mantenimiento predictivo de infraestructura en climas extremos, optimizacion automatica de parametros de red para maximizar cobertura rural, y sistemas de deteccion de fraude adaptados a patrones de consumo locales. Sin embargo, la mayoria de operadores regionales carece del talento tecnico interno para desarrollar estas capacidades, dependiendo de proveedores externos que no siempre entienden las particularidades del mercado.

    Que significa este movimiento para el mercado

    El traslado de M360 Eurasia a Uzbekistan senala una redistribucion geografica de las prioridades tecnologicas globales. Mientras Europa occidental debate regulacion de IA y Estados Unidos compite en modelos generativos, Asia Central se enfoca en aplicaciones practicas que resuelvan problemas de conectividad basica. Esta divergencia podria crear oportunidades para proveedores que desarrollen soluciones especificamente adaptadas a mercados emergentes, menos sofisticadas pero mas rentables que las implementaciones de vanguardia occidental.

    Analisis Blixel

    La frustracion de los operadores de Eurasia con el hype de la IA es sintomatica de un problema global: la desconexion entre capacidades tecnologicas y necesidades comerciales reales. Mientras las grandes tecnologicas compiten por desarrollar AGI y modelos cada vez mas complejos, operadores con presupuestos limitados necesitan IA que funcione hoy, con hardware existente y equipos tecnicos pequenos. Uzbekistan podria convertirse en laboratorio de pruebas para IA «suficientemente buena» – soluciones que no impresionen en conferencias de Silicon Valley pero generen ROI medible en mercados con margenes ajustados. Si M360 Eurasia logra conectar proveedores pragmaticos con operadores hambrientos de eficiencia operativa, podria demostrar que el futuro de la IA no esta en los modelos mas avanzados, sino en las implementaciones mas inteligentes. La pregunta es si la industria esta dispuesta a bajar el tono del marketing y subir el nivel de la ingenieria aplicada.

    Quieres aplicar esto en tu empresa? En Blixel.ai te ayudamos a integrar IA con sentido comun. Hablemos.

  • BT Business y Accenture aceleran la IA empresarial

    BT Business y Accenture aceleran la IA empresarial

    BT Business ha firmado un acuerdo plurianual con Accenture para acelerar las capacidades de IA en su división de servicios gestionados. La alianza marca un giro estratégico del operador británico hacia la automatización avanzada, la ciberseguridad potenciada por IA y los servicios empresariales de nueva generación.

    Una alianza para transformar los servicios gestionados

    El acuerdo entre BT Business y Accenture se centra en integrar capacidades de inteligencia artificial en toda la cartera de servicios gestionados del operador. La colaboración abarca tres áreas principales: automatización de procesos operativos, mejora de las capacidades de ciberseguridad mediante IA y desarrollo de nuevos servicios empresariales basados en aprendizaje automático.

    BT Business gestiona infraestructuras críticas para miles de empresas británicas, desde pymes hasta grandes corporaciones. La integración de IA en estos servicios promete reducir tiempos de respuesta, mejorar la detección de amenazas y optimizar el rendimiento de las redes empresariales. Accenture aportará su experiencia en consultoría tecnológica y sus plataformas de IA empresarial ya probadas en otros sectores.

    Automatización y ciberseguridad como pilares estratégicos

    La automatización representa el núcleo de esta alianza. BT Business busca reducir la intervención manual en tareas de monitorización de red, gestión de incidencias y mantenimiento predictivo. Los algoritmos de IA de Accenture permitirán anticipar fallos de equipamiento, optimizar el tráfico de datos y automatizar la resolución de problemas comunes sin intervención humana.

    En ciberseguridad, la colaboración se enfoca en desarrollar sistemas de detección de amenazas más sofisticados. La IA puede analizar patrones de tráfico en tiempo real, identificar comportamientos anómalos y responder automáticamente a intentos de intrusión. Para las empresas clientes de BT, esto se traduce en una protección más proactiva y menos dependiente de actualizaciones manuales de reglas de seguridad.

    Qué significa este movimiento para el mercado

    Esta alianza refleja la presión competitiva que enfrentan los operadores tradicionales ante la digitalización empresarial. BT Business compite directamente con proveedores de servicios en la nube como AWS, Microsoft Azure y Google Cloud, que ya integran IA nativa en sus ofertas. Al asociarse con Accenture, BT busca acelerar su transformación sin desarrollar estas capacidades internamente, lo que requeriría años y enormes inversiones.

    Para Accenture, el acuerdo representa una oportunidad de escalar sus soluciones de IA en el sector de telecomunicaciones europeo. La consultora ha estado expandiendo agresivamente su portafolio de servicios de IA empresarial, y BT Business le proporciona un cliente de gran escala para demostrar el valor de sus plataformas. Otros operadores europeos observarán de cerca los resultados de esta colaboración antes de tomar decisiones similares.

    Análisis Blixel

    Los operadores tradicionales se encuentran en una encrucijada: evolucionar hacia proveedores de servicios digitales inteligentes o quedarse como meros transportistas de datos. BT Business ha elegido el camino de la alianza estratégica, reconociendo que no puede competir solo contra los gigantes tecnológicos en el desarrollo de IA. Esta decisión es pragmática pero arriesgada. Por un lado, Accenture aporta experiencia probada y acelera el time-to-market. Por otro, BT se vuelve dependiente de un socio externo para capacidades que serán críticas en su futuro competitivo. El éxito de esta alianza dependerá de qué tan bien logre BT integrar las soluciones de Accenture en su cultura operativa y en qué medida pueda diferenciarse de otros operadores que tomen rutas similares. La automatización y la ciberseguridad son campos donde la IA puede generar valor inmediato y medible, pero la verdadera prueba será si esta colaboración permite a BT Business innovar más rápido que sus competidores directos en el mercado empresarial británico.

    ¿Quieres aplicar esto en tu empresa? En Blixel.ai te ayudamos a integrar IA con sentido común. Hablemos.
  • Verizon se suma al Project Glasswing de Anthropic

    Verizon se suma al Project Glasswing de Anthropic

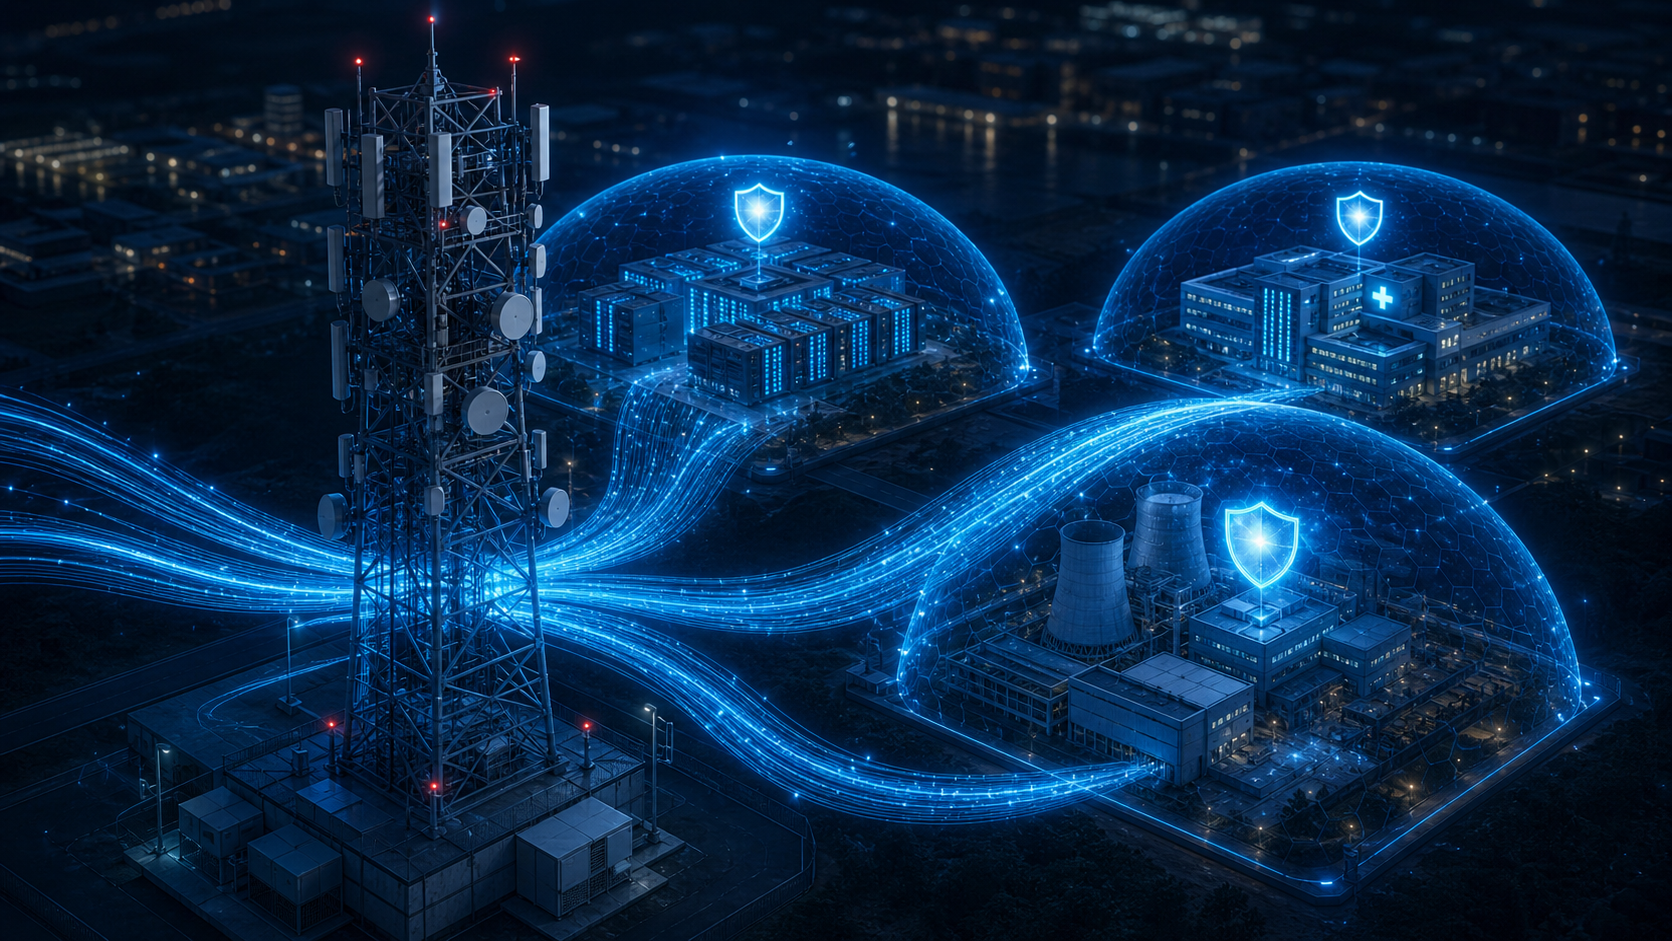
    Verizon acaba de convertirse en la primera empresa de telecomunicaciones en unirse al Project Glasswing de Anthropic, una coalición estratégica diseñada para proteger las infraestructuras críticas ante los riesgos emergentes de la inteligencia artificial. Este movimiento marca un precedente en la industria teleco y señala la creciente preocupación por la seguridad de las redes que sostienen la economía digital.

    Qué es Project Glasswing y por qué importa ahora

    Project Glasswing es una iniciativa lanzada por Anthropic en 2024 para crear un marco colaborativo de seguridad entre empresas que operan infraestructuras esenciales. La coalición reúne a compañías de sectores como energía, transporte, servicios financieros y ahora telecomunicaciones, con el objetivo de identificar y mitigar riesgos específicos que la IA puede introducir en sistemas críticos. No se trata de una alianza comercial, sino de un consorcio técnico centrado en compartir mejores prácticas y desarrollar protocolos de seguridad.

    La entrada de Verizon como primera teleco es significativa porque las redes de telecomunicaciones actúan como la columna vertebral de prácticamente todos los demás sectores críticos. Desde hospitales que dependen de conectividad 5G para cirugías remotas hasta plantas eléctricas que gestionan la red inteligente, cualquier vulnerabilidad en las telecomunicaciones se amplifica exponencialmente. Anthropic reconoce que asegurar la IA requiere un enfoque sistémico que incluya a los operadores de red.

    Los riesgos específicos que preocupan a las telecos

    Las empresas de telecomunicaciones enfrentan desafíos únicos en el contexto de la IA. Sus redes procesan volúmenes masivos de datos en tiempo real, lo que las convierte en objetivos atractivos para ataques adversariales contra sistemas de IA. Un modelo de machine learning comprometido podría, por ejemplo, manipular el enrutamiento de tráfico para crear cuellos de botella o interrupciones selectivas. Además, las telecos están implementando IA para optimización de red, detección de fraude y gestión predictiva de fallos, creando nuevas superficies de ataque.

    Verizon también maneja infraestructura 5G que será fundamental para aplicaciones de IA distribuida, desde vehículos autónomos hasta IoT industrial. La latencia ultra-baja que promete 5G requiere procesamiento edge, donde los modelos de IA operan más cerca del usuario final pero con menos supervisión centralizada. Project Glasswing permite a Verizon colaborar con otros miembros para desarrollar estándares de seguridad específicos para estos escenarios distribuidos.

    Qué significa este movimiento para el mercado

    La decisión de Verizon de unirse a Project Glasswing envía una señal clara al resto de la industria teleco: la seguridad de la IA ya no es un problema futuro, sino una prioridad operativa inmediata. Es probable que otros grandes operadores como AT&T, T-Mobile en Estados Unidos, o Telefónica y Orange en Europa, evalúen su participación en iniciativas similares para no quedarse atrás en el desarrollo de capacidades de seguridad.

    Para los proveedores de equipos de red como Ericsson, Nokia y Huawei, esta tendencia implica que deberán integrar consideraciones de seguridad de IA desde el diseño de sus productos. Los contratos futuros probablemente incluirán cláusulas específicas sobre resistencia a ataques adversariales y capacidades de auditoría de modelos de IA embebidos. También abre oportunidades para startups especializadas en seguridad de IA que puedan ofrecer soluciones específicas para el sector teleco.

    Análisis Blixel

    La participación de Verizon en Project Glasswing refleja una madurez estratégica que muchas empresas aún no han alcanzado. Mientras la mayoría sigue enfocada en adoptar IA para ganar eficiencia, Verizon reconoce que la seguridad debe ser proactiva, no reactiva. Esta mentalidad será determinante para separar a los líderes de los rezagados en los próximos años. Las telecos que no inviertan ahora en marcos de seguridad robustos se encontrarán en desventaja competitiva cuando los reguladores endurezcan los requisitos, algo que ya está ocurriendo en Europa con la Ley de IA. Además, la colaboración intersectorial que propone Glasswing es el enfoque correcto: los riesgos de IA son sistémicos y requieren respuestas coordinadas. Verizon no solo protege su propia infraestructura, sino que contribuye a un ecosistema más resiliente que beneficia a todos los participantes.

    ¿Quieres aplicar esto en tu empresa? En Blixel.ai te ayudamos a integrar IA con sentido común. Hablemos.
  • Operadores japoneses pactan baterias moviles para desastres

    Operadores japoneses pactan baterias moviles para desastres

    Los operadores japoneses han firmado un acuerdo conjunto con siete fabricantes de baterías móviles para garantizar el suministro de energía portátil en refugios de emergencia durante desastres naturales. Esta iniciativa coordinated marca un cambio hacia la preparación colectiva del sector telecomunicaciones nipón ante catástrofes.

    Un pacto nacional ante la vulnerabilidad energética

    El acuerdo involucra a los principales operadores de telecomunicaciones de Japón, que han decidido unificar sus esfuerzos de recuperación ante desastres. Los siete fabricantes de baterías móviles seleccionados proporcionarán powerpacks específicamente diseñados para mantener operativos los refugios de emergencia cuando falle la red eléctrica convencional.

    Esta decisión surge del análisis de las deficiencias detectadas durante desastres recientes, donde la falta de energía portátil coordinada dejó a miles de personas sin comunicaciones en momentos críticos. Los operadores japoneses han reconocido que la competencia individual en estos escenarios es contraproducente para la seguridad nacional.

    Implicaciones técnicas del suministro unificado

    El acuerdo establece estándares técnicos comunes para las baterías móviles, garantizando compatibilidad entre diferentes operadores y fabricantes. Los powerpacks deberán cumplir especificaciones de capacidad, tiempo de carga y resistencia a condiciones extremas que son frecuentes durante tifones, terremotos y tsunamis en el archipiélago japonés.

    La estandarización permite que cualquier operador pueda utilizar las baterías móviles de emergencia independientemente del fabricante original, eliminando las barreras técnicas que anteriormente complicaban la respuesta coordinada. Esta interoperabilidad es crucial cuando los desastres afectan simultáneamente a múltiples regiones del país.

    Qué significa este movimiento para el mercado

    La alianza japonesa establece un precedente para otros países propensos a desastres naturales, demostrando que la colaboración entre competidores puede ser más efectiva que las soluciones individuales. Para los fabricantes de baterías móviles, este acuerdo garantiza un mercado estable y predecible, incentivando la inversión en I+D específica para aplicaciones de emergencia.

    Análisis Blixel

    La industria tecnológica occidental debería tomar nota de esta estrategia japonesa. Mientras las empresas europeas y americanas siguen compitiendo ferozmente incluso en escenarios de crisis, Japón ha entendido que ciertos desafíos requieren respuestas colectivas. Los operadores japoneses no han renunciado a competir; han elegido dónde hacerlo y dónde colaborar. Esta madurez estratégica es especialmente relevante cuando hablamos de infraestructuras críticas. El acuerdo de baterías móviles no es solo una medida de preparación ante desastres: es una lección de pragmatismo empresarial. En un mundo donde el cambio climático intensifica los fenómenos extremos, la pregunta no es si ocurrirán desastres, sino cuándo. Los operadores que sigan pensando solo en términos de cuota de mercado durante emergencias están condenados a fallar cuando más se les necesite.

    ¿Quieres aplicar esto en tu empresa? En Blixel.ai te ayudamos a integrar IA con sentido común. Hablemos.
  • AT&T lanza SD-WAN resistente a computacion cuantica

    AT&T lanza SD-WAN resistente a computacion cuantica

    AT&T Business acaba de anunciar que es el primer gran proveedor de servicios de Norteamérica en ofrecer SD-WAN resistente a computacion cuantica, desarrollado en colaboración con Cisco. Esta iniciativa marca un hito en la preparación de infraestructuras empresariales ante la amenaza que representarán los ordenadores cuánticos para los sistemas de cifrado actuales.

    Qué ha lanzado AT&T y por qué ahora

    El servicio combina la tecnología SD-WAN tradicional de Cisco con algoritmos de criptografía post-cuántica, diseñados para resistir ataques de ordenadores cuánticos suficientemente potentes. AT&T Business afirma ser pionera en esta implementación a nivel comercial en el mercado norteamericano, dirigiéndose inicialmente a grandes empresas y organizaciones gubernamentales que manejan datos críticos.

    La urgencia de esta solución radica en el concepto «harvest now, decrypt later»: actores maliciosos están recopilando datos cifrados hoy con la expectativa de descifrarlos cuando dispongan de ordenadores cuánticos avanzados. Aunque estos sistemas aún están en desarrollo, los expertos estiman que podrían romper el cifrado RSA y ECC actual en la próxima década, convirtiendo la migración a criptografía post-cuántica en una prioridad estratégica.

    Implicaciones técnicas de la criptografía post-cuántica

    Los algoritmos post-cuánticos utilizan problemas matemáticos diferentes a los que explotan los ordenadores cuánticos. Mientras que RSA se basa en la factorización de números primos grandes, los nuevos estándares como CRYSTALS-Kyber (para intercambio de claves) y CRYSTALS-Dilithium (para firmas digitales) se fundamentan en problemas de retículos, considerados resistentes incluso ante ataques cuánticos.

    Sin embargo, esta transición no es trivial. Los algoritmos post-cuánticos requieren claves más largas y mayor poder computacional, lo que puede impactar el rendimiento de red. La implementación de AT&T con Cisco busca optimizar este equilibrio, manteniendo la velocidad y flexibilidad característica de SD-WAN mientras añade la protección cuántica necesaria para datos sensibles.

    Cómo pueden aplicar esto las empresas hoy

    Para empresas que evalúan migrar a SD-WAN resistente a computacion cuantica, el primer paso es auditar qué datos requieren protección a largo plazo. Sectores como banca, sanidad, defensa y energía deberían priorizar esta transición, especialmente si manejan información que seguirá siendo valiosa dentro de 10-15 años. El ROI se justifica considerando el coste de una brecha de seguridad futura versus la inversión preventiva actual.

    Análisis Blixel

    La jugada de AT&T es inteligente pero prematura para la mayoría de empresas españolas. Mientras que la amenaza cuántica es real, estamos hablando de un horizonte de 8-12 años para ordenadores cuánticos comercialmente viables que rompan cifrado actual. Para PYMEs, invertir ahora en criptografía post-cuántica es como comprar un paraguas para una tormenta que puede llegar la próxima década. Sin embargo, para grandes corporaciones con datos ultra-sensibles, especialmente en sectores regulados, tiene sentido empezar a testear estas soluciones. El problema es que AT&T está vendiendo el miedo antes que la necesidad real. La criptografía post-cuántica añade complejidad y coste sin beneficios inmediatos tangibles. Nuestra recomendación: monitorizar los estándares NIST, pero no precipitarse. Cuando llegue el momento, habrá opciones más maduras y económicas que esta primera implementación comercial.

    ¿Quieres aplicar esto en tu empresa? En Blixel.ai te ayudamos a integrar IA con sentido común. Hablemos.
  • Rakuten entra en ciberseguridad maritima con ABS

    Rakuten entra en ciberseguridad maritima con ABS

    Ciberseguridad maritima es el nuevo foco de Rakuten Symphony tras firmar un memorando de entendimiento con American Bureau of Shipping (ABS). La alianza busca desarrollar soluciones de seguridad para un sector naviero que enfrenta un aumento exponencial de ciberataques contra sus sistemas de navegación, comunicaciones y gestión portuaria.

    El acuerdo entre gigantes de telecomunicaciones y clasificación naval

    Rakuten Symphony, la división de infraestructura de telecomunicaciones del conglomerado japonés, ha sellado una colaboración estratégica con ABS, una de las principales sociedades de clasificación naval del mundo. El memorando establece las bases para crear productos de ciberseguridad maritima específicos para buques, puertos y sistemas de gestión logística naval.

    ABS aporta más de 160 años de experiencia en clasificación y certificación naval, mientras que Rakuten Symphony contribuye con su expertise en redes 5G, edge computing y plataformas de telecomunicaciones. La combinación promete abordar vulnerabilidades críticas en sistemas que tradicionalmente han operado con protocolos de seguridad terrestres inadecuados para el entorno marítimo.

    Por qué el sector naviero necesita ciberseguridad específica

    Los ciberataques contra infraestructura marítima han crecido un 900% en los últimos tres años, según datos de la industria. Los sistemas de navegación GPS, comunicaciones por satélite, gestión de carga automatizada y control de motores presentan vectores de ataque únicos que requieren protección especializada más allá de los firewalls convencionales.

    El sector maneja el 90% del comercio mundial, pero sus sistemas de TI frecuentemente combinan equipos legacy de décadas con conectividad moderna, creando brechas de seguridad críticas. Los puertos inteligentes, con sensores IoT y automatización robótica, amplían la superficie de ataque exponencialmente. Un solo compromiso puede paralizar cadenas de suministro globales durante semanas.

    Qué significa este movimiento para el mercado

    La entrada de Rakuten Symphony marca la consolidación de la ciberseguridad maritima como vertical independiente del mercado de seguridad general. Tradicionalmente, las navieras han adaptado productos terrestres con resultados mixtos. Esta alianza señala que los grandes players tecnológicos reconocen la necesidad de desarrollo específico para el entorno naval.

    Para competidores como Cisco, Palo Alto Networks o Fortinet, el movimiento confirma que deben acelerar sus propias ofertas marítimas o arriesgar perder un mercado que se estima alcanzará los 15.000 millones de dólares en 2030. Las sociedades de clasificación como DNV, Lloyd’s Register o Bureau Veritas también enfrentan presión para establecer alianzas tecnológicas similares o desarrollar capacidades internas.

    Análisis Blixel

    Este acuerdo revela una tendencia más profunda: la especialización vertical en ciberseguridad ha llegado al punto donde sectores tradicionalmente conservadores como el marítimo demandan productos específicos, no adaptaciones. Rakuten Symphony apuesta por un nicho que combina alta barrera de entrada técnica con necesidad crítica y regulación creciente. Es una jugada inteligente en un mercado donde la diferenciación genérica es imposible. Sin embargo, el éxito dependerá de si logran traducir su expertise en telecomunicaciones terrestres a las particularidades del entorno naval: conectividad intermitente, condiciones extremas, equipos con ciclos de vida de 20-30 años y tripulaciones con formación técnica limitada. La colaboración con ABS es clave porque aporta credibilidad regulatoria, pero también puede ralentizar la innovación si se priorizan certificaciones sobre agilidad de desarrollo.

    ¿Quieres aplicar esto en tu empresa? En Blixel.ai te ayudamos a integrar IA con sentido común. Hablemos.
  • Orange Cyberdefense abre en Espana por el alza de ciberataques

    Orange Cyberdefense abre en Espana por el alza de ciberataques

    Orange Cyberdefense ha establecido oficinas en Barcelona y Madrid para responder a la ciberseguridad empresarial España tras detectar un volumen particularmente alto de ataques contra empresas españolas. La filial de ciberseguridad del gigante francés de telecomunicaciones marca su entrada oficial en el mercado español con una estrategia de proximidad geográfica para atender la creciente demanda de protección digital.

    Por qué Orange Cyberdefense elige España ahora

    La decisión de Orange Cyberdefense de establecerse en España no es casual. Según datos del Centro Criptológico Nacional (CCN-CERT), los incidentes de ciberseguridad notificados por empresas españolas han crecido un 72% en los últimos dos años. Los sectores más afectados incluyen banca, energía, telecomunicaciones y administración pública, precisamente donde Orange Cyberdefense tiene mayor experiencia en otros mercados europeos.

    La compañía francesa ya opera en 15 países europeos y gestiona más de 34 centros de operaciones de seguridad (SOC) globalmente. Su entrada en España forma parte de una estrategia de expansión que busca capitalizar el aumento de la concienciación empresarial sobre riesgos cibernéticos, especialmente tras los ataques de alto perfil que han afectado a empresas como Everis, Cadena SER o el Servicio Público de Empleo Estatal (SEPE).

    Qué servicios traerá Orange Cyberdefense a España

    Las nuevas oficinas de Barcelona y Madrid ofrecerán el portfolio completo de Orange Cyberdefense, que incluye servicios gestionados de detección y respuesta (MDR), consultoría en ciberseguridad, auditorías de cumplimiento normativo y respuesta a incidentes. La compañía también proporcionará servicios de threat intelligence específicos para el mercado español, adaptados a las amenazas que más afectan a empresas locales.

    Orange Cyberdefense destaca por su enfoque en inteligencia artificial para la detección de amenazas y su capacidad de respuesta 24/7 desde sus SOC distribuidos. En España, planea integrar estos servicios con el ecosistema local de partners tecnológicos y cumplir con regulaciones específicas como el Esquema Nacional de Seguridad (ENS) para administraciones públicas y los requisitos de la Directiva NIS2 europea.

    Qué significa este movimiento para el mercado

    La llegada de Orange Cyberdefense intensifica la competencia en un mercado español de ciberseguridad valorado en más de 1.200 millones de euros anuales. Competirá directamente con players establecidos como S21sec (ahora parte de Telefónica Tech), Prosegur Cyber, GMV o las divisiones locales de multinacionales como IBM Security, Accenture Security o Deloitte Cyber.

    Para las empresas españolas, esta entrada significa más opciones de proveedores especializados y potencialmente mejores condiciones comerciales debido a la mayor competencia. Orange Cyberdefense aporta la ventaja de su experiencia en mercados europeos similares y su capacidad de ofrecer servicios transfronterizos para empresas con operaciones internacionales, algo especialmente valioso para multinacionales españolas con presencia en Francia o el resto de Europa.

    Análisis Blixel

    La estrategia de Orange Cyberdefense refleja una realidad incómoda: España se ha convertido en un objetivo atractivo para ciberdelincuentes, no solo por su tamaño económico sino por la percepción de menor madurez en ciberseguridad comparada con mercados como Reino Unido o Alemania. Los datos del CCN-CERT confirman que muchas empresas españolas siguen siendo reactivas en lugar de proactivas en su aproximación a la seguridad digital.

    Sin embargo, la entrada de Orange Cyberdefense también señala la maduración del mercado español. Las empresas están dispuestas a invertir en servicios gestionados de ciberseguridad, reconociendo que la seguridad interna ya no es suficiente ante amenazas sofisticadas. La elección de Barcelona y Madrid como sedes no es solo geográfica: Barcelona concentra el ecosistema tecnológico más dinámico del país, mientras Madrid alberga las sedes de las grandes corporaciones y administraciones que son clientes objetivo naturales.

    El timing es inteligente. La implementación de NIS2 en 2024 obliga a miles de empresas españolas a reforzar sus capacidades de ciberseguridad, creando una ventana de oportunidad que Orange Cyberdefense quiere aprovechar antes que otros competidores internacionales tomen posiciones similares.

    ¿Quieres aplicar esto en tu empresa? En Blixel.ai te ayudamos a integrar IA con sentido común. Hablemos.