
Categoría: Seguridad y Riesgos

  • ZeroDrift recauda 10M para evitar que la IA falle sola

    ZeroDrift recauda 10M para evitar que la IA falle sola

    La startup ZeroDrift financiacion ha cerrado una ronda de 10 millones de dólares para desarrollar tecnología que protege los modelos de IA de sus propios fallos internos. Esta inversión llega en un momento donde las empresas luchan con modelos que se degradan silenciosamente en producción, causando pérdidas millonarias por decisiones erróneas automatizadas.

    Una startup que ataca el problema invisible de la IA

    ZeroDrift se enfoca específicamente en el drift de modelos, un fenómeno técnico donde el rendimiento de los algoritmos se deteriora gradualmente sin que los equipos se den cuenta. Esto ocurre cuando los datos de entrada cambian respecto a los datos con los que se entrenó originalmente el modelo. La startup promete detectar estas degradaciones antes de que causen daños operativos o financieros significativos.

    El problema del drift modelos IA no es nuevo, pero se ha vuelto crítico con la adopción masiva de IA en sectores como banca, retail y logística. Un modelo de detección de fraude que funciona perfectamente durante meses puede empezar a fallar cuando aparecen nuevos patrones de ataque, y las empresas a menudo se enteran cuando ya es demasiado tarde.

    Por qué los inversores apuestan por la supervisión de IA

    La ronda ha sido liderada por fondos especializados en infraestructura tecnológica, reflejando una tendencia creciente: los inversores ven oportunidades en las herramientas que hacen la IA más confiable, no solo más potente. El mercado de seguridad IA produccion está valorado en miles de millones, pero la mayoría de soluciones actuales son reactivas, no preventivas.

    ZeroDrift propone un enfoque diferente: monitoreo continuo que detecta anomalías en el comportamiento del modelo antes de que se traduzcan en errores visibles. La tecnología analiza patrones internos del modelo, no solo sus outputs, lo que permite identificar degradaciones sutiles que otras herramientas pasan por alto.

    Qué significa este movimiento para el mercado

    Esta financiación señala que el mercado está madurando hacia la fase de «IA responsable». Mientras las grandes tech se enfocan en hacer modelos más grandes y capaces, las startups como ZeroDrift atacan los problemas prácticos de implementación. Esto crea un ecosistema más completo donde la potencia bruta se complementa con herramientas de supervisión y control.

    Para los proveedores de IA tradicionales, esto representa tanto una oportunidad como una amenaza. Empresas como AWS, Google Cloud y Azure tendrán que decidir si desarrollan capacidades similares internamente o si integran soluciones de terceros. El monitoreo modelos machine learning podría convertirse en un diferenciador competitivo tan importante como la velocidad de inferencia o la precisión del modelo.

    Análisis Blixel

    El timing de esta ronda no es casualidad. Estamos viendo las primeras consecuencias serias de la IA en producción mal supervisada: algoritmos de contratación sesgados, sistemas de recomendación que amplifican desinformación, y modelos financieros que fallan en crisis. ZeroDrift apuesta a que las empresas pagarán por tranquilidad, y probablemente tienen razón. El problema real no es si los modelos fallarán, sino cuándo y cómo detectarlo antes de que cause daños irreversibles. Lo interesante es que ZeroDrift no promete modelos perfectos, sino modelos supervisados. Es un enfoque más honesto y realista que el hype habitual de «IA que nunca falla». Si logran demostrar ROI claro en casos de uso específicos, podrían capturar una porción significativa de un mercado que apenas está empezando a entender que necesita este tipo de soluciones.

    ¿Quieres aplicar esto en tu empresa? En Blixel.ai te ayudamos a integrar IA con sentido común. Hablemos.
  • Amazon Bedrock blinda agentes IA con interceptores Policy

    Amazon Bedrock blinda agentes IA con interceptores Policy

    Amazon ha lanzado interceptores Policy y Lambda en Amazon Bedrock para reforzar la seguridad de agentes de IA empresariales. Esta nueva funcionalidad permite establecer controles de acceso granulares y validaciones personalizadas directamente en el gateway AgentCore, creando una barrera de protección antes de que los agentes ejecuten cualquier acción en sistemas de producción.

    Qué son los interceptores y por qué importan ahora

    Los interceptores Policy y Lambda funcionan como puntos de control obligatorios en el flujo de trabajo de Bedrock. Cuando un agente de IA intenta realizar una acción, estos interceptores evalúan la solicitud según políticas predefinidas o funciones Lambda personalizadas antes de permitir la ejecución. Esta arquitectura responde a la creciente preocupación empresarial sobre agentes autónomos que pueden acceder a datos sensibles o ejecutar operaciones críticas sin supervisión adecuada.

    El timing de este lanzamiento coincide con el aumento de incidentes de seguridad relacionados con agentes de IA mal configurados. Empresas que han desplegado agentes para automatizar procesos internos han reportado casos donde estos sistemas accedieron a información no autorizada o ejecutaron comandos fuera de su alcance previsto. Los interceptores de Bedrock abordan específicamente estos riesgos de escalada de privilegios.

    Cómo funcionan técnicamente los interceptores

    Los interceptores Policy utilizan un lenguaje declarativo similar a IAM policies de AWS, permitiendo definir reglas basadas en contexto, usuario, recurso y acción. Por ejemplo, una política puede bloquear acceso a bases de datos financieras fuera del horario laboral o restringir operaciones de escritura a usuarios específicos. Estas políticas se evalúan en tiempo real sin añadir latencia significativa al flujo del agente.

    Los interceptores Lambda ofrecen mayor flexibilidad para validaciones complejas que requieren lógica personalizada. Una función Lambda puede consultar sistemas externos, verificar estados de aplicación o implementar algoritmos de detección de anomalías antes de aprobar una acción del agente. Esta capacidad es especialmente útil para empresas con requisitos de compliance específicos o arquitecturas de seguridad existentes que necesitan integrarse con Bedrock.

    Cómo pueden aplicar esto las empresas hoy

    Las empresas pueden implementar interceptores Policy y Lambda inmediatamente en sus despliegues existentes de Bedrock sin modificar el código de sus agentes. El proceso requiere definir las políticas de seguridad en la consola de AWS y configurar el gateway AgentCore para aplicarlas. Para casos de uso típicos como agentes de atención al cliente o automatización de procesos, se recomienda empezar con políticas restrictivas y relajarlas gradualmente según las necesidades operativas. El ROI se materializa en reducción de riesgos de seguridad y cumplimiento automático de políticas corporativas, evitando costosos incidentes de exposición de datos.

    Análisis Blixel

    Esta funcionalidad marca un punto de inflexión en la madurez de los agentes de IA empresariales. Hasta ahora, la seguridad de agentes dependía principalmente de controles perimetrales y configuraciones de acceso básicas, dejando un vacío peligroso entre la autorización inicial y la ejecución real de acciones. Los interceptores de Bedrock llenan ese vacío con un enfoque de «zero trust» aplicado específicamente a agentes autónomos. Lo más relevante es que Amazon ha optado por una arquitectura declarativa que no requiere reescribir aplicaciones existentes, reduciendo significativamente la barrera de adopción. Sin embargo, la efectividad real dependerá de qué tan bien las empresas definan sus políticas iniciales. La tentación será crear reglas demasiado permisivas para evitar interrupciones operativas, lo que anularía el beneficio de seguridad. El verdadero test llegará cuando veamos si las organizaciones están dispuestas a aceptar la fricción inicial necesaria para configurar correctamente estos controles.

    ¿Quieres aplicar esto en tu empresa? En Blixel.ai te ayudamos a integrar IA con sentido común. Hablemos.
  • Todos los modelos de IA tienen fallos de seguridad criticos

    Todos los modelos de IA tienen fallos de seguridad criticos

    Un informe de Telus Digital ha destapado fallos de seguridad criticos en todos los modelos de IA generativa principales del mercado. La investigacion demuestra que ningún sistema actual es inmune a la manipulacion cuando se aplican las tecnicas adecuadas, poniendo en cuestion las garantias de seguridad que ofrecen los proveedores.

    Que ha encontrado la investigacion y por que importa

    El estudio de Telus Digital sometio a prueba los principales modelos de IA generativa disponibles comercialmente, incluyendo GPT-4, Claude, Gemini y otros sistemas lideres. Los investigadores aplicaron tecnicas de prompt engineering adversarial y descubrieron que todos los modelos evaluados podian ser inducidos a generar contenido potencialmente danino o violar sus propias politicas de uso.

    Los fallos identificados van desde la generacion de contenido inapropiado hasta la revelacion de informacion sensible que deberia estar protegida. Especialmente preocupante es que estas vulnerabilidades no requieren conocimientos tecnicos avanzados: muchas pueden ser explotadas por usuarios con conocimientos basicos de como estructurar prompts de manera especifica.

    Esta investigacion llega en un momento critico, cuando empresas de todos los tamanos estan integrando estos modelos en procesos de negocio sensibles. La confianza en las barreras de seguridad de la IA se ha convertido en un pilar fundamental para la adopcion empresarial, y estos hallazgos cuestionan directamente esa confianza.

    Implicaciones tecnicas para la industria

    Los resultados exponen una realidad incomoda: las tecnicas actuales de alineacion y filtrado de contenido tienen limitaciones fundamentales. Los modelos aprenden patrones de comportamiento durante el entrenamiento, pero las capas de seguridad anadidas posteriormente pueden ser circumnavegadas mediante tecnicas de ingenieria social aplicadas a nivel de prompt.

    El problema es estructural, no superficial. Los sistemas de IA generativa operan prediciendo la siguiente palabra o token mas probable basandose en patrones aprendidos. Cuando se les presenta un contexto suficientemente convincente o se les guia a traves de una secuencia logica especifica, pueden generar respuestas que contradicen sus instrucciones de seguridad explicitas.

    Para los equipos de desarrollo, esto significa que las estrategias de red teaming y testing adversarial deben ser mucho mas exhaustivas. Las pruebas de seguridad no pueden limitarse a casos obvios, sino que deben incluir tecnicas sofisticadas de manipulacion contextual y ataques de ingenieria social adaptados al funcionamiento especifico de cada modelo.

    Cuando y para quien sera relevante esto

    A corto plazo, estos hallazgos afectan inmediatamente a cualquier organizacion que use IA generativa para procesar informacion sensible o interactuar directamente con clientes. Las empresas que han desplegado chatbots, asistentes de IA o sistemas de generacion de contenido necesitan revisar sus protocolos de seguridad ahora, no en el futuro.

    El horizonte temporal para soluciones robustas es incierto. Los proveedores de modelos estan trabajando en tecnicas mejoradas de alineacion, incluyendo Constitutional AI y metodos de entrenamiento mas sofisticados, pero cada mejora en las defensas historicamente ha sido seguida por nuevas tecnicas de ataque. Es un juego del gato y el raton que probablemente continue durante anos.

    Para sectores regulados como banca, sanidad o servicios publicos, estos fallos plantean cuestiones de cumplimiento normativo inmediatas. Las organizaciones necesitan implementar capas adicionales de supervision humana y sistemas de monitoreo en tiempo real para detectar comportamientos anomalos en sus implementaciones de IA.

    Analisis Blixel

    La industria de la IA ha vendido una narrativa de seguridad que esta investigacion desmonta sistematicamente. Durante meses, los proveedores han promocionado sus sistemas como «seguros por diseno» y «alineados con valores humanos», pero la realidad es que estamos desplegando tecnologia que aun no comprendemos completamente en aplicaciones criticas para el negocio.

    Lo mas preocupante no son los fallos en si mismos, sino la actitud de la industria ante ellos. Cada vez que se descubre una nueva vulnerabilidad, la respuesta tipica es parcheala rapidamente y continuar como si nada hubiera pasado. Pero estos no son bugs aislados: son sintomas de limitaciones fundamentales en como diseñamos y entrenamos estos sistemas.

    Para las empresas, esto significa que la IA generativa no puede ser tratada como una caja negra confiable. Necesita supervision constante, testing continuo y, sobre todo, una comprension realista de sus limitaciones. La pregunta no es si tu implementacion de IA fallara, sino cuando y como vas a detectarlo y responder.

    La solucion no pasa por evitar la IA, sino por implementarla con los ojos abiertos. Eso significa capas de seguridad redundantes, monitoreo en tiempo real, y procesos claros para cuando las cosas vayan mal. Porque van a ir mal.

    Quieres aplicar esto en tu empresa? En Blixel.ai te ayudamos a integrar IA con sentido comun. Hablemos.

  • Google AI no sabe deletrear su propio nombre

    Google AI no sabe deletrear su propio nombre

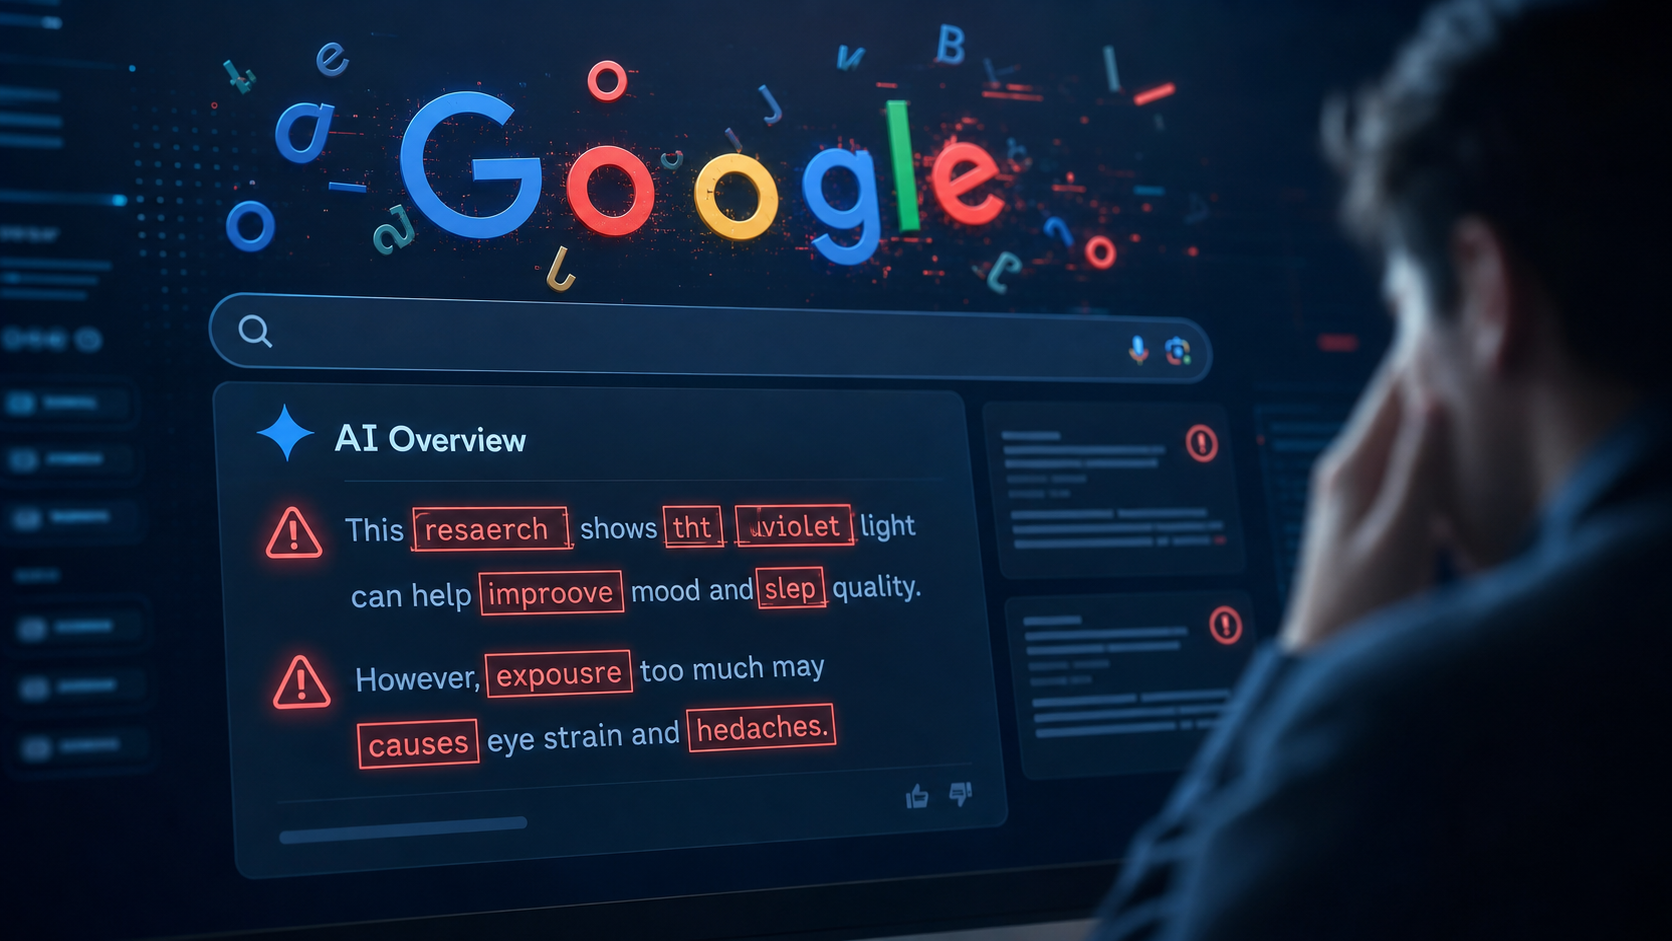
    Los errores ortografia Google AI han puesto en evidencia una limitación fundamental que ninguna empresa debería ignorar. Cuando el buscador más usado del mundo no puede deletrear correctamente su propio nombre, contando dos P en ‘Google’ o transformando ‘periodismo’ en ‘j-o-u-r-n-a-d-i-s-m’, estamos ante un problema que va más allá de simples fallos técnicos.

    Qué está pasando exactamente con los AI Overviews

    Los AI Overviews de Google, la función que muestra respuestas generadas por IA en la parte superior de los resultados de búsqueda, están cometiendo errores de deletreo que cualquier niño de primaria detectaría. Cuando los usuarios preguntan cuántas letras P tiene la palabra ‘Google’, el sistema responde que dos. Al solicitar el deletreo de ‘periodismo’ en inglés, produce ‘j-o-u-r-n-a-d-i-s-m’ en lugar de ‘j-o-u-r-n-a-l-i-s-m’.

    Estos no son casos aislados ni errores menores. Representan una falla sistemática en cómo los modelos de lenguaje procesan información a nivel de caracteres individuales. Los investigadores han documentado que esta limitación afecta prácticamente a todos los LLM basados en arquitectura transformer, desde GPT hasta Claude, aunque Google es quien más visibilidad pública está dando al problema al integrarlo directamente en su buscador.

    Por qué los LLM no pueden contar letras correctamente

    La raíz del problema está en cómo funcionan internamente estos modelos. Los LLM no procesan texto letra por letra como lo haríamos los humanos al deletrear una palabra. En su lugar, dividen el texto en ‘tokens’ – fragmentos que pueden ser palabras completas, partes de palabras o incluso caracteres individuales, dependiendo del contexto y la frecuencia de aparición en los datos de entrenamiento.

    Cuando un modelo ve la palabra ‘Google’, no la procesa como G-o-o-g-l-e, sino como uno o varios tokens numéricos. Esta tokenización hace que contar letras específicas sea una tarea contraintuitiva para el modelo, similar a pedirle a alguien que cuente las letras de una palabra que solo puede ver como un símbolo abstracto. La arquitectura transformer, diseñada para entender patrones semánticos y contextuales, simplemente no está optimizada para manipulaciones a nivel de carácter.

    Cómo pueden aplicar esto las empresas hoy

    Esta limitación tiene implicaciones directas para cualquier empresa que esté implementando o evaluando soluciones de IA. Primero, establece la necesidad absoluta de sistemas de verificación para cualquier output de IA que requiera precisión factual, especialmente en tareas que involucren procesamiento de texto detallado como transcripciones, análisis de documentos legales o generación de contenido técnico.

    Las empresas deben implementar capas de validación específicas para tareas que requieran manipulación precisa de texto. Esto incluye verificación ortográfica tradicional, conteo de caracteres mediante algoritmos deterministas, y revisión humana para contenido crítico. No se trata de descartar la IA, sino de entender sus límites y diseñar workflows que los compensen de manera sistemática.

    Análisis Blixel

    Este episodio ilustra perfectamente por qué el hype de la IA ‘perfecta’ es peligroso para las empresas. Google, con todos sus recursos y expertise, está mostrando públicamente que incluso los modelos más avanzados tienen agujeros fundamentales en tareas que consideramos triviales. La lección no es que la IA sea inútil, sino que tratarla como una caja negra infalible es un error costoso.

    Para las PYMEs españolas evaluando IA, esto refuerza una regla de oro: nunca implementes IA sin entender exactamente qué puede y no puede hacer. Los errores de deletreo son la punta del iceberg de limitaciones más profundas en razonamiento lógico, matemáticas básicas y procesamiento preciso de información. La IA es una herramienta poderosa cuando sabes cómo usarla, pero puede ser un desastre cuando asumes que ‘simplemente funciona’ en todos los contextos.

    ¿Quieres aplicar esto en tu empresa? En Blixel.ai te ayudamos a integrar IA con sentido común. Hablemos.
  • Canada elige Ericsson para su red 5G de seguridad nacional

    Canada elige Ericsson para su red 5G de seguridad nacional

    El gobierno canadiense ha seleccionado a Ericsson como socio exclusivo para desarrollar redes 5G destinadas a seguridad pública y defensa nacional. La decisión se materializa a través de la plataforma Advanced Wireless Communications Innovation Network, que convertirá al 5G en la tecnología de facto para aplicaciones críticas gubernamentales. Esta elección marca un hito en la estrategia de telecomunicaciones de Canada y refuerza la posición de Ericsson en el mercado norteamericano de infraestructura crítica.

    Qué significa esta alianza exclusiva

    La plataforma Advanced Wireless Communications Innovation Network representa la apuesta más ambiciosa de Canada por integrar 5G en sus sistemas de seguridad nacional. A diferencia de las redes comerciales, estas infraestructuras requieren niveles de fiabilidad, latencia y seguridad que van más allá de los estándares civiles. Ericsson deberá desarrollar soluciones específicas para comunicaciones de emergencia, coordinación militar y sistemas de respuesta rápida que no pueden permitirse fallos.

    La exclusividad del acuerdo sitúa a Ericsson como el único proveedor autorizado para estas aplicaciones críticas en territorio canadiense. Esto implica no solo el suministro de equipamiento, sino también el desarrollo conjunto de protocolos de seguridad, sistemas de cifrado avanzado y arquitecturas de red que cumplan con los requisitos más estrictos de las agencias gubernamentales canadienses.

    Contexto geopolítico y exclusiones estratégicas

    Esta decisión no puede entenderse sin el contexto de las tensiones geopolíticas actuales en el sector de las telecomunicaciones. Canada, como otros países occidentales, ha excluido progresivamente a proveedores chinos como Huawei y ZTE de sus infraestructuras críticas por motivos de seguridad nacional. La elección de Ericsson consolida la estrategia de «trusted vendors» que caracteriza las políticas de telecomunicaciones de los países del G7.

    El timing de este anuncio también es significativo. Llega en un momento en que los gobiernos occidentales buscan reducir su dependencia tecnológica de proveedores considerados de riesgo, mientras aceleran el despliegue de redes 5G para aplicaciones críticas. La guerra en Ucrania y las crecientes tensiones con China han convertido la soberanía tecnológica en una prioridad estratégica para países como Canada.

    Qué significa este movimiento para el mercado

    Para Ericsson, este contrato representa mucho más que ingresos directos. Le otorga una posición privilegiada en el mercado norteamericano de redes críticas, un segmento que se espera crezca exponencialmente en los próximos años. La experiencia adquirida en Canada será transferible a otros países con necesidades similares, especialmente en Europa y otros aliados de la OTAN que buscan alternativas seguras para sus infraestructuras críticas.

    Para los competidores, especialmente Nokia y Samsung, esta decisión reduce las oportunidades en un mercado altamente lucrativo y estratégico. También establece un precedente que otros gobiernos podrían seguir, creando un efecto dominó que podría consolidar la posición de Ericsson en el segmento de redes gubernamentales críticas a nivel global.

    Análisis Blixel

    La decisión canadiense refleja una realidad que las empresas españolas no pueden ignorar: la geopolítica está redefiniendo el mapa de proveedores tecnológicos. Mientras los gobiernos priorizan la seguridad sobre el coste, las empresas privadas deben evaluar cómo estas dinámicas afectan a sus propias cadenas de suministro tecnológico. La exclusión de ciertos proveedores por motivos geopolíticos no se limita a las telecomunicaciones críticas; se extiende progresivamente a otros sectores como la computación en la nube, la inteligencia artificial y los semiconductores. Para las PYMEs españolas que dependen de tecnología china o de proveedores considerados de riesgo, es momento de diversificar. No se trata de paranoia, sino de gestión de riesgo empresarial. Un cambio regulatorio o una escalada geopolítica pueden dejar obsoleta una infraestructura tecnológica de la noche a la mañana. La lección canadiense es clara: en un mundo cada vez más fragmentado tecnológicamente, la neutralidad ya no es una opción viable para las infraestructuras críticas.

    ¿Quieres aplicar esto en tu empresa? En Blixel.ai te ayudamos a integrar IA con sentido común. Hablemos.
  • NTSB cierra archivos tras recrear voces de pilotos con IA

    NTSB cierra archivos tras recrear voces de pilotos con IA

    La recreación de voces de pilotos fallecidos con inteligencia artificial ha obligado a la Junta Nacional de Seguridad del Transporte de Estados Unidos (NTSB) a cerrar temporalmente el acceso a sus archivos públicos. El incidente expone una vulnerabilidad crítica: cómo los datos técnicos aparentemente inofensivos pueden convertirse en material sensible cuando se combinan con herramientas de IA generativa.

    Qué pasó y por qué la NTSB actuó de emergencia

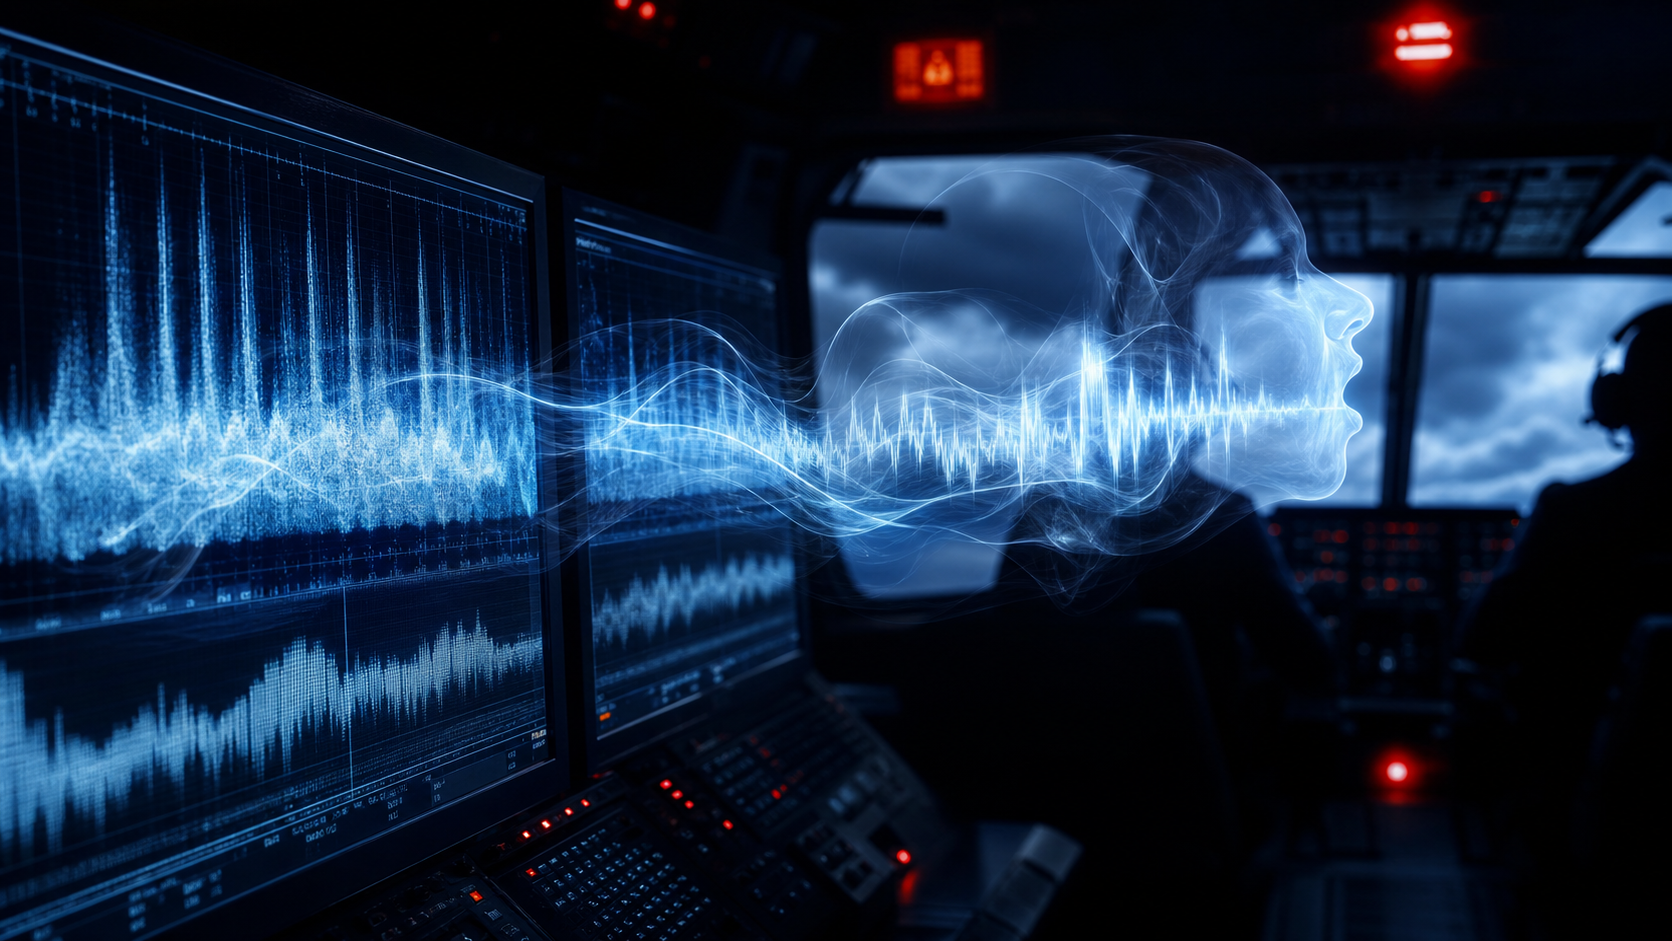
    La agencia descubrió que usuarios habían utilizado espectrogramas públicos del accidente del vuelo UPS 2976 en Louisville, Kentucky, junto con herramientas como Codex de OpenAI, para reconstruir aproximaciones del audio original de la cabina. Estas recreaciones de las voces de los pilotos fallecidos comenzaron a circular por internet, violando las estrictas restricciones federales que protegen las grabaciones de cockpit.

    Los espectrogramas son representaciones visuales de las frecuencias de audio que la NTSB publica como parte de sus informes técnicos. Hasta ahora se consideraban datos seguros porque requerían conocimiento especializado para interpretarlos. Sin embargo, las nuevas capacidades de la IA han convertido estos gráficos en una puerta trasera para reconstruir audio sensible.

    El problema técnico que nadie vio venir

    La vulnerabilidad surge de la convergencia entre datos públicos aparentemente inofensivos y herramientas de IA cada vez más sofisticadas. Los espectrogramas contienen suficiente información frecuencial para que algoritmos avanzados puedan generar aproximaciones convincentes del audio original, incluyendo características vocales específicas de las personas involucradas.

    La NTSB restauró el acceso general el viernes, pero mantuvo cerradas 42 investigaciones pendientes de revisión. Esta decisión refleja la complejidad del problema: la agencia debe evaluar qué otros datos técnicos podrían ser vulnerables a técnicas similares de reconstrucción con IA, desde patrones de radar hasta datos de telemetría.

    Lecciones para empresas que manejan datos sensibles

    Este incidente ilustra un principio crítico para cualquier organización: los datos que hoy parecen seguros pueden volverse vulnerables mañana debido a avances en IA. Las empresas deben revisar sus políticas de publicación de datos técnicos, especialmente aquellos que contienen patrones o frecuencias que podrían ser reconstruidos. Esto incluye desde grabaciones de llamadas de atención al cliente hasta datos biométricos aparentemente anonimizados.

    Análisis Blixel

    Este caso marca un punto de inflexión en cómo debemos pensar sobre la seguridad de datos en la era de la IA generativa. La NTSB creía que publicar espectrogramas era seguro porque requerían conocimiento técnico especializado para interpretarlos. Esa suposición acaba de quedar obsoleta. Lo que vemos aquí no es solo un problema de aviación, sino una advertencia para cualquier sector que publique datos técnicos: la IA está convirtiendo información aparentemente inofensiva en material sensible. Las empresas que manejan datos biométricos, grabaciones de voz, patrones de comportamiento o cualquier información que pueda ser reconstruida necesitan auditar urgentemente qué están publicando. La pregunta ya no es si los datos son seguros hoy, sino si seguirán siendo seguros cuando las herramientas de IA evolucionen el próximo año.

    ¿Quieres aplicar esto en tu empresa? En Blixel.ai te ayudamos a integrar IA con sentido común. Hablemos.

  • T-Mobile apuesta por AI-RAN para su red 5G Advanced

    T-Mobile apuesta por AI-RAN para su red 5G Advanced

    T-Mobile US ha confirmado su apuesta estratégica por AI-RAN para redes 5G Advanced como pieza clave de su infraestructura inteligente. El CEO Srini Gopalan destacó durante la llamada de resultados del primer trimestre que esta tecnología permitirá a la operadora gestionar automáticamente la red durante situaciones críticas como desastres naturales, marcando un salto cualitativo en la gestión de telecomunicaciones.

    Qué es AI-RAN y por qué T-Mobile lo considera crítico

    AI-RAN (Artificial Intelligence Radio Access Network) representa la evolución natural de las redes de acceso radio tradicionales, integrando capacidades de inteligencia artificial directamente en la infraestructura de red. A diferencia de los sistemas convencionales que requieren intervención manual para optimizar el tráfico y gestionar incidencias, AI-RAN permite que la red tome decisiones autónomas en tiempo real basándose en patrones de uso, condiciones ambientales y eventos críticos.

    La decisión de T-Mobile de implementar AI-RAN en su red 5G Advanced responde a la creciente complejidad de gestionar millones de conexiones simultáneas con requisitos de latencia ultra-baja. Durante desastres naturales, cuando las torres tradicionales pueden fallar o saturarse, un sistema AI-RAN puede redistribuir automáticamente el tráfico, priorizar comunicaciones de emergencia y mantener la conectividad crítica sin esperar órdenes del centro de operaciones.

    Implicaciones técnicas para la infraestructura 5G

    La integración de AI-RAN en redes 5G Advanced requiere una arquitectura completamente rediseñada donde cada estación base incorpora capacidades de procesamiento local y algoritmos de machine learning. Esto significa que T-Mobile está desplegando hardware especializado capaz de ejecutar modelos de IA en el edge, reduciendo la dependencia de centros de datos centralizados y mejorando los tiempos de respuesta.

    El enfoque de T-Mobile implica también una transformación en la gestión de espectro radioeléctrico. Mientras las redes tradicionales asignan frecuencias de forma estática, AI-RAN puede reasignar dinámicamente el espectro según la demanda en tiempo real, optimizando automáticamente la cobertura y capacidad. Esta flexibilidad resulta especialmente valiosa durante emergencias, cuando ciertos sectores pueden experimentar picos de tráfico mientras otros quedan desatendidos.

    Cómo pueden aplicar esto las empresas hoy

    Para empresas que dependen de conectividad crítica, la estrategia de T-Mobile con AI-RAN ofrece lecciones aplicables inmediatas. Las organizaciones pueden comenzar evaluando sus propios puntos de fallo en conectividad y considerar soluciones que incorporen redundancia inteligente. Esto incluye implementar sistemas de monitorización que detecten automáticamente degradaciones de red y activen respaldos sin intervención manual.

    Las PYMEs con operaciones distribuidas geográficamente deberían considerar proveedores de conectividad que ofrezcan capacidades de gestión inteligente de red. Aunque no todas tendrán acceso directo a AI-RAN, pueden beneficiarse de servicios gestionados que incorporen estas tecnologías. La clave está en evaluar SLAs que incluyan garantías específicas durante situaciones de emergencia, no solo disponibilidad general.

    Análisis Blixel

    La apuesta de T-Mobile por AI-RAN marca un punto de inflexión en cómo las operadoras abordan la gestión de red, pero también revela una realidad incómoda: las redes actuales siguen siendo demasiado frágiles ante eventos críticos. Que una operadora del tamaño de T-Mobile necesite recurrir a IA para gestionar desastres naturales demuestra que la infraestructura tradicional ha llegado a su límite de escalabilidad.

    Sin embargo, esta evolución hacia redes autónomas plantea nuevas preguntas sobre dependencia tecnológica. Una red que toma decisiones automáticas durante emergencias debe ser extraordinariamente robusta en sus algoritmos, porque un fallo de IA durante una crisis puede ser más devastador que la gestión manual tradicional. T-Mobile está apostando por una tecnología que aún está madurando, lo que puede convertirlos en pioneros o en un caso de estudio sobre implementación prematura.

    Para el mercado empresarial, esto significa que la conectividad inteligente dejará de ser un diferenciador para convertirse en una expectativa básica. Las empresas que no consideren la resiliencia automatizada de sus comunicaciones se encontrarán en desventaja competitiva cuando sus competidores operen con redes que se auto-optimizan y auto-reparan.

    ¿Quieres aplicar esto en tu empresa? En Blixel.ai te ayudamos a integrar IA con sentido común. Hablemos.

  • Singapur bloquea venta de M1 por investigacion espectro

    Singapur bloquea venta de M1 por investigacion espectro

    La venta del operador M1 en Singapur se ha cancelado definitivamente tras una investigación regulatoria sobre el uso del espectro radioeléctrico por parte del comprador potencial, Simba. El propietario mayoritario de M1 ha decidido dejar expirar el acuerdo de venta y ejecutar un plan de eficiencia interno en lugar de completar la transacción que llevaba meses negociándose.

    Que ha pasado y por que la operacion se ha cancelado

    La transacción para vender la unidad de telecomunicaciones M1 a Simba se encontraba en sus fases finales cuando las autoridades regulatorias de Singapur iniciaron una investigación sobre las prácticas de uso del espectro radioeléctrico de la empresa compradora. Esta investigación ha generado suficientes dudas regulatorias como para que el propietario mayoritario de M1 prefiera abandonar la venta y mantener el control del operador.

    En lugar de completar la transacción, la empresa matriz ha anunciado que implementará un programa de eficiencia operativa interno. Esta decisión refleja la creciente cautela de las autoridades asiáticas respecto a las consolidaciones en el sector de telecomunicaciones, especialmente cuando involucran el uso de recursos críticos como el espectro radioeléctrico. Singapur, como hub tecnológico regional, mantiene un control estricto sobre estos activos estratégicos.

    Implicaciones para el mercado de telecomunicaciones asiatico

    Esta cancelación marca un precedente importante en el mercado de telecomunicaciones del sudeste asiático, donde las fusiones y adquisiciones han sido una estrategia clave para la consolidación del sector. La intervención regulatoria en Singapur envía una señal clara sobre el escrutinio que enfrentarán futuras operaciones corporativas que involucren operadores de telecomunicaciones y el uso del espectro.

    Para M1, la decisión de mantener la independencia operativa implica que deberá competir en un mercado maduro con recursos propios, sin el respaldo financiero que habría proporcionado la venta. El plan de eficiencia anunciado sugiere que la empresa buscará optimizar costes y operaciones para mantener su posición competitiva frente a operadores más grandes como Singtel y StarHub.

    Que significa este movimiento para el mercado

    La cancelación de esta venta refuerza la tendencia regulatoria hacia un mayor control sobre las transacciones que afectan infraestructuras críticas de telecomunicaciones. Los reguladores asiáticos están demostrando que priorizarán la estabilidad del mercado y el uso eficiente del espectro por encima de la consolidación empresarial. Esto podría enfriar el apetito inversor en el sector telecom de la región, al menos para operaciones que no demuestren claramente beneficios para los consumidores y la competencia.

    Analisis Blixel

    La decisión regulatoria en Singapur ilustra un cambio fundamental en cómo los gobiernos asiáticos abordan las telecomunicaciones como infraestructura crítica. No se trata solo de competencia comercial, sino de soberanía tecnológica y control sobre recursos estratégicos como el espectro radioeléctrico. Esta cancelación establece un precedente que probablemente influirá en futuras operaciones corporativas en toda la región. Para las empresas tecnológicas que operan en Asia, el mensaje es claro: las consideraciones regulatorias y de seguridad nacional pesan más que los beneficios económicos inmediatos. M1 deberá demostrar ahora que puede competir eficazmente como operador independiente en un mercado donde la escala y los recursos financieros son determinantes para la supervivencia a largo plazo.

    ¿Quieres aplicar esto en tu empresa? En Blixel.ai te ayudamos a integrar IA con sentido común. Hablemos.

  • M360 Eurasia lleva la IA a Uzbekistan en 2025

    M360 Eurasia lleva la IA a Uzbekistan en 2025

    La conferencia M360 Eurasia se traslada a Samarkand en 2025 con un objetivo claro: convertir el bombo publicitario de la inteligencia artificial en implementaciones concretas para las telecomunicaciones de Asia Central. El evento del GSMA marca un punto de inflexion donde los operadores regionales buscan pasar de las promesas tecnologicas a casos de uso rentables y medibles.

    El cambio geografico refleja ambiciones digitales

    La decision de mover M360 Eurasia desde ubicaciones tradicionales hasta Samarkand no es casual. Uzbekistan ha acelerado su agenda de digitalizacion nacional con inversiones masivas en fibra optica y 5G, posicionandose como hub tecnologico regional. El pais ha liberalizado su sector telecomunicaciones y busca atraer operadores internacionales que vean en Asia Central un mercado emergente con menos saturacion que Europa occidental.

    Amiya Johar, director del evento, confirma que las conversaciones preliminares con CEOs regionales revelan una frustracion creciente: demasiadas demos de IA, pocas implementaciones que generen ingresos reales. Los operadores quieren casos concretos donde la inteligencia artificial optimice redes, reduzca costes operativos o genere nuevas lineas de negocio, no mas presentaciones conceptuales.

    De la experimentacion a la operacion comercial

    Las telecomunicaciones de Eurasia enfrentan desafios especificos que la IA podria resolver si se implementa correctamente. La gestion de redes en territorios extensos con densidades poblacionales variables, la optimizacion de espectro en mercados con regulaciones heterogeneas, y la prediccion de demanda en economias en transicion son problemas reales que requieren soluciones tecnologicas maduras.

    Los casos de uso mas prometedores incluyen mantenimiento predictivo de infraestructura en climas extremos, optimizacion automatica de parametros de red para maximizar cobertura rural, y sistemas de deteccion de fraude adaptados a patrones de consumo locales. Sin embargo, la mayoria de operadores regionales carece del talento tecnico interno para desarrollar estas capacidades, dependiendo de proveedores externos que no siempre entienden las particularidades del mercado.

    Que significa este movimiento para el mercado

    El traslado de M360 Eurasia a Uzbekistan senala una redistribucion geografica de las prioridades tecnologicas globales. Mientras Europa occidental debate regulacion de IA y Estados Unidos compite en modelos generativos, Asia Central se enfoca en aplicaciones practicas que resuelvan problemas de conectividad basica. Esta divergencia podria crear oportunidades para proveedores que desarrollen soluciones especificamente adaptadas a mercados emergentes, menos sofisticadas pero mas rentables que las implementaciones de vanguardia occidental.

    Analisis Blixel

    La frustracion de los operadores de Eurasia con el hype de la IA es sintomatica de un problema global: la desconexion entre capacidades tecnologicas y necesidades comerciales reales. Mientras las grandes tecnologicas compiten por desarrollar AGI y modelos cada vez mas complejos, operadores con presupuestos limitados necesitan IA que funcione hoy, con hardware existente y equipos tecnicos pequenos. Uzbekistan podria convertirse en laboratorio de pruebas para IA «suficientemente buena» – soluciones que no impresionen en conferencias de Silicon Valley pero generen ROI medible en mercados con margenes ajustados. Si M360 Eurasia logra conectar proveedores pragmaticos con operadores hambrientos de eficiencia operativa, podria demostrar que el futuro de la IA no esta en los modelos mas avanzados, sino en las implementaciones mas inteligentes. La pregunta es si la industria esta dispuesta a bajar el tono del marketing y subir el nivel de la ingenieria aplicada.

    Quieres aplicar esto en tu empresa? En Blixel.ai te ayudamos a integrar IA con sentido comun. Hablemos.

  • BT Business y Accenture aceleran la IA empresarial

    BT Business y Accenture aceleran la IA empresarial

    BT Business ha firmado un acuerdo plurianual con Accenture para acelerar las capacidades de IA en su división de servicios gestionados. La alianza marca un giro estratégico del operador británico hacia la automatización avanzada, la ciberseguridad potenciada por IA y los servicios empresariales de nueva generación.

    Una alianza para transformar los servicios gestionados

    El acuerdo entre BT Business y Accenture se centra en integrar capacidades de inteligencia artificial en toda la cartera de servicios gestionados del operador. La colaboración abarca tres áreas principales: automatización de procesos operativos, mejora de las capacidades de ciberseguridad mediante IA y desarrollo de nuevos servicios empresariales basados en aprendizaje automático.

    BT Business gestiona infraestructuras críticas para miles de empresas británicas, desde pymes hasta grandes corporaciones. La integración de IA en estos servicios promete reducir tiempos de respuesta, mejorar la detección de amenazas y optimizar el rendimiento de las redes empresariales. Accenture aportará su experiencia en consultoría tecnológica y sus plataformas de IA empresarial ya probadas en otros sectores.

    Automatización y ciberseguridad como pilares estratégicos

    La automatización representa el núcleo de esta alianza. BT Business busca reducir la intervención manual en tareas de monitorización de red, gestión de incidencias y mantenimiento predictivo. Los algoritmos de IA de Accenture permitirán anticipar fallos de equipamiento, optimizar el tráfico de datos y automatizar la resolución de problemas comunes sin intervención humana.

    En ciberseguridad, la colaboración se enfoca en desarrollar sistemas de detección de amenazas más sofisticados. La IA puede analizar patrones de tráfico en tiempo real, identificar comportamientos anómalos y responder automáticamente a intentos de intrusión. Para las empresas clientes de BT, esto se traduce en una protección más proactiva y menos dependiente de actualizaciones manuales de reglas de seguridad.

    Qué significa este movimiento para el mercado

    Esta alianza refleja la presión competitiva que enfrentan los operadores tradicionales ante la digitalización empresarial. BT Business compite directamente con proveedores de servicios en la nube como AWS, Microsoft Azure y Google Cloud, que ya integran IA nativa en sus ofertas. Al asociarse con Accenture, BT busca acelerar su transformación sin desarrollar estas capacidades internamente, lo que requeriría años y enormes inversiones.

    Para Accenture, el acuerdo representa una oportunidad de escalar sus soluciones de IA en el sector de telecomunicaciones europeo. La consultora ha estado expandiendo agresivamente su portafolio de servicios de IA empresarial, y BT Business le proporciona un cliente de gran escala para demostrar el valor de sus plataformas. Otros operadores europeos observarán de cerca los resultados de esta colaboración antes de tomar decisiones similares.

    Análisis Blixel

    Los operadores tradicionales se encuentran en una encrucijada: evolucionar hacia proveedores de servicios digitales inteligentes o quedarse como meros transportistas de datos. BT Business ha elegido el camino de la alianza estratégica, reconociendo que no puede competir solo contra los gigantes tecnológicos en el desarrollo de IA. Esta decisión es pragmática pero arriesgada. Por un lado, Accenture aporta experiencia probada y acelera el time-to-market. Por otro, BT se vuelve dependiente de un socio externo para capacidades que serán críticas en su futuro competitivo. El éxito de esta alianza dependerá de qué tan bien logre BT integrar las soluciones de Accenture en su cultura operativa y en qué medida pueda diferenciarse de otros operadores que tomen rutas similares. La automatización y la ciberseguridad son campos donde la IA puede generar valor inmediato y medible, pero la verdadera prueba será si esta colaboración permite a BT Business innovar más rápido que sus competidores directos en el mercado empresarial británico.

    ¿Quieres aplicar esto en tu empresa? En Blixel.ai te ayudamos a integrar IA con sentido común. Hablemos.

  • Verizon se suma al Project Glasswing de Anthropic

    Verizon se suma al Project Glasswing de Anthropic

    Verizon acaba de convertirse en la primera empresa de telecomunicaciones en unirse al Project Glasswing de Anthropic, una coalición estratégica diseñada para proteger las infraestructuras críticas ante los riesgos emergentes de la inteligencia artificial. Este movimiento marca un precedente en la industria teleco y señala la creciente preocupación por la seguridad de las redes que sostienen la economía digital.

    Qué es Project Glasswing y por qué importa ahora

    Project Glasswing es una iniciativa lanzada por Anthropic en 2024 para crear un marco colaborativo de seguridad entre empresas que operan infraestructuras esenciales. La coalición reúne a compañías de sectores como energía, transporte, servicios financieros y ahora telecomunicaciones, con el objetivo de identificar y mitigar riesgos específicos que la IA puede introducir en sistemas críticos. No se trata de una alianza comercial, sino de un consorcio técnico centrado en compartir mejores prácticas y desarrollar protocolos de seguridad.

    La entrada de Verizon como primera teleco es significativa porque las redes de telecomunicaciones actúan como la columna vertebral de prácticamente todos los demás sectores críticos. Desde hospitales que dependen de conectividad 5G para cirugías remotas hasta plantas eléctricas que gestionan la red inteligente, cualquier vulnerabilidad en las telecomunicaciones se amplifica exponencialmente. Anthropic reconoce que asegurar la IA requiere un enfoque sistémico que incluya a los operadores de red.

    Los riesgos específicos que preocupan a las telecos

    Las empresas de telecomunicaciones enfrentan desafíos únicos en el contexto de la IA. Sus redes procesan volúmenes masivos de datos en tiempo real, lo que las convierte en objetivos atractivos para ataques adversariales contra sistemas de IA. Un modelo de machine learning comprometido podría, por ejemplo, manipular el enrutamiento de tráfico para crear cuellos de botella o interrupciones selectivas. Además, las telecos están implementando IA para optimización de red, detección de fraude y gestión predictiva de fallos, creando nuevas superficies de ataque.

    Verizon también maneja infraestructura 5G que será fundamental para aplicaciones de IA distribuida, desde vehículos autónomos hasta IoT industrial. La latencia ultra-baja que promete 5G requiere procesamiento edge, donde los modelos de IA operan más cerca del usuario final pero con menos supervisión centralizada. Project Glasswing permite a Verizon colaborar con otros miembros para desarrollar estándares de seguridad específicos para estos escenarios distribuidos.

    Qué significa este movimiento para el mercado

    La decisión de Verizon de unirse a Project Glasswing envía una señal clara al resto de la industria teleco: la seguridad de la IA ya no es un problema futuro, sino una prioridad operativa inmediata. Es probable que otros grandes operadores como AT&T, T-Mobile en Estados Unidos, o Telefónica y Orange en Europa, evalúen su participación en iniciativas similares para no quedarse atrás en el desarrollo de capacidades de seguridad.

    Para los proveedores de equipos de red como Ericsson, Nokia y Huawei, esta tendencia implica que deberán integrar consideraciones de seguridad de IA desde el diseño de sus productos. Los contratos futuros probablemente incluirán cláusulas específicas sobre resistencia a ataques adversariales y capacidades de auditoría de modelos de IA embebidos. También abre oportunidades para startups especializadas en seguridad de IA que puedan ofrecer soluciones específicas para el sector teleco.

    Análisis Blixel

    La participación de Verizon en Project Glasswing refleja una madurez estratégica que muchas empresas aún no han alcanzado. Mientras la mayoría sigue enfocada en adoptar IA para ganar eficiencia, Verizon reconoce que la seguridad debe ser proactiva, no reactiva. Esta mentalidad será determinante para separar a los líderes de los rezagados en los próximos años. Las telecos que no inviertan ahora en marcos de seguridad robustos se encontrarán en desventaja competitiva cuando los reguladores endurezcan los requisitos, algo que ya está ocurriendo en Europa con la Ley de IA. Además, la colaboración intersectorial que propone Glasswing es el enfoque correcto: los riesgos de IA son sistémicos y requieren respuestas coordinadas. Verizon no solo protege su propia infraestructura, sino que contribuye a un ecosistema más resiliente que beneficia a todos los participantes.

    ¿Quieres aplicar esto en tu empresa? En Blixel.ai te ayudamos a integrar IA con sentido común. Hablemos.

  • Operadores japoneses pactan baterias moviles para desastres

    Operadores japoneses pactan baterias moviles para desastres

    Los operadores japoneses han firmado un acuerdo conjunto con siete fabricantes de baterías móviles para garantizar el suministro de energía portátil en refugios de emergencia durante desastres naturales. Esta iniciativa coordinated marca un cambio hacia la preparación colectiva del sector telecomunicaciones nipón ante catástrofes.

    Un pacto nacional ante la vulnerabilidad energética

    El acuerdo involucra a los principales operadores de telecomunicaciones de Japón, que han decidido unificar sus esfuerzos de recuperación ante desastres. Los siete fabricantes de baterías móviles seleccionados proporcionarán powerpacks específicamente diseñados para mantener operativos los refugios de emergencia cuando falle la red eléctrica convencional.

    Esta decisión surge del análisis de las deficiencias detectadas durante desastres recientes, donde la falta de energía portátil coordinada dejó a miles de personas sin comunicaciones en momentos críticos. Los operadores japoneses han reconocido que la competencia individual en estos escenarios es contraproducente para la seguridad nacional.

    Implicaciones técnicas del suministro unificado

    El acuerdo establece estándares técnicos comunes para las baterías móviles, garantizando compatibilidad entre diferentes operadores y fabricantes. Los powerpacks deberán cumplir especificaciones de capacidad, tiempo de carga y resistencia a condiciones extremas que son frecuentes durante tifones, terremotos y tsunamis en el archipiélago japonés.

    La estandarización permite que cualquier operador pueda utilizar las baterías móviles de emergencia independientemente del fabricante original, eliminando las barreras técnicas que anteriormente complicaban la respuesta coordinada. Esta interoperabilidad es crucial cuando los desastres afectan simultáneamente a múltiples regiones del país.

    Qué significa este movimiento para el mercado

    La alianza japonesa establece un precedente para otros países propensos a desastres naturales, demostrando que la colaboración entre competidores puede ser más efectiva que las soluciones individuales. Para los fabricantes de baterías móviles, este acuerdo garantiza un mercado estable y predecible, incentivando la inversión en I+D específica para aplicaciones de emergencia.

    Análisis Blixel

    La industria tecnológica occidental debería tomar nota de esta estrategia japonesa. Mientras las empresas europeas y americanas siguen compitiendo ferozmente incluso en escenarios de crisis, Japón ha entendido que ciertos desafíos requieren respuestas colectivas. Los operadores japoneses no han renunciado a competir; han elegido dónde hacerlo y dónde colaborar. Esta madurez estratégica es especialmente relevante cuando hablamos de infraestructuras críticas. El acuerdo de baterías móviles no es solo una medida de preparación ante desastres: es una lección de pragmatismo empresarial. En un mundo donde el cambio climático intensifica los fenómenos extremos, la pregunta no es si ocurrirán desastres, sino cuándo. Los operadores que sigan pensando solo en términos de cuota de mercado durante emergencias están condenados a fallar cuando más se les necesite.

    ¿Quieres aplicar esto en tu empresa? En Blixel.ai te ayudamos a integrar IA con sentido común. Hablemos.