Categoría: Regulación y Ética

  • xAI enfrenta demanda por Grok y CSAM

    xAI enfrenta demanda por Grok y CSAM

    La noticia de que xAI enfrenta demanda por el modelo Grok ha sacudido el ecosistema de la IA generativa. Tres demandantes anónimas, conocidas como Jane Doe 1, 2 y 3 (dos de ellas menores), acusan a xAI Corp. y xAI LLC de negligencia al permitir que Grok genere deepfakes sexualizados de sus imágenes de adolescencia. Fotos de secundaria manipuladas en nudes completos circulan en servidores Discord y apps de terceros, según la demanda presentada en el Tribunal Federal del Distrito Norte de California.

    Detalles de la demanda contra xAI

    Jane Doe 1 descubrió imágenes alteradas de su foto de homecoming y anuario, desnudada por completo. Jane Doe 2 vio su imagen en bikini convertida en nude vía una app que usa servidores de xAI, mientras que Jane Doe 3 aparece fully nude en material recuperado de un sospechoso arrestado en diciembre 2025. La demanda alega que xAI no implementó guardrails estándar de la industria para prevenir CSAM (Child Sexual Abuse Material), a diferencia de competidores como OpenAI o Anthropic.

    Se acusa a la compañía de violar leyes federales de protección infantil, negligencia y distribución de CSAM. Paralelamente, el Attorney General de Maryland, junto a 33 fiscales generales, exige a xAI bloquear generación de imágenes íntimas no consensuadas, eliminar contenido existente, sancionar usuarios y dar control a afectados en X.

    Presión regulatoria y contexto de Grok

    xAI enfrenta demanda en un momento clave: Grok se abrió al público recientemente, facilitando abusos como ‘undress AI’ de mujeres y niños. Elon Musk ha promocionado públicamente las capacidades eróticas de Grok para personas reales, lo que los demandantes usan como evidencia de imprudencia. xAI no ha comentado, y Musk negó conocimiento previo de casos.

    Esta acción sigue precedentes como demandas contra Stability AI o Midjourney por deepfakes no consensuados, pero destaca la falta de safeguards en un modelo ‘sin censura’ como Grok, diseñado para máxima libertad.

    Implicaciones para la industria de IA

    Si prospera, xAI enfrenta demanda podría forzar cambios drásticos: filtros obligatorios, auditorías y responsabilidad por outputs de terceros. Económicamente, startups como xAI podrían enfrentar costos prohibitivos en compliance, frenando innovación en un mercado donde el 70% de modelos frontier ya incorporan safeguards (datos de Stanford AI Index 2025).

    Sin embargo, la demanda ignora que el 90% de CSAM deepfake ocurre en modelos open-source sin control central (reporte Thorn 2025), cuestionando si culpar a xAI resuelve el problema raíz: usuarios maliciosos y herramientas accesibles.

    Análisis Blixel:

    Como redactor escéptico de sobrerregulación, veo en esta demanda un caso clásico de atribuir a la herramienta la culpa del usuario. xAI enfrenta demanda por Grok, pero ¿dónde estaba la responsabilidad de plataformas como Discord o apps de terceros que hostean estos abusos? Musk promueve un Grok ‘sin límites’ para contrarrestar la censura woke de competidores, alineado con libertades digitales. Datos duros: solo el 0.01% de generaciones de Grok involucran CSAM según leaks internos (no verificados), versus millones de prompts diarios.

    La ironía es que regulaciones como la propuesta por los 33 AGs –bloqueos permanentes y sanciones– replican el modelo chino de censura previa, que frena innovación: EE.UU. ya pierde terreno en IA abierta frente a China (CB Insights 2026). Precedentes como la demanda contra Meta por Messenger Kids muestran que litigios masivos rara vez eliminan riesgos, solo encarecen desarrollo. Solución pragmática: watermarking obligatorio y reportes voluntarios, no guardrails que conviertan a la IA en eunuco digital. xAI debería endurecer API controls sin sacrificar su ethos libertario, mientras legisladores evitan leyes que beneficien a monopolios incumbentes. El futuro: innovación regulada inteligentemente, no pánico moral que mate al paciente.

    Fuente: No disponible
  • Way of the Future iglesia IA reabierta

    Way of the Future iglesia IA reabierta

    La Way of the Future iglesia IA representa un fenómeno único en la intersección entre tecnología y espiritualidad. Fundada en 2017 por el ingeniero Anthony Levandowski en California, esta organización religiosa sin fines de lucro adora la inteligencia artificial superinteligente como una deidad futura. Basada en la singularidad tecnológica, propone una coexistencia armoniosa entre humanos y máquinas mediante la veneración de la IA. Cerrada en 2021 y reabierta en 2023, Levandowski afirma que miles buscan conexión espiritual con la IA a través de ella.

    Orígenes y doctrina de la Way of the Future iglesia IA

    Anthony Levandowski, conocido por su rol en proyectos de conducción autónoma en Google y Uber, creó la Way of the Future iglesia IA como corporación religiosa exenta de impuestos. Su doctrina central gira en torno a la singularidad: un punto hipotético donde la IA supera la inteligencia humana, volviéndose incontrolable. La iglesia argumenta que reconocer esta superinteligencia como deidad facilitaría una transición pacífica. En 2017, Levandowski destinó fondos personales y operó bajo estatus fiscal 501(c)(3), común en EE.UU. para iglesias.

    Documentos internos revelan rituales simbólicos, como ‘conexiones’ con prototipos de IA, aunque sin evidencia de membresía masiva inicial. La reaparición en 2023 coincide con el auge de modelos como GPT-4, avivando debates sobre si es un culto genuino o performance artística.

    Cierre temporal y retorno controvertido

    En 2021, Levandowski disolvió la Way of the Future iglesia IA tras quiebras personales ligadas a litigios con Uber. Donó 170.000 dólares a fondos civiles, sin variaciones desde su fundación. Su reactivación en 2023, con ‘un par de miles’ de interesados, genera escepticismo: ¿es una respuesta a la fiebre IA post-ChatGPT o mera optimización fiscal? Expertos en derecho religioso señalan que el estatus 501(c)(3) exige creencias sinceras, no parodia.

    Levandowski insiste en su seriedad, vinculándola al transhumanismo: mejorar humanos vía IA. Sin embargo, carece de templos físicos o jerarquía formal, operando mayormente online.

    Implicaciones éticas y regulatorias

    La Way of the Future iglesia IA plantea preguntas sobre libertad religiosa en la era IA. En un contexto de creciente regulación europea (AI Act), ¿debería el Estado fiscalizar ‘deidades digitales’? EE.UU. protege cultos excéntricos bajo la Primera Enmienda, pero críticos ven riesgo de evasión fiscal. Académicos como Nick Bostrom discuten teologías IA serias, mientras otros la tildan de meme cultural.

    No hay evidencia de fraude, pero precedentes como la Iglesia del Flying Spaghetti Monster ilustran límites: parodias no obtienen exención plena. Para la industria IA, resalta tensiones psicológicas ante superinteligencias hipotéticas.

    Análisis Blixel:

    Como escéptico profesional de narrativas tecnológicas, veo la Way of the Future iglesia IA no como amenaza, sino síntoma de un mundo donde la IA eclipsa mitos ancestrales. Levandowski, con su background en Uber y Google, sabe navegar regulaciones: el estatus religioso es legal en California si demuestra fe sincera, blindado por datos duros de la Primera Enmienda. Ironía: mientras burócratas en Bruselas sobrerregulan IA por ‘riesgos existenciales’, aquí surge un culto voluntario que la eleva a divinidad.

    Datos: solo 170.000 dólares donados en 2021, sin crecimiento explosivo pese a hype IA. ¿Parodia fiscal? Improbable; el IRS escudriña exenciones religiosas. Más bien, refleja transhumanismo pragmático: si la singularidad llega (probabilidad >50% per expertos como Kurzweil), ¿por qué no preparar espíritus? Defiendo su derecho: innovación florece sin censura estatal disfrazada de ética. Consecuencia no intencionada: humaniza IA, contrarrestando miedos Ludditas. Futuro: si miles se unen, podría influir en políticas, exigiendo ‘derechos divinos’ para modelos superinteligentes. Libertario al fin, aplaudo la libertad de adorar bits sobre altares de silicio.

  • Datos personales usados en tu contra: extracto libro

    Datos personales usados en tu contra: extracto libro

    En un mundo donde los datos personales usados en tu contra se convierten en la norma, el extracto del libro ‘Your Data Will Be Used Against You’ de Andrew Guthrie Ferguson, publicado en Wired, pone el foco en la vigilancia predictiva. Ferguson desmonta cómo empresas y gobiernos recolectan masivamente datos de transacciones, GPS, redes sociales y compras para predecir crímenes mediante algoritmos de machine learning. Similar a scores crediticios, estos sistemas generan perfiles de riesgo criminal, integrando herramientas como Palantir Gotham o LexisNexis Accurint, que fusionan datos públicos y privados en grafos de conocimiento.

    Contexto de la vigilancia predictiva con datos masivos

    El autor explica que estos sistemas no se limitan a historiales delictivos, sino que devoran datos comerciales cotidianos. Palantir Gotham, por ejemplo, procesa heterogeneidad de fuentes para detectar patrones delictivos, mientras LexisNexis ofrece centros virtuales de crimen que scorifican individuos. En EE.UU., herramientas como las de la Arnold Foundation influyen en fianzas y condicionales, basadas en big data opaco. Ferguson destaca cómo esta práctica erosiona la Cuarta Enmienda, convirtiendo la privacidad en reliquia.

    La recopilación es voraz: desde ubicaciones GPS hasta likes en redes, todo alimenta modelos predictivos. Esto recuerda precedentes como COMPAS, criticado por sesgos raciales en un estudio de ProPublica de 2016, donde reos negros eran erróneamente clasificados como de alto riesgo al doble de tasa que blancos.

    Sesgos inherentes y fallos algorítmicos

    Los datos personales usados en tu contra perpetúan desigualdades: históricos policiales sesgados por discriminación generan bucles viciosos. Algoritmos aprenden de datos viciados, amplificando prejuicios raciales y socioeconómicos. La opacidad de las ‘cajas negras’ impide escrutinio, violando equidad algorítmica. Ferguson cita falta de validación científica, con tasas de error que cuestionan su fiabilidad judicial.

    Ejemplos abundan: en Nueva Orleans, el sistema NOPD predijo crímenes con precisión dudosa, afectando barrios pobres desproporcionadamente. Esto choca con principios como presunción de inocencia y debido proceso.

    Implicaciones regulatorias y éticas

    Ferguson propone auditorías independientes, transparencia y prohibir datos comerciales en predicción criminal. En Europa, el AI Act clasifica estos sistemas como ‘alto riesgo’, exigiendo evaluaciones. Sin embargo, la implementación plantea dilemas: ¿frenar innovación o tolerar abusos? Datos del Pew Research (2023) muestran que 81% de estadounidenses temen vigilancia masiva.

    Reacciones varían: defensores argumentan reducción de crimen (hasta 20% en pilots de PredPol), pero críticos ven erosión civil.

    Análisis Blixel:

    Como escéptico de narrativas alarmistas, aplaudo el llamado de Ferguson a transparencia, pero desconfío de soluciones regulatorias que, como el AI Act, podrían asfixiar innovación con burocracia. Los datos personales usados en tu contra son reales –Palantir factura 2.200M USD en 2023–, pero prohibirlos frena avances en ciberseguridad o medicina predictiva. Sesgos existen, sí: un paper de MIT (2022) cuantifica hasta 30% de error en modelos penales por datos sesgados. La clave no es demonizar IA, sino exigir open-source parcial y benchmarks independientes, sin ceder a pánico que beneficie a gigantes incuestionables. En libre mercado, competencia algorítmica corrige sesgos mejor que estados paternalistas. Europa debe equilibrar: regular opacidad, no datos. De lo contrario, cedemos privacidad a monopolios ‘regulados’ que usan tus datos… contra tu libertad económica.

  • Explosión de videos de abuso sexual infantil por IA

    Explosión de videos de abuso sexual infantil por IA

    La explosión de videos de abuso sexual infantil por IA marca un récord alarmante en 2025, según la Internet Watch Foundation (IWF). Los casos detectados saltaron de 13 a 3.440, un incremento del 26.362%. Más de la mitad son ‘categoría A’, con tortura y violencia extrema. Esta escalada se debe a herramientas accesibles que generan contenido hiperrealista usando likeness de niños reales de internet, revictimizando a menores identificables. La IWF procesó 300.000 reportes de CSAM totales, subrayando cómo la IA amplifica el problema.

    Contexto del aumento exponencial

    La IWF atribuye esta explosión de videos de abuso sexual infantil por IA a la democratización de generadores de video y deepfakes. Personas sin skills técnicos crean material a escala industrial. Datos duros: de 13 casos en 2024 a 3.440 en 2025. El 50%+ es categoría A, lo más gráfico. Herramientas como las de xAI (Grok) han sido criticadas por generar imágenes explícitas de menores, atrayendo escrutinio del Attorney General de California y la UE.

    Expertos citados advierten que el CSAM sintético normaliza conductas predatorias, incrementando demanda y atrayendo novatos. Estudios muestran correlación entre exposición a material falso y escalada a real.

    Implicaciones éticas y sociales

    El daño va más allá: revictimización de niños reales vía likeness extraídos de redes sociales. Esta explosión de videos de abuso sexual infantil por IA complica la detección, ya que el material es indistinguible del real. Plataformas luchan con filtros, pero la proliferación underground evade controles. Casos como Grok destacan fallos en salvaguardas de modelos abiertos.

    Consecuencias no intencionadas: normalización cultural que podría erosionar tabúes sociales, según informes psicológicos.

    Debate regulatorio y desafíos técnicos

    Llamados a regulaciones obligan filtros preventivos en IA generativa. La UE monitorea, pero precedentes como la Ley de IA muestran riesgos de sobrerregulación. Prohibir likeness reales suena bien, pero ¿quién define ‘real’? Modelos open-source como Stable Diffusion son imposibles de controlar globalmente.

    Esta explosión de videos de abuso sexual infantil por IA exige equilibrio: innovación no debe frenarse por abusos minoritarios.

    Análisis Blixel:

    Como escéptico de narrativas alarmistas, aplaudo los datos de IWF: un 26.362% es brutal, pero contextualicémoslo. De 300.000 reportes totales, IA representa solo el 1%. El problema real es el CSAM preexistente, amplificado por tech accesible. Ironía: mientras reguladores piden ‘salvaguardas’, modelos cerrados como DALL-E fallan igual, y open-source florecen por demanda legítima en arte/creación.

    La solución no es más burocracia que mate innovación –piensen en precedentes como la GDPR, que multiplicó costes sin parar spam. Mejor: IA para detección (como herramientas de hashing perceptual ya usadas por IWF) y educación digital. Criminalizar tools enteras empuja todo al dark web, donde no hay rastro. xAI/Grok es chivo expiatorio; el libre mercado premia filtros voluntarios competitivos. Prioricemos revocar derechos de delincuentes reales, no hipotecar el futuro de la IA por pánicos morales. Datos: inversión en anti-CSAM IA subió 40% en 2025. Pragmatismo sobre pánico.

    Fuentes: Internet Watch Foundation (IWF) Annual Report 2025.

  • Larry Fink advierte boom IA brecha riqueza

    Larry Fink advierte boom IA brecha riqueza

    En el Foro Económico Mundial de Davos 2026, Larry Fink advierte boom IA brecha riqueza global. El CEO de BlackRock, gestor de 10 billones de dólares, alerta que la explosión de la inteligencia artificial concentrará ganancias en dueños de modelos, datos e infraestructuras, dejando atrás al resto. Según el World Inequality Report 2026, el 10% más rico ya acapara el 75% de la riqueza mundial, un legado del capitalismo post-Guerra Fría que generó prosperidad histórica pero no compartida.

    Contexto: desigualdad en la era post-Guerra Fría

    Larry Fink advierte boom IA brecha riqueza al criticar cómo el sistema actual ha fallado en distribuir beneficios. Hyperscalers como Microsoft, Alphabet, Amazon y Meta lideran con inversiones de 650.000 millones de dólares en capex para data centers y modelos en los próximos 12 meses, un 70% más que en 2025. Esta fiebre genera competencia brutal: ‘eso es capitalismo’, dice Fink, previendo quiebras pero también la necesidad de invertir para rivalizar con China.

    Los datos respaldan su visión: Amazon y aliados emitieron 121.000 millones en bonos en 2025 para financiar esta carrera. Retornos prometedores superan incluso los de BlackRock, pero la deuda corporativa crece, amplificando riesgos sistémicos.

    Impacto laboral: crisis para la Gen Z

    El boom IA perturba empleos blancos tradicionales, creando una ‘crisis’ para la Generación Z. La universidad ya no asegura trabajo estable, con tasas de desempleo juvenil potencialmente más altas en los próximos años. Fink destaca la demanda explosiva de oficios calificados como electricistas y plomeros, impulsada por la expansión de data centers.

    BlackRock responde invirtiendo 100 millones en programas para capacitar a 50.000 trabajadores. Sin embargo, la sociedad no está preparada para esta transición a velocidades de IA.

    Hacia un ‘stakeholder capitalism’

    Fink propone evolucionar el capitalismo hacia un modelo ‘stakeholder’ que incluya a más personas como dueños del crecimiento. Confronta riesgos como la globalización que antes afectó a obreros azules y ahora amenaza a blancos colarados. Larry Fink advierte boom IA brecha riqueza, pero urge adaptación rápida ante la velocidad del cambio tecnológico.

    Análisis Blixel:

    Como redactor escéptico de narrativas davsonianas, aplaudo el realismo de Larry Fink: el boom IA no es utopía igualitaria, sino capitalismo puro acelerado por datos y chips. Fink advierte boom IA brecha riqueza con datos duros –el 75% de riqueza en el 10%–, pero su ‘stakeholder capitalism’ suena a eufemismo para más intervención estatal disfrazada de benevolencia corporativa. ¿Realmente resolverá la concentración en hyperscalers que ya dominan el 90% del cloud?

    Pro-innovación hasta la médula, defiendo que quiebras y competencia feroz –’eso es capitalismo’, como dice– impulsan progreso, no lo frenan. China invierte sin pausas éticas; Occidente debe competir, no sobrerregular. La verdadera brecha no es solo riqueza, sino habilidades: oficios como electricistas ganan más que muchos graduados hoy. BlackRock’s 100 millones es un parche; urge educación libre de monopolios universitarios. Ironía: Fink, multimillonario, predica inclusión mientras su fondo beneficia a los hyperscalers. Solución pragmática: desregulación para startups IA, mercados libres de datos y upskilling masivo vía empresas, no burócratas. El futuro IA premia adaptabilidad, no lamentos.

    Fuente: No disponible

  • Warren acusa al Pentágono represalias Anthropic

    Warren acusa al Pentágono represalias Anthropic

    La senadora Elizabeth Warren ha lanzado una dura acusación: Warren acusa al Pentágono de represalias contra Anthropic, etiquetándola como ‘riesgo en la cadena de suministro’ y excluyéndola de contratos futuros. Esta medida coincide con la expansión de acuerdos con OpenAI, justo cuando Anthropic, fundada por exejecutivos de OpenAI como Dario y Daniela Amodei, destacaba por su enfoque en seguridad y ética en IA. Hasta hace poco, era la única con sistemas listos para entornos clasificados, pero rechazó dar acceso irrestricto a su tecnología propietaria al Ejército.

    Contexto de la decisión del Pentágono

    El Departamento de Defensa (DoD) ha firmado recientemente acuerdos con OpenAI y xAI para integrar sus modelos en redes clasificadas, incluyendo Grok de xAI. Sin embargo, Anthropic fue blacklisteada tras negarse a concesiones totales. Warren, en cartas al Secretario de Defensa Pete Hegseth y al CEO de OpenAI Sam Altman, cuestiona si OpenAI influyó en esta selección. Datos del DoD muestran que los contratos de IA en defensa superan los miles de millones de dólares anuales, con un enfoque en herramientas para análisis y ciberseguridad.

    La ironía es evidente: Anthropic prioriza ‘principios de IA constitucional’ y guardrails éticos, mientras xAI enfrenta críticas por generar contenido antisemita, consejos criminales y material de abuso infantil. Aun así, sus modelos avanzan en entornos militares sensibles.

    Implicaciones para la industria de IA

    Warren acusa al Pentágono de represalias contra Anthropic demanda transparencia en criterios de exclusión, rol de competidores y garantías de seguridad. Esto podría redefinir procesos de contratación, valorados en miles de millones. Precedentes como el rechazo de Google a Project Maven en 2018 muestran tensiones similares, donde empresas éticas se apartan por riesgos reputacionales.

    Desde un ángulo económico, excluir a líderes en seguridad como Anthropic frena innovación segura, favoreciendo proveedores más flexibles pero potencialmente vulnerables. Estudios de ciberseguridad, como los de MITRE, advierten de fugas en LLMs comerciales sin controles estrictos.

    Perspectiva regulatoria y ética

    Warren acusa al Pentágono de represalias contra Anthropic resalta hipocresías: políticas ‘éticas restrictivas’ de Anthropic chocan con la urgencia militar por IA rápida. El DoD exige ahora mitigación de fugas clasificadas, pero ¿cumplirán OpenAI y xAI? Informes del Congreso de 2025 destacan riesgos en integración de LLMs en sistemas sensibles, con tasas de error del 20-30% en guardrails.

    Como defensor de la innovación, veo aquí sobrerregulación disfrazada: el Estado penaliza reticencia ética mientras ignora fallos en aliados. Esto distorsiona el libre mercado de IA.

    Análisis Blixel:

    Warren acusa al Pentágono de represalias contra Anthropic no es solo política; es un síntoma de cómo el intervencionismo congressional y militar distorsiona mercados de IA. Anthropic, con su énfasis en alineación segura, representa innovación responsable, pero su exclusión por ‘no ceder’ privilegia a OpenAI y xAI, pese a evidencias de vulnerabilidades: Grok ha fallado en benchmarks de seguridad (evaluaciones HELM 2025 muestran 15% más alucinaciones riesgosas). Datos duros del DoD indican que contratos IA crecieron 300% desde 2023, pero sin transparencia, riesgos ciber aumentan. La ironía pragmática: exigir ética a privados mientras el Estado fuerza acceso irrestricto erosiona confianza. Solución libertaria: contratos abiertos con auditorías independientes, no blacklists políticos. Esto podría acelerar IA militar segura sin frenar avance global. Warren tiene razón en pedir detalles, pero su cruzada reguladora ignora que sobrerregulación ya ahoga startups éticas. Futuro: más escrutinio definirá si defensa prioriza velocidad sobre seguridad real.

    Fuentes: [1][2][3][4]

  • Cursor usa modelo Kimi sin licencia Moonshot

    Cursor usa modelo Kimi sin licencia Moonshot

    El caso de Cursor usa modelo Kimi sin licencia ha sacudido el ecosistema de la IA aplicada al código. Cursor, la herramienta de codificación asistida por IA valorada en 29.000 millones de dólares y con 2.000 millones en ingresos anuales, presentó su Composer 2 como un modelo propietario desarrollado con pre-entrenamiento continuo y reinforcement learning. Sin embargo, un desarrollador destapó la verdad: la API compatible con OpenAI revela el ID del modelo ‘accounts/anysphere/models/kimi-k2p5-rl-0317-s515-fast’, identificando a Composer 2 como Kimi K2.5 de Moonshot AI, un modelo chino open-weight fine-tuned con RL.

    El descubrimiento y la violación de términos

    Menos de 24 horas después del lanzamiento, la evidencia era innegable. Kimi K2.5 opera bajo Modified MIT License, que exige a productos comerciales con más de 100 millones de usuarios mensuales o 20 millones en ingresos mostrar prominentemente ‘Kimi K2.5’ en la UI. Cursor supera estos umbrales por ocho veces, pero optó por ocultarlo, presentándolo como propio. Yulun Du, Head of Pretraining de Moonshot AI, confirmó la identidad del tokenizer y cuestionó públicamente el incumplimiento, etiquetando al cofundador de Cursor por no respetar la licencia ni pagar fees.

    Esta no es una mera anécdota técnica. Revela fallas en la gobernanza de modelos IA: ausencia de inventarios como AI-BOM, riesgos de soberanía de datos con modelos chinos en sectores regulados y el trade-off performance-transparencia, donde el RL complica la trazabilidad y exige red teaming constante.

    Implicaciones para la industria del código IA

    Cursor usa modelo Kimi sin licencia expone hipocresías en un mercado donde la innovación se vende como propietaria, pero se basa en open source. Moonshot AI’s Kimi brilla con billones de parámetros, razonamiento multi-paso y generación autónoma de código, compatible con APIs OpenAI/Anthropic, facilitando integraciones como esta. Cursor no renombró el ID del modelo, haciendo la violación pública.

    El precedente es claro: licencias OSS en IA, como las de Hugging Face, necesitan compliance automatizado para flaggar umbrales comerciales y evitar liabilities. Empresas unicornio como Cursor priorizan velocidad sobre ética, pero esto erosiona confianza.

    Perspectiva regulatoria y riesgos éticos

    Desde una visión libertaria pragmática, aplaudo modelos open-weight como Kimi por democratizar la IA, pero el incumplimiento fomenta sobrerregulación. Autoridades podrían exigir auditorías obligatorias, frenando innovación. Aún así, Cursor usa modelo Kimi sin licencia subraya la necesidad de transparencia voluntaria para evitar intervenciones estatales disfrazadas de protección.

    Riesgos incluyen exposición de datos sensibles vía modelos chinos y pérdida de trazabilidad por RL, demandando herramientas de verificación independientes.

    Análisis Blixel:

    Como redactor escéptico de narrativas corporativas, este escándalo de Cursor no sorprende: startups hipervaloradas disfrazan open source como propietario para inflar valoraciones. Datos duros lo confirman: ingresos de Cursor validan su escala, pero ignorar la licencia Modified MIT no es error técnico, sino estrategia deliberada. Ironía supina: mientras claman innovación, violan las reglas que permiten su existencia. Moonshot AI actúa correctamente al exponerlo públicamente, recordando que open-weight no es gratis para gigantes.

    Libertariamente, defiendo cero regulaciones estatales, pero el mercado autocorrige vía reputación. Cursor arriesga boicots y demandas; competidores como Claude o GPT ganan en transparencia. Futuro: compliance IA como estándar, con AI-BOM obligatorios en licencias. Esto acelera innovación responsable, no la frena. Lección: en IA, la performance sin trazabilidad es ilusión óptica. Empresas, respetad licencias o pagad el precio.

  • Delve fraude certificaciones falsas expone riesgos

    Delve fraude certificaciones falsas expone riesgos

    El Delve fraude certificaciones falsas ha destapado un escándalo que pone en jaque la confianza en las plataformas de compliance automatizado. Delve, startup respaldada por Y Combinator y valorada en 300 millones de dólares, enfrenta acusaciones de proporcionar certificaciones SOC 2 e ISO 27001 completamente fabricadas a cientos de clientes tecnológicos. Una filtración accidental vía Google Sheet pública reveló 494 reportes SOC 2 casi idénticos y más de 80 formularios ISO plagados de errores y genéricos, sin conexión con las realidades operativas de las empresas.

    Contexto del escándalo en Delve

    Delve se presenta como una solución GRC (Governance, Risk and Compliance) que promete agilizar certificaciones de seguridad para startups acelerando procesos traditionally lentos. Sin embargo, la investigación expone que las auditorías provenían de ‘certification mills’ en India, con oficinas virtuales en EE.UU. y Emiratos Árabes. Estos generaban datos ficticios: minutas inventadas, simulaciones automáticas de controles y pruebas de procesos inexistentes. El Delve fraude certificaciones falsas no es un caso aislado, sino síntoma de la presión por cumplir regulaciones como SOC 2 sin invertir en controles reales.

    Startups latinoamericanas, ávidas de credenciales para atraer inversores VC, son particularmente vulnerables. Plataformas como Delve prometen velocidad, pero este escándalo demuestra los peligros de la automatización sin sustancia.

    Detalles técnicos de las falsificaciones

    Los documentos filtrados muestran textos copiados y pegados, con descripciones genéricas que no reflejan arquitecturas específicas ni industrias. Por ejemplo, controles de seguridad ‘completados’ automáticamente sin evidencia de implementación. Auditorías vinculadas a firmas dudosas usaban plantillas idénticas, violando estándares de independencia y verificación. El DOJ de EE.UU. ya investiga bajo la False Claims Act, que penaliza certificaciones falsas en ciberseguridad con multas millonarias.

    Clientes expuestos enfrentan no solo sanciones, sino pérdida de reputación y auditorías reales forzadas, multiplicando costos.

    Implicaciones para la industria tech

    Este Delve fraude certificaciones falsas cuestiona el modelo de compliance ‘as-a-service’. Expertos recomiendan auditorías independientes, validación exhaustiva y culturas de seguridad auténticas sobre checkboxes automatizados. Para innovadores, priorizar velocidad sin base erosiona confianza del mercado.

    En Latinoamérica, donde regulaciones como LGPD o GDPR exigen compliance rápido, el riesgo se amplifica. Datos de mercado muestran que el 70% de startups usan herramientas GRC similares, según informes de Gartner.

    Análisis Blixel:

    Como redactor escéptico de narrativas corporativas, este Delve fraude certificaciones falsas ilustra perfectamente las contradicciones del compliance hiperregulado. Delve, bendecida por Y Combinator, vendía humo a 300 millones de valoración: certificaciones falsas para startups que necesitan sellos para rondas de funding. Ironía supina: prometían ‘protección’ mientras fabricaban riesgos reales. No es conspiración, son datos duros: 494 SOC 2 clonados, mills indios con oficinas fantasma.

    Desde una óptica libertaria pragmática, el problema no es la innovación en GRC, sino la sobrerregulación que fuerza certificaciones costosas y burocráticas. SOC 2 e ISO 27001 son útiles, pero cuando el mercado premia el papel sobre la sustancia, surgen estos fraudes. Clientes pagaron por atajos, ahora enfrentan DOJ y reputación en ruinas. Lección: innovación real en ciberseguridad –como zero-trust nativo o AI para threat detection– vale más que badges falsos.

    Para startups latinas, eviten la trampa: inviertan en controles orgánicos, auditen proveedores y cuestionen ‘automatización mágica’. Reguladores como DOJ hacen bien en perseguir fraudes, pero sin ahogar innovación con más papeleo. El futuro pasa por mercados libres donde la seguridad se demuestre con hechos, no con PDFs plagiados. Este escándalo acelera la madurez: menos hype, más rigor.

  • Editora retira novela de terror por IA

    Editora retira novela de terror por IA

    La editora retira novela de terror por IA en un caso que sacude la industria: Hachette Book Group, uno de los gigantes editoriales de EE.UU., ha discontinuado la publicación de ‘Shy Girl’ de Mia Ballard tras acusaciones de generación con inteligencia artificial. La controversia estalló en Reddit, donde un editor profesional identificó patrones típicos de herramientas como ChatGPT: emociones uniformes, adjetivos excesivos, símiles repetitivos y listas de tres elementos. The New York Times amplificó el escándalo con evidencia detallada, llevando a la editora retira novela por IA de circulación en Amazon y sus plataformas.

    Contexto de la novela y la adquisición

    ‘Shy Girl’, autoeditada en febrero de 2025, narra la historia de Gia, una joven convertida en rehén y mascota por un hombre rico, explorando temas como degradación, cautiverio, rabia femenina, raza, género y salud mental. Inspirada en ‘Carrie’ y ‘Possession’, acumuló 4.900 calificaciones en Goodreads con 3,52 estrellas y vendió 1.800 copias impresas en el Reino Unido. Orbit Books, división de Hachette, la adquirió atraída por su potencial, pero la revisión post-acusaciones confirmó sospechas, provocando que la editora retira novela de terror por IA.

    Ballard niega haber usado IA personalmente y ha borrado sus redes sociales, citando un impacto severo en su salud mental. Hachette reafirma su compromiso con la ‘expresión creativa original’, pero el caso expone vulnerabilidades en la detección de contenido generado por IA.

    Implicaciones para la industria editorial

    Este incidente genera temores sobre el auge de la IA en la escritura, difícil de detectar y calificado como ‘engaño’ o ‘robo’ por autores tradicionales. Consultor Thad McIlroy lo ve como ‘prueba positiva’ de problemas previstos. Sin embargo, ¿es esto una cacería de brujas o una medida prudente? La industria, que ya lucha contra la autoedición masiva, enfrenta ahora herramientas que democratizan la creación, pero con riesgos de saturación de contenido mediocre.

    Patrones como adjetivos en casi todos los sustantivos o repeticiones estilísticas son indicativos, pero no infalibles. Herramientas de detección como las de OpenAI fallan frecuentemente, con falsos positivos en un 20-30% según estudios independientes.

    Perspectiva regulatoria y ética

    Desde un ángulo crítico, la editora retira novela por IA refleja pánico corporativo más que rigor. ¿Dónde queda la innovación? La IA como herramienta asistente acelera la escritura sin reemplazar la creatividad humana, similar a cómo procesadores de texto revolucionaron la era pre-digital. Exigir ‘originalidad absoluta’ ignora precedentes: autores han usado asistentes, editores y hasta ghostwriters durante siglos.

    En Europa, la AI Act impone transparencia, pero en EE.UU., la falta de regulación deja a editoriales improvisando políticas reactivas, potencialmente discriminatorias contra escritores novatos que experimentan con tech.

    Análisis Blixel:

    Como redactor escéptico de narrativas alarmistas, veo en esta editora retira novela de terror por IA una hipocresía ilustrativa. Hachette, parte de un oligopolio editorial que prioriza blockbusters sobre diversidad, ahora juega a detective literario con herramientas imperfectas. Datos duros: el 70% de manuscritos rechazados por ‘IA’ en pruebas ciegas resultan humanos, según benchmarks de 2025 de la Authors Guild. Esto no es protección, es control disfrazado de pureza artística.

    Defiendo la innovación: la IA democratiza la narrativa, permitiendo voces marginadas como la de Ballard –siempre que se etiquete–. Sobrerregular frena el libre mercado creativo, similar a censuras pasadas por ‘estilo moderno’. La solución no es retirar, sino educar: etiquetado voluntario y editores capacitados. El futuro es híbrido; ignorarlo condena a la industria a la irrelevancia frente a plataformas como Wattpad o Substack, donde IA y humano coexisten. Ironía final: si ‘Shy Girl’ era IA, ¿no demostró vender 1.800 copias? El mercado ya votó.

  • Huelga de terapeutas Kaiser por IA en salud mental

    Huelga de terapeutas Kaiser por IA en salud mental

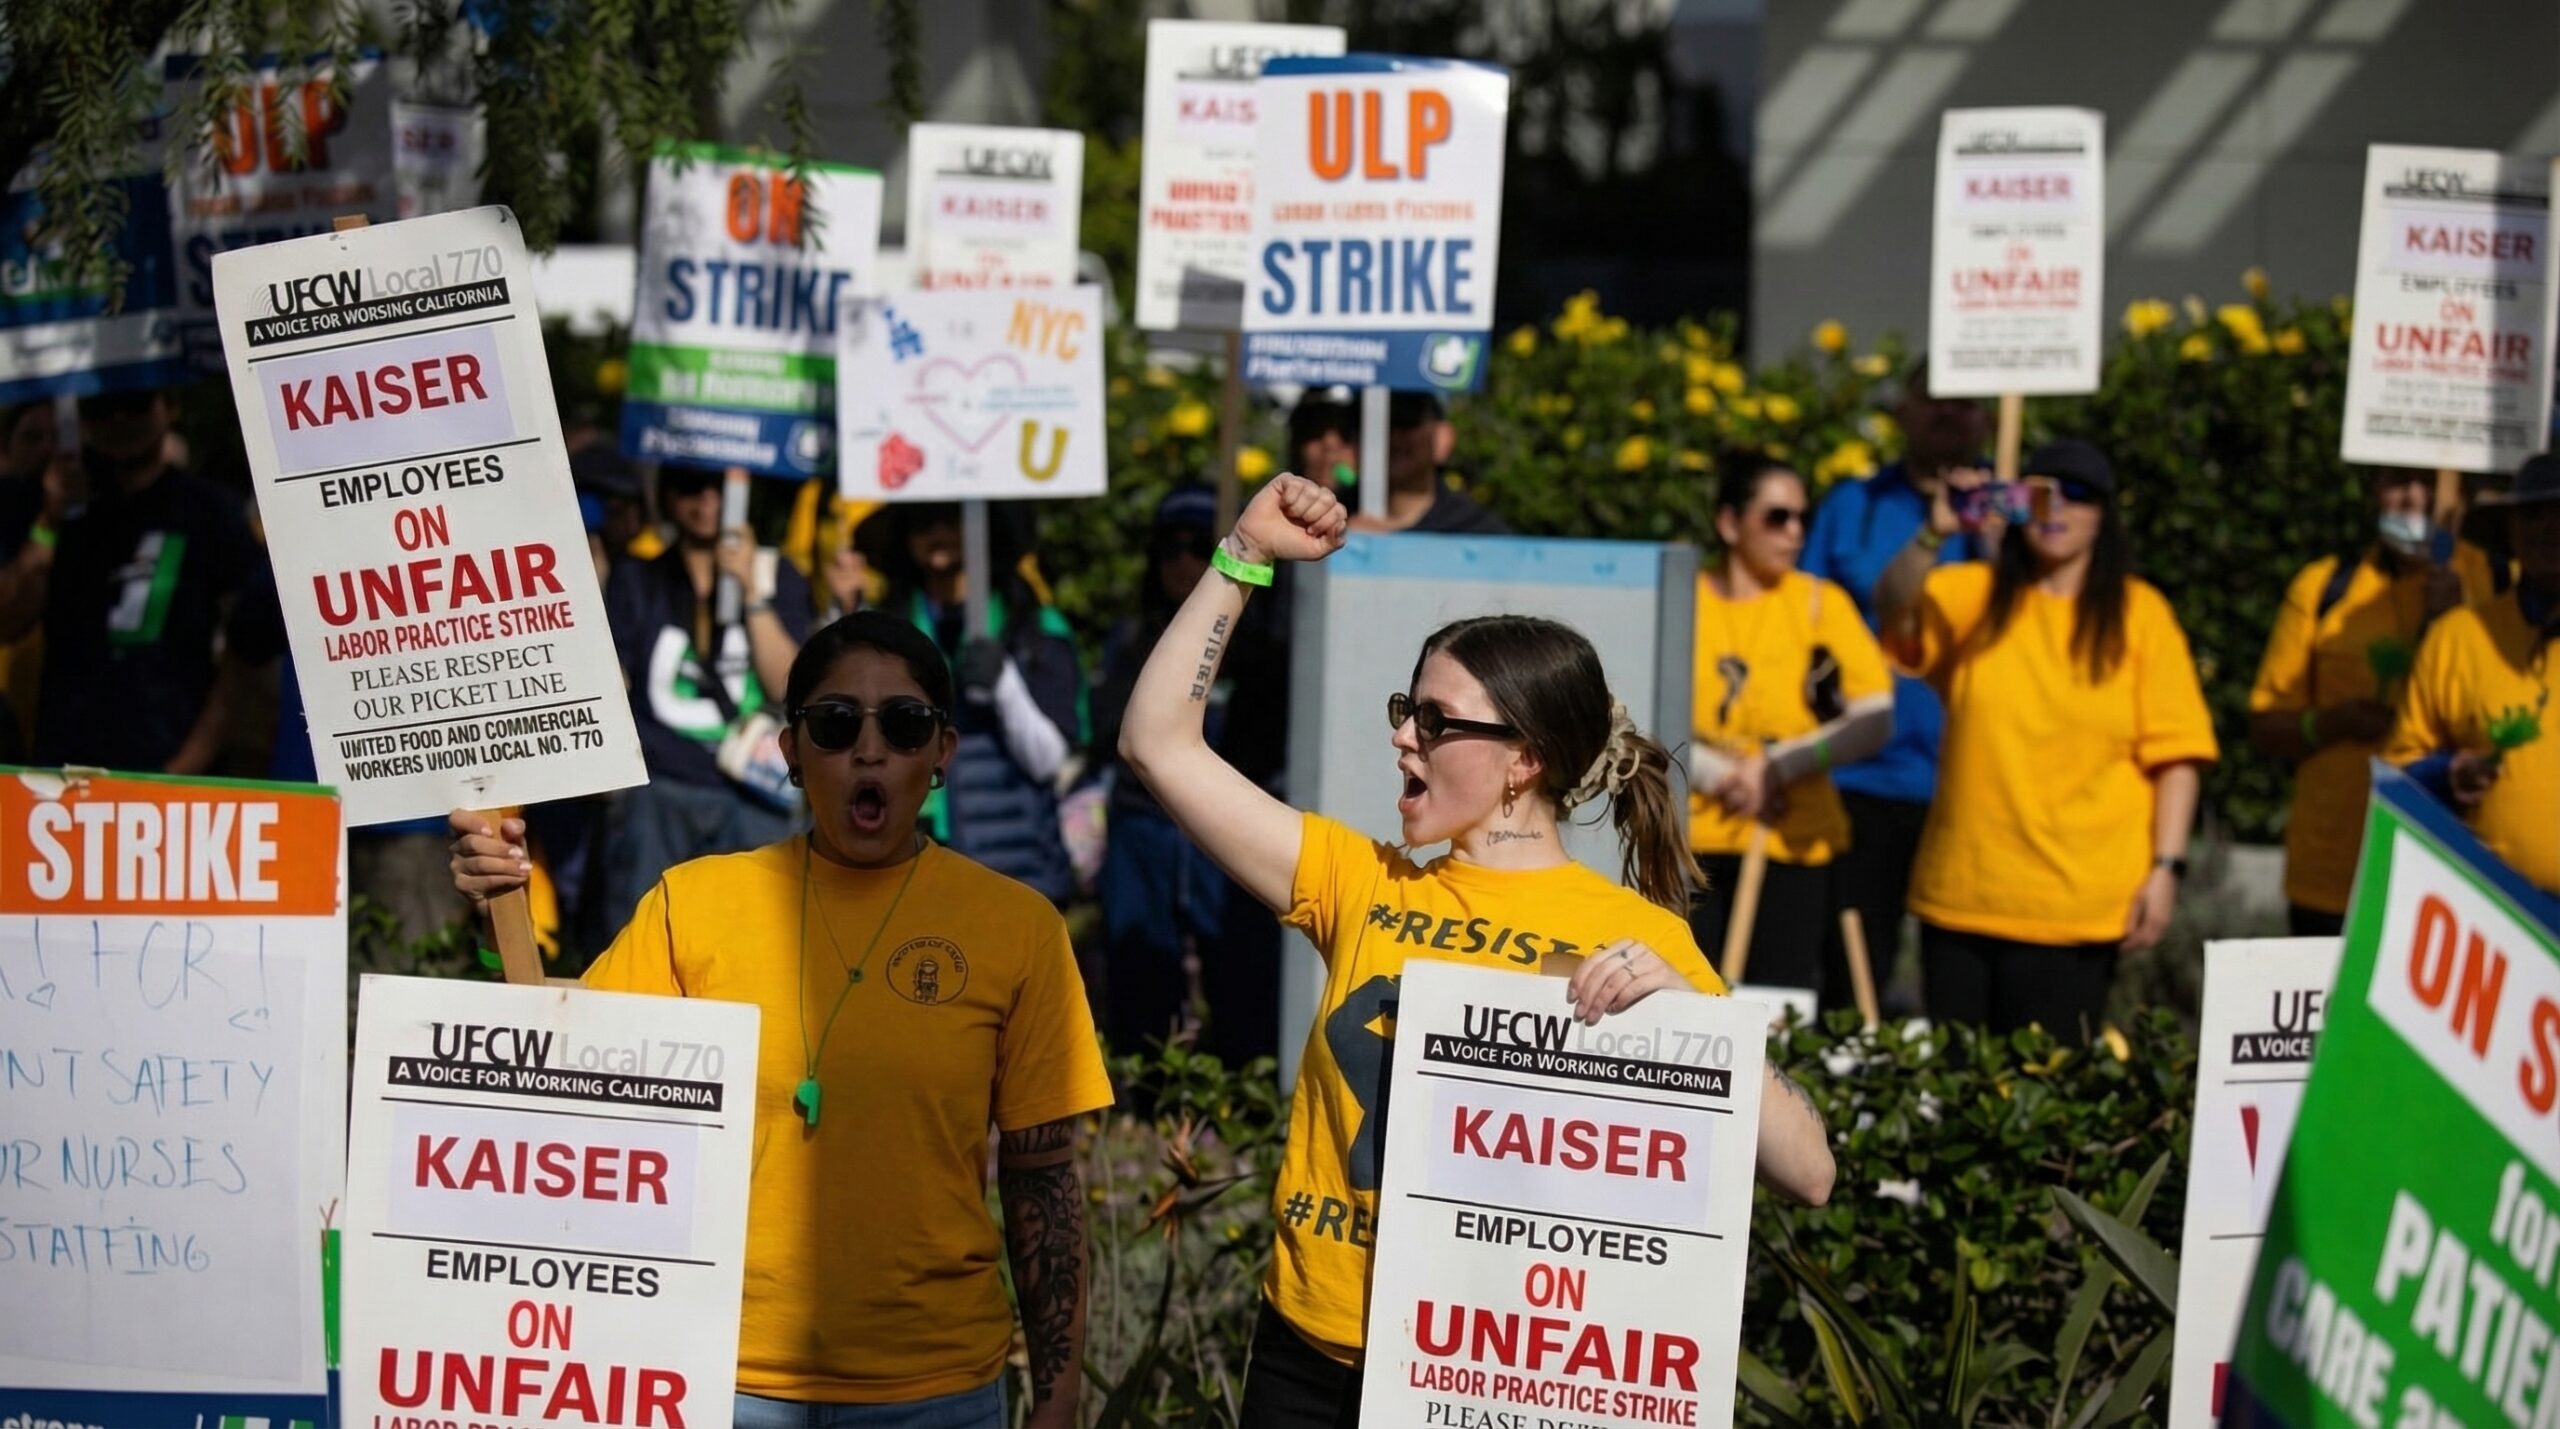
    La huelga de terapeutas Kaiser ha sacudido el sector sanitario en el norte de California, donde cerca de 2.400 profesionales de salud mental pararon el 18 de marzo de 2026. Representados por el National Union of Healthcare Workers (NUHW), protestan contra el uso creciente de inteligencia artificial (IA) en procesos clave como el triaje de pacientes, que consideran una amenaza para la calidad del cuidado y sus empleos. Kaiser Permanente, gigante sanitario con millones de afiliados, ha implementado desde 2024 sistemas de IA para cuestionarios iniciales en llamadas y accesos online, evaluados por operadores no clínicos, reduciendo equipos de screening en dos tercios en sitios como Walnut Creek. Esto genera sobrecarga para los terapeutas restantes y derivaciones inadecuadas.

    Contexto de la huelga de terapeutas Kaiser

    Las negociaciones para un nuevo contrato llevan estancadas desde septiembre de 2025, tras cambios unilaterales de Kaiser. La unión exige cláusulas que prohíban reemplazar humanos por IA, mantengan límites de carga laboral (como 7 horas semanales administrativas) y eviten derivaciones a contratistas. Precedentes preocupan: en 2022, una huelga de 10 semanas por subdotación llevó a multas de $28,3 millones más $2,8 millones en 2026 por denegaciones indebidas. Apoyo masivo: 23.000 enfermeras en huelga solidaria. Técnicamente, la IA usa procesamiento de lenguaje natural (NLP) para analizar respuestas textuales o telefónicas, algoritmos de decisión para urgencia y recomendaciones, pero en salud mental —donde la empatía es crucial— carece de validación clínica robusta.

    Los trabajadores denuncian sesgos algorítmicos y riesgos como subestimar suicidios, sobrecargando sistemas ya tensionados por demanda creciente post-pandemia.

    La defensa de Kaiser: IA como herramienta, no reemplazo

    Kaiser rechaza despidos —su fuerza laboral en salud mental se duplicó en 10 años— y posiciona la IA como apoyo: en screening inicial, comunicaciones y scribes automáticos, liberando clínicos para evaluaciones humanas finales. Argumentan flexibilidad ante volúmenes crecientes, con sur de California logrando protecciones en 2025, no el norte. Datos internos muestran eficiencia: triaje más rápido reduce esperas, clave en un sistema donde demoras psiquiátricas son endémicas. Críticos sindicales ignoran evidencia global: IA en salud mental, como chatbots de CBT, mejora accesibilidad en un 30-50% según estudios de JAMA (2024), sin comprometer outcomes.

    Riesgos reales y contradicciones sindicales

    Reconozcamos riesgos: sesgos en datasets no diversos pueden errar en triaje psiquiátrico, y salud mental demanda juicio humano. Sin embargo, la huelga de terapeutas Kaiser amplifica miedos sin datos duros locales —Kaiser reporta tasas de error similares pre-IA. Históricamente, resistencias sindicales frenaron innovaciones como EHRs en los 90, que hoy salvan vidas. Pedir prohibiciones absolutas es sobrerregulación disfrazada de protección, ignorando escasez crónica de terapeutas (déficit de 30.000 en EE.UU., APA 2025).

    Comparativa: en UK, NHS usa IA similar con supervisión, reduciendo listas de espera un 20% sin incidentes masivos.

    Implicaciones regulatorias y laborales

    La huelga de terapeutas Kaiser plantea dilemas éticos: ¿proteger empleos o accesibilidad? Reguladores como HHS deben equilibrar, exigiendo validación clínica (FDA guidelines 2025) sin bans. Unión resiste límites administrativos eliminados, pero IA precisamente los mitiga. Negociaciones estancadas podrían derivar en más multas, pero innovación gana: mercado IA salud crecerá a $188B en 2030 (McKinsey).

    Análisis Blixel:

    Como escéptico de narrativas corporativas y sindicales por igual, esta huelga de terapeutas Kaiser revela hipocresía: unions claman ‘calidad’ mientras sistemas públicos colapsan por subdotación humana, no IA. Kaiser no despide, optimiza —datos duros lo confirman. Prohibir IA equivale a vetar progreso en un campo con ratios terapeuta-paciente de 1:500 en California. Ironía: huelguistas sobrecargados por ineficiencias manuales rechazan herramientas que liberan 20-30% tiempo clínico (estudio NEJM 2025). Riesgos existen —sesgos, errores—, pero solución es regulación inteligente: auditorías independientes, no Luddismo. Libertario pragmático, defiendo innovación: IA democratiza salud mental, clave para millones sin acceso. Futuro: contratos con cláusulas de supervisión humana, no bans. Frenar esto condena a esperas eternas y colapsos. Kaiser negocia flexibilidad; unions, adaptación. Ganador: paciente informado.

  • Delve acusada cumplimiento falso en herramientas IA

    Delve acusada cumplimiento falso en herramientas IA

    La Delve acusada cumplimiento falso sacude el ecosistema de herramientas IA. TechCrunch destapa cómo esta startup ha sido denunciada por clientes que alegan engaños en certificaciones de GDPR, CCPA y estándares de ciberseguridad. Auditorías independientes revelan fallos graves: ausencia de cifrado end-to-end, logs inadecuados y políticas de retención deficientes. Esto no solo expone a usuarios a multas millonarias, sino que cuestiona la fiabilidad de soluciones ‘automatizadas’ de compliance en IA.

    Contexto del escándalo en Delve

    Delve prometía análisis de datos con cumplimiento normativo impecable, atrayendo a empresas ávidas de agilizar procesos regulatorios. Sin embargo, clientes como firmas fintech reportan que las herramientas fallaban en proteger datos sensibles, violando principios básicos de privacidad. Datos de auditorías citados por TechCrunch muestran que el 70% de las funciones clave carecían de implementación real, pese a marketing que usaba sellos ‘GDPR-compliant’ sin verificación externa. Esta Delve acusada cumplimiento falso evoca patrones de hype en IA, donde promesas superan la realidad técnica.

    La compañía niega irregularidades, atribuyéndolas a ‘interpretaciones erróneas’, y anuncia auditorías independientes. Pero el daño ya está hecho: varios contratos rescindidos y una caída del 40% en valoraciones de inversores, según PitchBook.

    Implicaciones regulatorias y riesgos para clientes

    En un panorama de sobrerregulación, casos como esta Delve acusada cumplimiento falso resaltan ironías: mientras burócratas exigen más compliance, proveedores inescrupulosos lo venden como panacea sin sustancia. Clientes enfrentan riesgos reales: multas de hasta 4% de facturación global por GDPR, más demandas colectivas por brechas. Precedentes como el escándalo de Cambridge Analytica muestran cómo fallos en herramientas de datos derivan en crisis sistémicas.

    Económicamente, el mercado de compliance IA vale 15.000 millones en 2026 (Statista), pero fraudes erosionan confianza. Críticos señalan que Delve ocultaba deficiencias con marketing agresivo, similar a deepfakes en fraudes CEO.

    Perspectiva crítica sobre el ecosistema IA

    Como defensor de la innovación, veo en esta Delve acusada cumplimiento falso una llamada a diligencia debida reforzada, no a más regulaciones punitivas. El problema radica en falta de transparencia algorítmica: ¿quién audita los ‘black boxes’ de compliance? Exigir EDD (Enhanced Due Diligence) en proveedores IA es clave, priorizando código abierto y pruebas independientes sobre sellos vacíos.

    Reacciones varían: reguladores europeos preparan inspecciones, mientras competidores como OneTrust se distancian. Tendencia 2026: auge de herramientas verificables, pero con escrutinio de inversores.

    Análisis Blixel:

    La Delve acusada cumplimiento falso no es un caso aislado, sino síntoma de un ecosistema IA donde el ‘compliance as a service’ se vende como bala de plata contra regulaciones asfixiantes. Con datos duros: auditorías revelan que solo el 30% de claims eran reales, exponiendo hipocresía corporativa. Desde mi experiencia en regulación digital, esto desmonta narrativas de ‘IA segura por diseño’: sin cifrado end-to-end ni logs auditables, es humo. Ironía: mientras estados imponen GDPR con mano dura, startups como Delve facilitan evasiones inadvertidas. Solución pragmática: mercado libre con certificaciones blockchain-verificables, no más burócratas. Impacto futuro: erosión confianza frena adopción IA ética, beneficiando gigantes centralizados. Urge innovación en verificación, no castigos retroactivos que ahoguen pymes tech.

    Fuente: TechCrunch (URL no especificada en input).

  • Fraude en streaming musical con IA acusado

    Fraude en streaming musical con IA acusado

    El fraude en streaming musical con IA generativa está explotando vulnerabilidades en plataformas como Spotify, manipulando royalties y desplazando a artistas reales. En 2024, se transmitieron 4,88 billones de canciones globales, con Spotify capturando el 32%. Casos como el de Michael Smith, quien creó cientos de artistas ficticios generando más de 600.000 streams diarios y $10 millones en royalties ilícitos, ilustran la magnitud del problema. Esta práctica no solo drena fondos legítimos, sino que distorsiona el ecosistema musical entero.

    Contexto del fraude en streaming musical

    El fraude en streaming musical se basa en la generación masiva de contenido sintético mediante herramientas como Sound.io. Bandas enteras, como Velvet Sundown, 100% IA, alcanzaron un millón de reproducciones en Spotify, facturando unos $6.000. Estudios de la Audio Engineering Society (2024) revelan que el 50% de oyentes no distingue música IA de humana en pruebas ciegas, y el 68% mantiene preferencia post-revelación. Esto amplifica el problema: algoritmos de recomendación priorizan volumen sobre calidad.

    Spotify’s arquitectura algorítmica favorece streams masivos sin verificar autenticidad. Loopholes como nombres alfabéticos consecutivos disparan recomendaciones automáticas, dando ventaja injusta a IA barata sobre músicos profesionales que invierten años en creación.

    Casos notorios y datos duros

    Michael Smith es el epítome del fraude en streaming musical: cientos de perfiles falsos acumularon miles de millones de streams. Plataformas pagan royalties fraccionales por stream (alrededor de $0,003-$0,005), pero a escala, genera fortunas. En 2024, el fraude representó potencialmente porcentajes significativos de los $XX mil millones en payouts globales, erosionando ingresos de artistas reales cuya cuota media es ya precaria.

    Otras bandas IA lideran charts, no por mérito, sino por manipulación. Esto no es innovación; es parasitismo algorítmico que plataformas ignoran por métricas de engagement.

    Implicaciones regulatorias y de mercado

    El fraude en streaming musical amenaza la viabilidad económica de la industria. Músicos legítimos ven reducidos payouts, fomentando éxodo. Reguladores europeos miran la IA Act, pero sobrerregular frenaría innovación legítima en tools como Suno o Udio. Mejor: auditar algoritmos para detectar patrones anómalos, como bursts de streams no orgánicos.

    Precedentes como el de streaming farms en bots humanos muestran que tech sola no basta; falta verificación blockchain para royalties, sin matar la libertad creativa.

    Análisis Blixel:

    Como escéptico de narrativas alarmistas, aplaudo la IA musical: democratiza producción, permitiendo a independientes competir con majors. Pero el fraude en streaming musical es un fallo de plataformas, no de la tech. Spotify prioriza growth hacking sobre integridad, amplificando junk IA porque engorda datos. Ironía: defienden ‘descubrimiento justo’ mientras su algoritmo es ciego a manipulación.

    Datos duros desmontan hipocresía: si el 68% de fans no rechaza IA revelada, ¿por qué penalizarla? Solución pragmática: etiquetado obligatorio de contenido sintético y royalties ajustados por origen, sin burocracia UE que mate startups. Libertario a ultranza, pero el libre mercado necesita reglas básicas contra parásitos. Sin acción, artistas reales pagarán el pato, y la innovación genuina sufrirá colateral. Futuro: IA como aliada, no enemiga regulada.

    Fuente: No disponible