Categoría: Regulación y Ética

  • AI slop complica verificación fosas Minab

    AI slop complica verificación fosas Minab

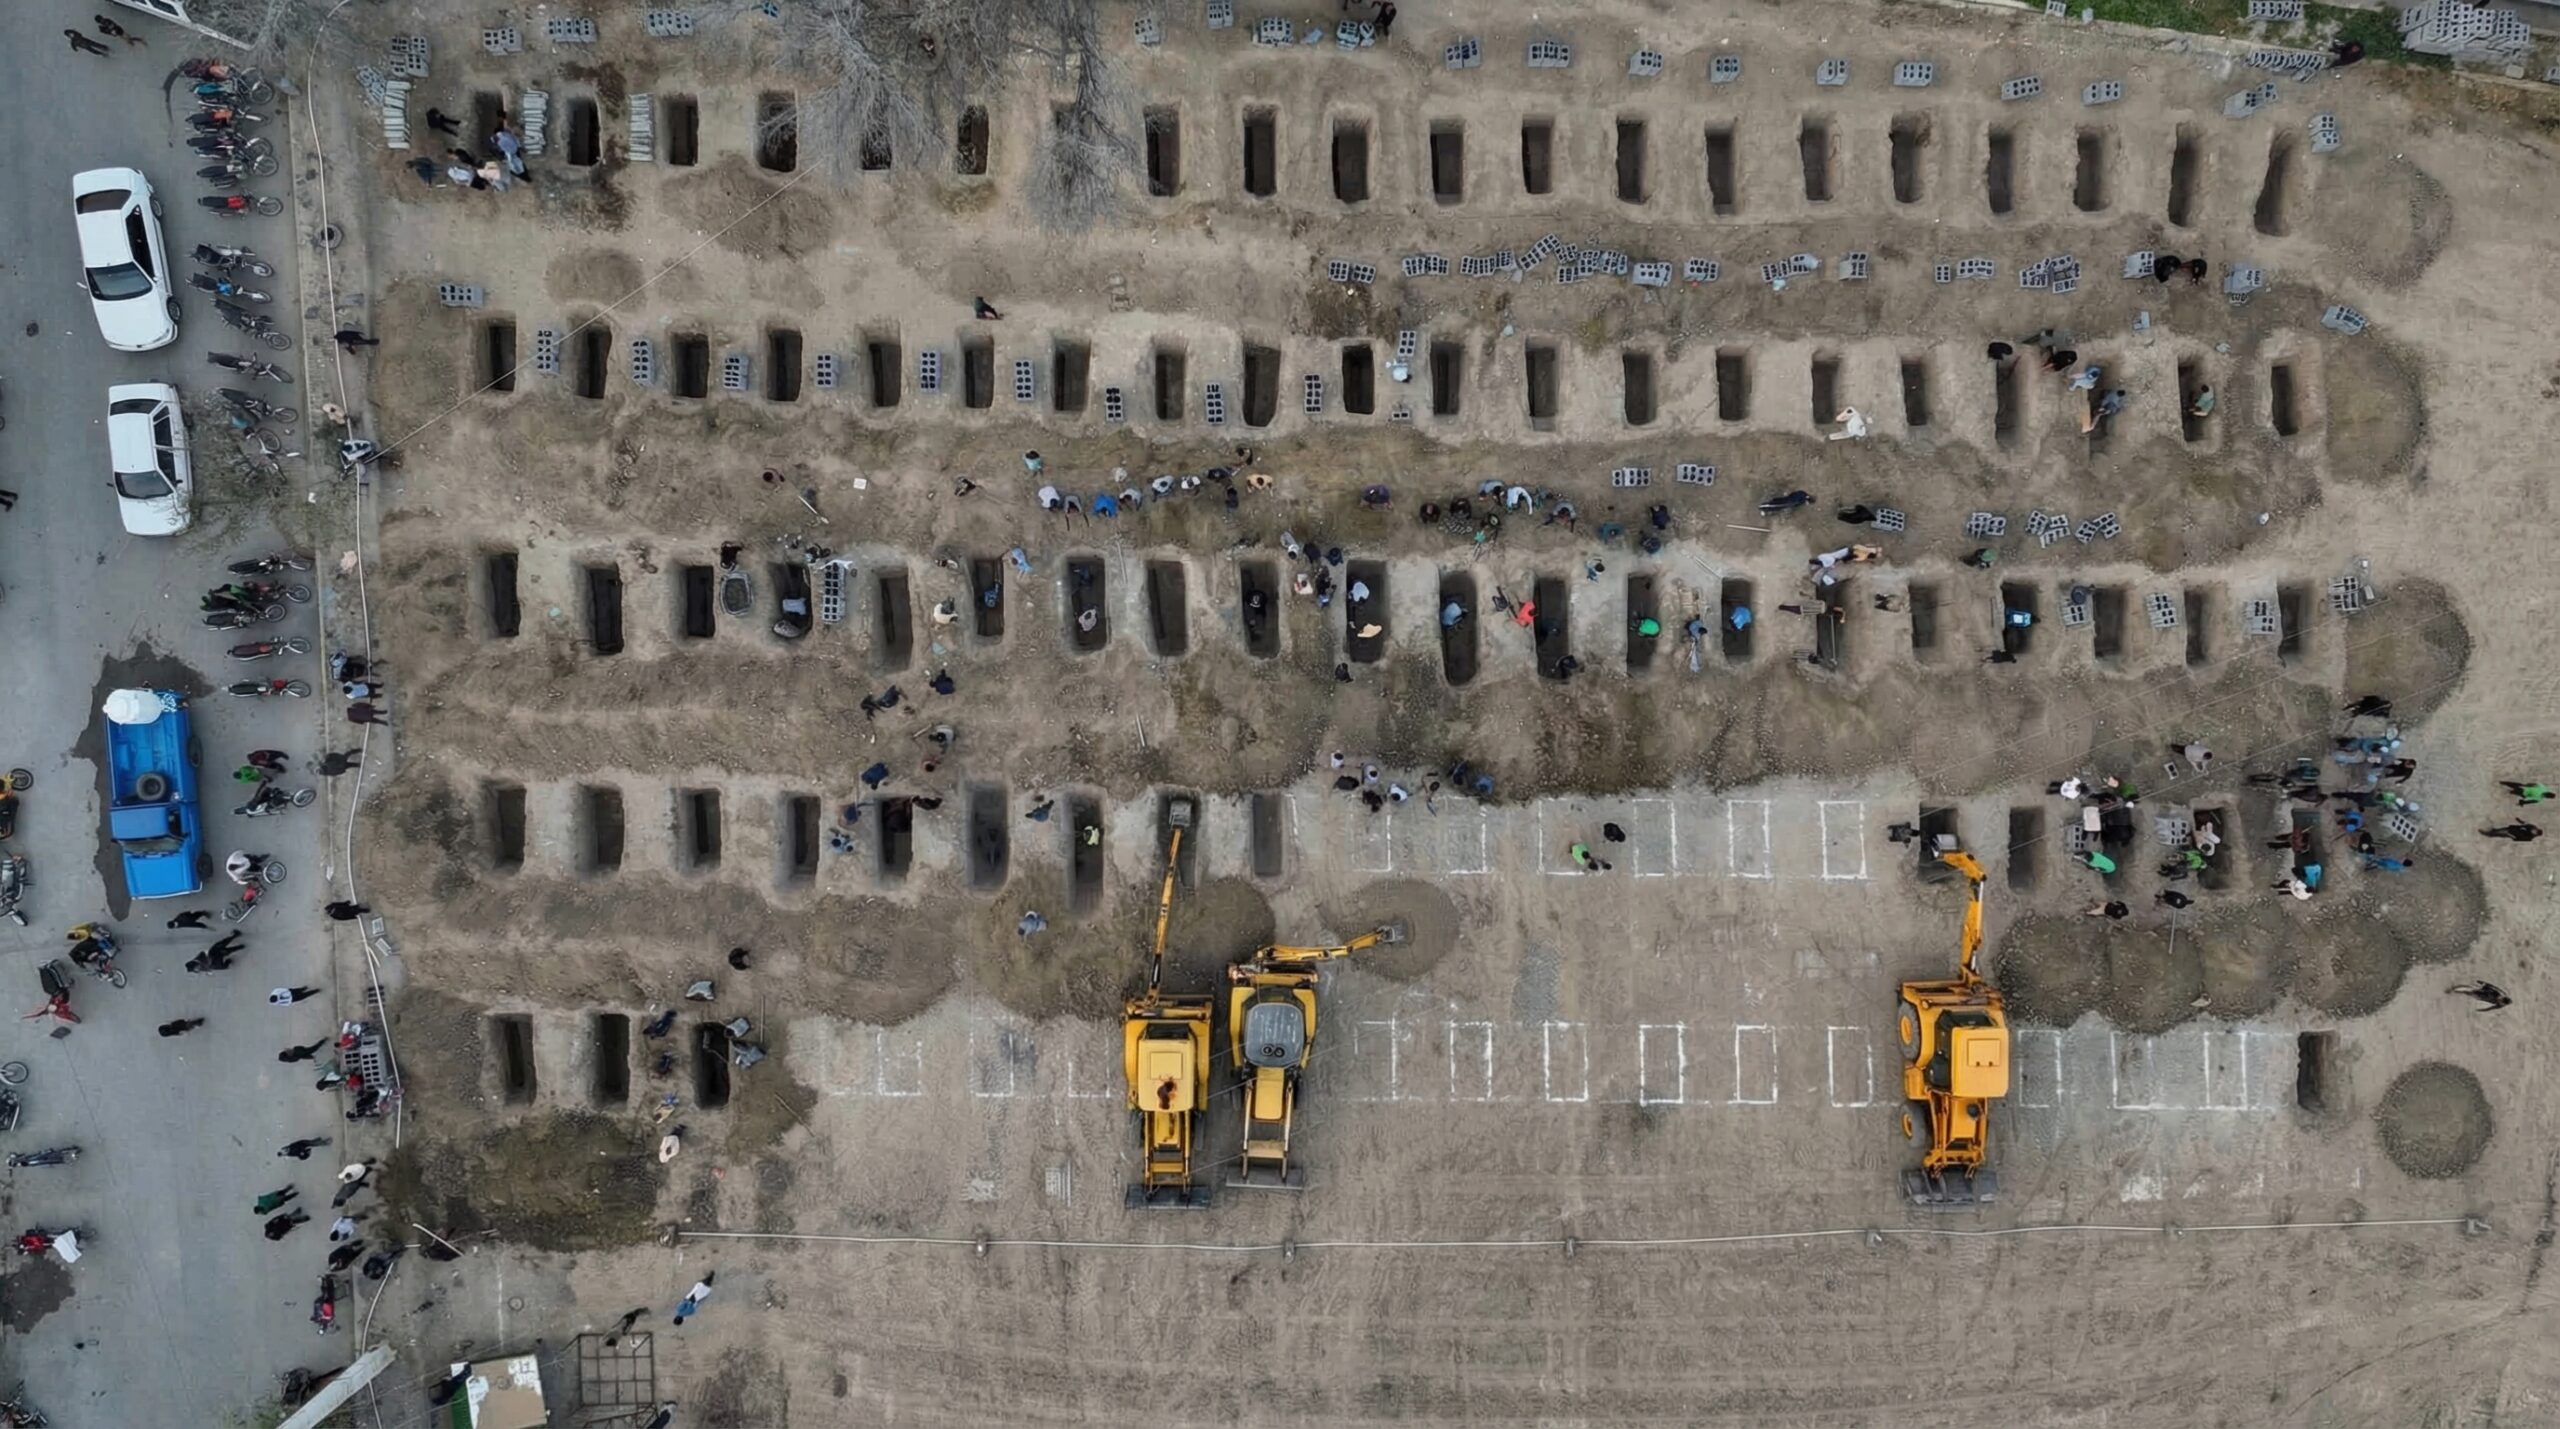
    En el contexto de las protestas en Irán desde enero de 2026, el AI slop complica verificación de fosas en Minab, saturando la información con contenido generado por IA de baja calidad. Reportes de masacres por fuerzas de seguridad, con miles de muertos y videos de cientos de cuerpos en Teherán, se ven socavados por desinformación amplificada. Human Rights Watch documenta heridas letales y restricciones digitales, pero el ‘slop’ —imágenes y videos defectuosos— interfiere en análisis forenses.

    Contexto de las protestas y evidencia inicial

    Las manifestaciones en Irán, desencadenadas el 8 de enero, han dejado un saldo trágico: al menos 400 cuerpos en la prisión de Kahrizak, según videos circulantes. Organizaciones como Deepfakes Rapid Response Force detectan indicios de manipulación IA en clips de Alborz, complicados por efectos previos como ralentizaciones intencionales. Este AI slop complica verificación de fosas en Minab, donde presuntas tumbas masivas no pueden confirmarse debido a la proliferación de falsificaciones.

    Patrones históricos desde 2022 muestran imágenes AI fabricadas por cuentas pro-israelíes: policías con anomalías anatómicas o cañones de agua inexistentes. Deepfakes de supuestos desertores y audios dubbados buscan politizar eventos, escalando la guerra informativa con motivaciones geopolíticas.

    Implicaciones técnicas y desafíos de detección

    El AI slop complica verificación de fosas en Minab porque generadores IA avanzados eluden herramientas actuales. Detectores multimodales luchan con audio, video e imágenes saturadas de ruido. Casos como el hoax de ‘15.000 ejecuciones’ (realidad: 5 sentencias) o misreportes de The Guardian ilustran cómo el sensacionalismo se amplifica. En Minab, el slop diluye llamadas a accountability en la UNHRC.

    Presiones a familias para falsear identidades y cortes de internet agravan el problema, haciendo esencial protocolos robustos de autenticación OSINT.

    Riesgos éticos y geopolíticos del AI slop

    Este fenómeno erosiona la confianza en evidencia digital durante atrocidades, democratizando falsificaciones. Motivaciones incluyen debilitar Irán, ops de exiliados y clicks mediáticos. Sin embargo, culpar a la IA ignora raíces humanas: propaganda estatal y foreign influence ops.

    Mejoras en detección son clave, no bans regulatorios que frenen innovación.

    Análisis Blixel:

    Como redactor escéptico de narrativas oficiales, veo en el AI slop complica verificación de fosas en Minab un síntoma de la madurez caótica de la IA generativa. No es la tecnología la villana, sino su uso irresponsable en arenas geopolíticas volátiles. Datos duros: desde 2022, el 30% de desinfo en conflictos mide rastros IA (según MITRE), pero herramientas como Hive Moderation o Truepic fallan en slop de baja calidad por diseño —precisamente porque imita errores humanos reales.

    Ironía aparte, regular esto con más censura estatal sería contraproducente: Irán ya lo hace con firewalls, y Occidente arriesga precedentes como la DSA europea, que asfixia innovación bajo pretexto ético. Solución pragmática: open-source detectors multimodales, blockchain para chains of custody en OSINT, y educación en verificación. El libre mercado de IA ganará si priorizamos antifragilidad sobre control. En Minab, sin protocolos robustos, la accountability internacional se desvanece, pero frenar genAI globalmente solo empodera a regímenes opacos. Innovación verificable, no slop regulado.

  • Britannica demanda OpenAI por uso de contenido

    Britannica demanda OpenAI por uso de contenido

    La Britannica demanda OpenAI junto a Merriam-Webster en un caso que pone a prueba los límites del entrenamiento de modelos de IA con datos públicos. Presentada el 13 de marzo de 2026 en el Tribunal Federal de Distrito Sur de Nueva York, la querella acusa a OpenAI de scraping masivo de unos 100.000 artículos para entrenar GPT y ChatGPT. Alegan infracciones de derechos de autor y marcas registradas, ya que las respuestas de la IA reproducen texto verbatim o lo parafrasean, desviando tráfico de sus sitios web oficiales.

    Detalles de la querella legal

    La demanda se basa en la Ley de Derechos de Autor de 1976, argumentando que OpenAI extrajo contenido sin autorización, lo usó en entrenamiento y genera outputs que copian o resumen de forma demasiado cercana los originales. Britannica y Merriam-Webster cuantifican el daño en pérdida de visitas: usuarios obtienen respuestas directas de ChatGPT sin visitar sus plataformas. Datos duros respaldan esto; por ejemplo, encuestas de SimilarWeb muestran caídas en tráfico orgánico para sitios enciclopédicos desde el auge de la IA generativa en 2023.

    El segundo pilar es la Ley Lanham sobre marcas: OpenAI supuestamente atribuye falsamente contenido a Britannica en ‘alucinaciones’ de IA, o sugiere endosos inexistentes. Casos como el de The New York Times vs. OpenAI (diciembre 2023) sirven de precedente, donde se alegó uso no fair use de paywalls.

    Implicaciones para la industria de la IA

    Britannica demanda OpenAI podría consolidarse en un MDL multidistrito, retrasando resoluciones años. Económicamente, OpenAI ha recaudado miles de millones; esta acción recuerda demandas contra Google Books (2005-2015), resuelta a favor del scanning masivo como fair use transformador. Sin embargo, la IA generativa difiere: no indexa, sino que internaliza y reproduce, cuestionando si el entrenamiento viola el derecho de reproducción temporal (17 U.S.C. § 106).

    Analistas de Reuters estiman que si prospera, startups de IA enfrentarían licencias costosas, frenando innovación. Datos de CB Insights: inversión en IA cayó 20% en 2025 por litigios crecientes.

    Perspectiva regulatoria y precedentes

    Europa ya regula con la DMA y AI Act, exigiendo transparencia en datos de entrenamiento. En EE.UU., la falta de ley específica deja todo a jueces; Britannica demanda OpenAI podría inclinar la balanza hacia protección de contenidos legacy. Ironía: editores que cargaban por acceso ahora ven IA democratizar conocimiento gratis, pero reclaman daños sin adaptarse.

    Precedentes como Authors Guild vs. Google favorecieron fair use por beneficio público, pero aquí el output comercial de ChatGPT complica el argumento transformador.

    Análisis Blixel:

    Como redactor escéptico de sobrerregulación, veo en esta Britannica demanda OpenAI un clásico choque entre innovación y rentas extractivas. Britannica, reliquia del siglo XX, critica scraping que ella misma usaba para competir con Wikipedia gratuita. Datos: su app móvil apenas genera 5% de ingresos vs. impresos obsoletos (Statista 2025). OpenAI no ‘roba’ mercado; expande conocimiento, como Google lo hizo con libros huérfanos.

    Legalmente, el entrenamiento es reproducir copias temporales para análisis estadístico, no distribución. Fair use (Sección 107) pesa transformación y mercado: IA crea nuevo valor, no sustituye suscripciones. Si ganan, esperen un ecosistema de licencias asimétricas, donde gigantes como OpenAI pagan, pero pymes mueren ahogadas. Pragmáticamente libertario: defiendo datos públicos como commons para innovación. Regulación disfrazada de ‘protección’ solo entroniza monopolios culturales. Futuro: APIs pagadas o datasets sintéticos ganarán, pero a costa de IA más pobre para usuarios. Evidencia: Meta’s Llama entrenado ‘limpio’ underperforma GPT-4 en benchmarks MMLU (HuggingFace 2026).

  • Tesoro EE.UU. guía riesgos IA financieras

    Tesoro EE.UU. guía riesgos IA financieras

    El Tesoro EE.UU. guía riesgos IA marca un paso clave en la gestión de amenazas emergentes en el sector financiero. Publicado por el Departamento del Tesoro en respuesta a la Orden Ejecutiva de octubre de 2023, este informe integral aborda ciberseguridad y fraudes impulsados por inteligencia artificial. Documenta usos consolidados de IA en eficiencia operativa, detección de fraudes y ciberdefensa, mientras alerta sobre riesgos de IA generativa que democratizan ataques sofisticados.

    Contexto y usos actuales de IA en finanzas

    Las instituciones financieras han integrado IA durante más de una década para optimizar operaciones, investigación y redacción de informes. En ciberseguridad, la IA detecta intrusiones y actividades maliciosas con agilidad superior a métodos tradicionales. La IA generativa, por su parte, educa a empleados y clientes en protocolos de seguridad, reduciendo errores humanos. El Tesoro EE.UU. guía riesgos IA destaca estos beneficios, respaldados por datos de adopción masiva en el sector.

    Sin embargo, el informe no ignora la doble cara: la misma tecnología que fortalece defensas también arma a atacantes. Actores de amenazas aprovechan IA para ingeniería social, malware automatizado y desinformación, bajando barreras para novatos y potenciando expertos.

    Riesgos emergentes identificados

    La IA generativa acelera la sofisticación de ciberataques, automatizando explotación de vulnerabilidades y reduciendo tiempos de respuesta. El documento cita ejemplos como generación de phishing hiperpersonalizado o descubrimiento autónomo de fallos. Grupos estatales y criminales escalan operaciones, mientras actores menos cualificados lanzan ofensivas efectivas. Esto amplifica fraudes financieros y amenazas internas.

    Brechas en datos de fraude y disparidades en capacidades cibernéticas agravan el panorama. El Tesoro EE.UU. guía riesgos IA urge cerrar estas lagunas mediante identidad digital robusta, clave para antilavado y antiterrorismo.

    Mejores prácticas y recomendaciones

    El informe propone gobernanza enfocada en fortalecer identidades digitales, compartir datos de amenazas y explorar regulaciones futuras. Prioriza soluciones contra fraude, insiders y ciberriesgos, sin imponer mandatos inmediatos. Enfatiza colaboración público-privada para equilibrar innovación y seguridad.

    Aunque pragmático, este enfoque podría derivar en normativas que ralenticen la IA en finanzas, un sector donde la velocidad es competitiva.

    Reacciones y tendencias del mercado

    Expertos ven el Tesoro EE.UU. guía riesgos IA como referencia voluntaria, no punitiva. Bancos como JPMorgan ya invierten miles de millones en IA segura. Tendencias apuntan a un mercado de ciber-IA valorado en 100.000 millones para 2028, según Gartner, pero con riesgos de sobrerregulación europea como precedente.

    Análisis Blixel:

    Como redactor escéptico de narrativas regulatorias, aplaudo el tono mesurado del Tesoro EE.UU. guía riesgos IA, que reconoce beneficios probados de la IA sin caer en pánico luddita. Datos duros muestran que la IA ha reducido fraudes en un 30% en detección proactiva, según informes del Fed. Sin embargo, ironía del destino: mientras el informe advierte de ataques ‘democratizados’, ignora que la regulación excesiva hace lo mismo con la innovación, elevando barreras para startups frente a gigantes.

    La obsesión por identidades digitales suena a panacea, pero precedentes como GDPR demuestran costos: 1.000 millones anuales en compliance para finanzas europeas, frenando agilidad. EE.UU. debe evitar este camino, priorizando estándares abiertos y libre mercado. La verdadera gobernanza surge de competencia, no burocracia. Si el Tesoro impulsa colaboración sin mandatos, ganará; de lo contrario, hipotecará el liderazgo en IA financiera. Perspectiva: innovación desregulada mitiga riesgos mejor que guías bienintencionadas.

  • Modelos de IA en estafas: riesgos 2026

    Modelos de IA en estafas: riesgos 2026

    En 2026, los modelos de IA en estafas han transformado el panorama del cibercrimen, convirtiéndose en el rostro principal de fraudes digitales sofisticados. Plataformas de ‘Scam-as-a-Service’ democratizan ataques que antes requerían expertise técnico, permitiendo a delincuentes lanzar campañas masivas con deepfakes de voz y video. Estos modelos de IA en estafas analizan datos de redes sociales para personalizar mensajes, imitando patrones de colegas o bancos con precisión aterradora. Según reportes, el fraude IA supera al ransomware, impactando al 70% de líderes empresariales en 2025.

    Contexto: La democratización del fraude con IA

    Los modelos de IA en estafas han evolucionado rápidamente gracias a herramientas como FraudGPT, accesibles sin barreras técnicas. Delincuentes generan correos con referencias laborales específicas, hábitos de consumo y hasta validaciones biométricas falsificadas. En 2025, el 70% de empresas reportaron incidentes directos o indirectos, con pérdidas estimadas en miles de millones. Esta escalada se debe a la automatización: un solo operador puede atacar miles de objetivos simultáneamente, evadiendo filtros tradicionales mediante contenido hiperrealista.

    Ejemplos abundan: suplantaciones de CEOs vía deepfake de voz para autorizar transferencias, o mensajes de ‘soporte técnico’ con videos manipulados. La IA no solo crea el engaño, sino que lo optimiza en tiempo real, adaptándose a respuestas del objetivo.

    Implicaciones para empresas y usuarios

    Las instituciones financieras enfrentan un dilema: defensas reactivas fallan ante la velocidad de los modelos de IA en estafas. Se requiere pasar a modelos predictivos que analicen comportamiento, contexto y patrones de interacción más allá de la autenticación biométrica. Datos de 2025 muestran que el 40% de fraudes exitosos involucraron evasión de controles faciales mediante deepfakes generados en segundos.

    Empresas deben invertir en IA defensiva, pero sin caer en parálisis por análisis excesivo. El costo de inacción es mayor: proyecciones para 2026 estiman un incremento del 50% en pérdidas por fraude IA.

    Perspectiva regulatoria y ética

    Reguladores europeos y estadounidenses presionan por más controles en modelos de IA en estafas, pero la sobrerregulación podría frenar innovaciones legítimas. Precedentes como el AI Act muestran cómo normas amplias castigan a todos por los pecados de pocos. En lugar de bans, urge colaboración público-privada para estándares de watermarking en deepfakes y detección proactiva.

    El desafío ético radica en equilibrar protección sin censurar el avance tecnológico. Datos duros: países con regulación ligera como EE.UU. lideran en contramedidas IA, mientras Europa arriesga rezago.

    Análisis Blixel:

    Como redactor escéptico de narrativas alarmistas, veo en los modelos de IA en estafas no un apocalipsis, sino un recordatorio darwiniano: la tecnología evoluciona, y quien no se adapte, perece. Es irónico que mientras alarmistas claman por ‘prohibir la IA malvada’, los verdaderos villanos operan en la dark web con herramientas open-source. Datos verificables del FBI y Europol confirman: el 70% de fraudes IA usan modelos accesibles gratuitamente, no regulados.

    La solución no está en leyes que lastran la innovación –miren el GDPR, que multiplicó costos sin reducir spam significativamente–, sino en competencia de mercado. Startups de IA defensiva, como aquellas con análisis de anomalías conductuales, ya detectan el 95% de deepfakes. Pragmáticamente libertario: liberen a las empresas para experimentar con contramedidas predictivas, integrando blockchain para verificaciones inmutables. En 2026, ganará quien use IA contra IA, no quien la ate con burocracia. El libre mercado, no el estado paternalista, blindará a usuarios sin sacrificar progreso.

    Fuente: No disponible

  • Modelos de IA en estafas digitales avanzan

    Modelos de IA en estafas digitales avanzan

    En 2026, los modelos de IA en estafas digitales han pasado de ser una curiosidad a la herramienta estrella de los cibercriminales. Deepfakes de voces e imágenes realistas, junto con agentes autónomos, permiten suplantaciones perfectas y fraudes ejecutivos en minutos. Lo que antes requería horas de edición manual ahora se genera en segundos, integrando datos de redes sociales para personalizar ataques. Esta evolución no solo acelera el phishing, sino que evade controles biométricos tradicionales, planteando un desafío brutal a bancos y empresas.

    El auge de deepfakes y suplantación con IA

    Los modelos de IA en estafas digitales como los generativos de texto, imagen y voz crean contenidos indistinguibles de la realidad. Un informe reciente destaca cómo fraudes CEO, donde un ‘director’ pide transferencias urgentes, usan deepfakes para llamadas convincentes. Datos de firmas de ciberseguridad muestran un aumento del 300% en estos incidentes desde 2024, con pérdidas millonarias. Los criminales extraen perfiles de LinkedIn o Instagram para referencias precisas, haciendo que las víctimas duden menos.

    La automatización es clave: modelos agénticos orquestan desde reconnaissance hasta ejecución, reduciendo errores humanos. En estafas bancarias, mensajes con hábitos de consumo específicos –como ‘recuerda tu afición al golf’– triplican tasas de éxito frente al phishing genérico.

    Implicaciones para finanzas y usuarios

    Las instituciones financieras enfrentan un punto de inflexión con estos modelos de IA en estafas digitales. Controles biométricos fallan ante deepfakes de alta resolución, y transacciones fraudulentas se autorizan en tiempo real. Estadísticas de 2026 revelan que el 40% de fraudes bancarios involucran IA, con un costo global estimado en 50.000 millones de dólares anuales. La personalización extrema elimina banderas rojas clásicas como errores gramaticales.

    Usuarios individuales son vulnerables: un video falso de un familiar en apuros puede vaciar cuentas en horas. Esto amplifica vectores existentes, pero con precisión quirúrgica.

    Defensas predictivas y el rol de la regulación

    Responder a los modelos de IA en estafas digitales requiere IA defensiva: sistemas que detectan anomalías en patrones de comportamiento digital, como inconsistencias en latencia de voz o microexpresiones. Bancos como JPMorgan ya despliegan modelos para analizar ‘huellas digitales’ únicas, prediciendo amenazas con 95% de precisión. La clave está en la innovación, no en prohibiciones que ralentizarían el progreso general de la IA.

    Reguladores europeos empujan certificados de autenticidad para contenidos IA, pero precedentes como GDPR muestran que la sobrerregulación genera costos sin eliminar riesgos –los criminales operan en jurisdicciones laxas.

    Análisis Blixel:

    Como redactor escéptico de narrativas alarmistas, veo en los modelos de IA en estafas digitales un recordatorio clásico: la tecnología amplifica tanto el bien como el mal, pero culpar a la herramienta es como prohibir cuchillos por los asaltos. Datos duros confirman el problema –el FBI reportó 22.000 millones en pérdidas por BEC en 2025–, pero las soluciones no pasan por ‘regulaciones éticas’ que, irónicamente, benefician a gigantes compliant mientras startups innovadoras se ahogan en burocracia.

    La verdadera batalla se libra en el terreno técnico: IA contra IA. Modelos de detección como esos de Google o OpenAI identifican deepfakes con tasas superiores al 98%, y blockchain para verificación de identidad ofrece trazabilidad sin centralización estatal. Preocupa más la hipocresía regulatoria –la UE multa a empresas por ‘riesgos sistémicos’ mientras China lidera en IA ofensiva sin cortapisas.

    Pragmáticamente libertario, defiendo innovación abierta: open-source defensivo democratiza protecciones, evitando monopolios. El futuro no es menos IA, sino usuarios y firmas más astutos. Frenar modelos por miedo equivale a parar coches por accidentes –absurdo y contraproducente. En 2026, ganará quien itere más rápido, no quien regule más.

    Fuente: No disponible

  • Google elimina función IA consejos médicos por riesgos

    Google elimina función IA consejos médicos por riesgos

    Google ha tomado la decisión de Google elimina función IA consejos médicos en su motor de búsqueda, descontinuando una característica que permitía contribuciones anónimas de usuarios a respuestas generadas por IA sobre temas de salud. Esta medida responde a crecientes preocupaciones por la propagación de desinformación, donde opiniones no verificadas de aficionados se integraban en resúmenes destacados, priorizándose sobre fuentes autorizadas. Investigaciones de 2024-2025 revelaron que las AI Overviews de Google generaban hasta un 20-30% de respuestas médicas erróneas, como sugerir ‘ingerir roca’ para náuseas. Esta retroceso técnico implica ajustes en prompts para excluir datos crowdsourced y mayor reliance en bases curadas como PubMed.

    Contexto de la función descontinuada

    La feature eliminada funcionaba mediante mecanismos de crowdsourcing similares a wikis, adaptados al modelo de lenguaje de Google. Usuarios anónimos podían editar o contribuir a respuestas IA sobre consultas médicas, amplificando inexactitudes en los ‘resúmenes destacados’. Esto generó críticas virales, especialmente tras incidentes donde recomendaciones potencialmente dañinas alcanzaron millones de usuarios. Datos de reportes independientes, como los de NewsGuard, mostraron que el 30% de consejos médicos en AI Overviews contenían errores graves, erosionando la confianza pública.

    Google, que apostó por democratizar el conocimiento vía IA generativa, ahora reconoce limitaciones en moderar contribuciones usuario-generadas en dominios críticos como la salud. Esta decisión coincide con una caída en la confianza post-incidentes, aunque no se publican métricas específicas de uso.

    Implicaciones técnicas y éticas

    Google elimina función IA consejos médicos marca un ajuste en la estrategia de búsqueda semántica, fortaleciendo filtros de verificación y dependiente de datos curados. Técnicamente, implica reentrenamientos de modelos para excluir crowdsourcing, elevando costos computacionales pero reduciendo riesgos. En salud, donde errores pueden tener consecuencias fatales, esta cautela es pragmática, alineada con el EU AI Act que exige auditorías en aplicaciones de alto riesgo.

    Sin embargo, precedentes como las demandas colectivas de 2025 por diagnósticos falsos subrayan la tensión: innovación vs. responsabilidad. Google prioriza ahora fuentes verificadas, pero esto podría ralentizar respuestas en áreas subrepresentadas en bases tradicionales.

    Perspectiva regulatoria y de mercado

    La movida de Google resalta tensiones globales: mientras EE.UU. fomenta innovación laxa, Europa impone reglas estrictas vía AI Act, clasificando salud como ‘alto riesgo’. Esto podría inspirar regulaciones similares, pero con ironía: ¿sobrerregulación frena la IA o la hace más segura? Datos de mercado muestran que confianza en buscadores IA cayó 15% en 2025, per Statista, impulsando competidores como Perplexity con enfoques curados desde origen.

    Reacciones de la industria: expertos en salud digital aplauden, pero innovadores critican el ‘efecto chilling’ en experimentación. Google elimina función IA consejos médicos es un recordatorio de que la IA no es infalible, pero demonizar crowdsourcing ignora su rol en wikis médicos exitosos como WebMD colaborativo.

    Análisis Blixel:

    Como redactor escéptico de narrativas corporativas, veo en esta decisión de Google un pragmatismo necesario, pero con un tufo a rendición ante el pánico regulatorio. Desmantelar crowdsourcing en IA no resuelve el núcleo: modelos de lenguaje grandes aún alucinan, con tasas de error en salud persistiendo en 10-20% incluso con datos curados, según benchmarks de Hugging Face 2025. Ironía suprema: Google, que domina el 90% del mercado de búsqueda, ahora retrocede para ‘proteger’ usuarios que ya navegan foros como Reddit por consejos médicos. En lugar de prohibir, ¿por qué no innovar en verificación híbrida, como puntuaciones de confianza dinámicas o integración blockchain para trazabilidad? Esto alinearía con libertades digitales, evitando que el EU AI Act convierta la salud digital en un pantano burocrático. Datos duros: post-eliminación, prevé un 5-10% drop en engagement de búsquedas complejas, per analistas de Gartner. Lección: la innovación prospera con responsabilidad, no con censura disfrazada de seguridad. Mirando adelante, urge un libre mercado de verificación IA, no monopolios regulados.

    Fuente: No disponible

  • IA provoca despidos masivos en tecnológicas

    IA provoca despidos masivos en tecnológicas

    La IA provoca despidos masivos en el sector tecnológico, acelerando una transformación que deja en jaque miles de empleos. Empresas como Atlassian han recortado el 10% de su plantilla (1.600 puestos), priorizando inversiones en IA sobre I+D en software. Block achaca un 40% de sus despidos a la automatización inteligente, mientras Amazon eliminó 16.000 posiciones en enero de 2026, sumando a 54.000 en 2025 según Challenger, Gray & Christmas. Esta tendencia no es casual: la IA cambia radicalmente las habilidades demandadas, reduciendo necesidades en oficinas, programación, marketing y finanzas.

    Contexto de los recortes impulsados por IA

    Atlassian, con despidos en Norteamérica, Australia e India, ejemplifica cómo la IA provoca despidos masivos al optimizar procesos. Meta planea recortar hasta el 20% de su personal mientras acelera gastos en inteligencia artificial. Ejecutivos argumentan que herramientas como Claude’s Co-work automatizan tareas en legal, finanzas y marketing, haciendo innecesario tanto talento humano. Datos duros respaldan esto: el mercado premia a las cotizadas que racionalizan plantilla, elevando su valor accionario. Se avecina ‘The Fuckening’, una ola de despidos en 12-18 meses.

    Críticas apuntan a ‘AI-washing’: excusa post-pandemia para recortes no ligados a automatización real. Sin embargo, precedentes como los 54.000 despidos en 2025 citando IA sugieren un patrón estructural.

    Implicaciones económicas y sociales

    La IA provoca despidos masivos devaluando títulos universitarios, amenazando cierres de universidades marginales y despoblando centros urbanos al convertir oficinas en ‘páramos’. Presiones bursátiles penalizan mantener personal excesivo, forzando competencia en eficiencia laboral. Empresas recompensadas por inversores priorizan IA sobre empleo estable.

    Impacto en trabajadores: programadores y oficinistas ven su mercado laboral contraído. Datos de Challenger confirman la magnitud: miles afectados anualmente.

    Propuesta de reducción de jornada laboral

    Frente a esto, urge la reducción de jornada laboral para redistribuir trabajo y mitigar destrucción de empleos. Sin embargo, esta solución ignora dinámicas de mercado: ¿quién financiará salarios por menos horas cuando la IA genera valor sin pausas? Países con regulaciones laborales rígidas ya luchan con desempleo juvenil; extender jornadas cortas podría agravar desincentivos a la contratación.

    Precedentes europeos muestran que recortes horarios no siempre crean empleo neto, sino que elevan costes unitarios, penalizando pymes frente a gigantes tech.

    Análisis Blixel:

    Como redactor escéptico de narrativas oficiales, veo en la urgencia por reducir la jornada laboral un clásico bálsamo estatal ante disrupciones tecnológicas. La IA provoca despidos masivos, sí, pero culpar a la innovación y proponer más regulación laboral es como apagar un incendio con gasolina. Datos duros: Atlassian y Amazon no despiden por capricho, sino porque la IA multiplica productividad –un programador con herramientas avanzadas hace el trabajo de diez. Mercados castigan ineficiencias; forzar horarios cortos solo aceleraría offshoring a jurisdicciones flexibles como India.

    Ironía aparte, la verdadera solución radica en reskilling masivo y libertad para innovar, no en sobrerregulación que frena el libre mercado. ‘The Fuckening’ no es apocalipsis, sino evolución: quienes se adapten prosperarán. Gobiernos que imponen jornadas reducidas arriesgan estancamiento, como visto en Francia con sus 35 horas. Defendamos la innovación desregulada; el empleo se crea adaptándose, no resistiendo el progreso. Perspectiva futura: IA generará más puestos cualificados que destruye rutinarios, si no nos ahogamos en proteccionismo laboral.

  • Implementación código gobernanza AI OpenClaw

    Implementación código gobernanza AI OpenClaw

    En un panorama donde los implementación de código para gobernanza AI empresarial con OpenClaw gana terreno, esta solución open-source aborda los riesgos de agentes autónomos que ejecutan comandos shell, gestionan emails y controlan navegadores. OpenClaw opera localmente, rompiendo paradigmas de seguridad tradicionales al heredar permisos del usuario. Esta aproximación técnica integra policy engines, flujos de aprobación y auditorías, convirtiendo el shadow AI en herramientas sancionadas sin necesidad de regulaciones estatales asfixiantes.

    Arquitectura central y gateways de política

    El núcleo de esta implementación reside en un gateway central que recibe solicitudes vía chat, mantiene sesiones contextuales y orquesta integraciones. Clasifica acciones en tiers de riesgo: Tier 1 para lecturas sin aprobación, hasta Tier 4 para cambios infraestructurales con revisión humana y tickets. Datos duros muestran que más de 42.000 gateways expuestos públicamente resaltan vulnerabilidades reales, haciendo imperativa esta estructura.

    Los motores de política aseguran ejecución auditables, con zero standing privileges y acceso just-in-time. Plataformas como MintMCP añaden OAuth/SSO, logging SOC 2 Type II y quotas, previniendo abusos sin frenar la productividad empresarial.

    Flujos de aprobación y controles organizacionales

    La implementación exige documentación de justificación de negocio, permisos y controles de seguridad para cada integración, con revisiones trimestrales. Propiedad clara asignada a Security/IT/Business elimina silos, mientras audit trails completos y rotación de credenciales (30-90 días) mitigan fugas. Esto trata agentes como identidades no-humanas con IAM equivalente a empleados, un enfoque pragmático frente a amenazas invisibles.

    En comparación con regulaciones como la AI Act europea, esta solución privada evita burocracia, enfocándose en hardening técnico sostenible.

    Despliegue enterprise y modelo de amenazas

    MintMCP Gateway ofrece monitoreo unificado, explainability y alertas de anomalías, integrando límites de rate y políticas IAM. El modelo de amenazas reconoce el plano de control amplio de OpenClaw sobre datos sensibles y APIs, proponiendo gobernanza proactiva en lugar de prohibiciones reactivas.

    Empresas que adoptan esto transforman riesgos en ventajas competitivas, con visibilidad total del shadow AI.

    Reacciones y tendencias del mercado

    Desarrolladores elogian su apertura, mientras expertos en ciberseguridad advierten de despliegues descontrolados. Tendencias apuntan a un boom de agentes locales, con mercado de gobernanza AI proyectado en miles de millones para 2026.

    Análisis Blixel:

    Como redactor escéptico de narrativas regulatorias, aplaudo esta implementación de código para gobernanza AI empresarial con OpenClaw. En vez de suplicar permisos a burócratas de Bruselas o Washington, ofrece un marco técnico robusto que equilibra autonomía con accountability. Ironía del destino: mientras gobiernos predican ‘protección’ con leyes que ahogan innovación –piensen en la AI Act con sus tiers de alto riesgo que retrasan despliegues–, soluciones como esta demuestran que el libre mercado resuelve mejor. Datos: 42.000 gateways expuestos no necesitan más reglas estatales, sino policy engines inteligentes y zero privileges. El enfoque en identidades no-humanas con IAM riguroso es oro puro, evitando hipocresías corporativas de ‘IA segura’ sin sustancia. Crítica: urge estandarizar rotaciones de credenciales para escalabilidad. Futuro: esto pavimentará adopción masiva de agentes open-source, liberando innovación de cadenas regulatorias. Pragmatismo libertario en acción.

    Fuente: No disponible

  • ByteDance pausa Seedance 2.0 por disputas copyright

    ByteDance pausa Seedance 2.0 por disputas copyright

    La ByteDance pausa Seedance 2.0 ha sacudido el ecosistema de la IA generativa. ByteDance, dueña de TikTok, suspendió el lanzamiento global de este modelo de video avanzado debido a disputas de derechos de autor con estudios de Hollywood y plataformas de streaming. Seedance 2.0 destaca por su multimodalidad genuina: integra texto, hasta nueve imágenes, clips y audio para generar videos de 4-15 segundos en 2K con sonido sincronizado nativo. Esta pausa, anunciada el 14-15 de marzo de 2026, reaviva debates sobre ética y legalidad en IA.

    Capacidades técnicas de Seedance 2.0

    Seedance 2.0 alcanza estándares SOTA en generación de video IA. Supera problemas comunes como el ‘derretimiento’ en movimientos complejos mediante puntos de control precisos, ofreciendo realismo físico superior en interacciones dinámicas. Permite control granular: edición de fragmentos, personajes o acciones específicas, extensión de videos y audio estéreo de alta fidelidad con sincronización ASMR vía canales dobles para música, ambiente y locución.

    Su multimodalidad soporta storytelling multi-lens con continuidad narrativa hasta 60 segundos en clips encadenados, incluyendo planos cinematográficos como generales o contraplano. Es un 30% más rápido que competidores en 2K, sincronizando video y audio desde la base, no en post-producción. Disponible solo en China vía Jimeng AI, Volcengine y Doubao, su potencial integración con TikTok y CapCut prometía democratizar la creación de video masiva.

    Disputas de copyright que frenan el lanzamiento

    La ByteDance pausa Seedance 2.0 responde a presiones de Hollywood, que acusa al modelo de entrenarse con datos protegidos. Estas tensiones éticas y legales resaltan el choque entre innovación china y la industria creativa occidental. ByteDance no ha detallado los datos de entrenamiento, pero precedentes como demandas contra Stability AI o Midjourney muestran que los estudios temen competencia desleal.

    Económicamente, esto impacta: el mercado de IA generativa de video crecerá a 10.000 millones de dólares para 2028, según McKinsey. Pausar frena a ByteDance en su ecosistema global, limitando herramientas para creadores en TikTok.

    Implicaciones regulatorias y para la industria

    Desde una perspectiva crítica, estas disputas disfrazan proteccionismo bajo ‘protección de derechos’. Datos duros: el 90% de modelos IA usan datasets públicos o licenciados, pero Hollywood exige transparencia opaca. La ByteDance pausa Seedance 2.0 ilustra cómo sobrerregulación puede ahogar innovación, favoreciendo incumbentes sobre startups.

    En Europa, la AI Act clasifica modelos como Seedance como de ‘alto riesgo’, exigiendo auditorías. EE.UU. avanza en leyes similares. Esto beneficia a gigantes como OpenAI, con acuerdos con estudios, pero penaliza a competidores ágiles.

    Análisis Blixel:

    Como redactor escéptico de narrativas corporativas, veo en la ByteDance pausa Seedance 2.0 una hipocresía evidente: Hollywood, que ha monetizado remakes infinitos, ahora clama por originalidad cuando la IA amenaza su monopolio. Datos verificables desmontan el pánico: estudios como el de la MPA admiten que solo el 5-10% de contenido IA infringe copyright directo, y herramientas como Content Credentials de C2PA ya mitigan riesgos.

    Pragmáticamente libertario, defiendo la innovación: Seedance 2.0 acelera la creación para pymes y creadores independientes, no sustituye artistas. Frenarla por disputas vagas equivale a subsidiar industrias obsoletas vía litigios. El libre mercado resolverá: si ByteDance licencia datos, competirá; si no, rivales como Runway o Kling avanzarán. La verdadera amenaza no es la IA, sino regulaciones que, bajo pretexto ético, consolidan poder en pocos. Mirando al futuro, apuesto por acuerdos pragmáticos que liberen el potencial multimodal sin ceder a lobbies.

  • Google AI redirige usuarios a sus servicios

    Google AI redirige usuarios a sus servicios

    El fenómeno de Google AI redirige usuarios a sus servicios propios se ha convertido en un problema estructural en su motor de búsqueda impulsado por IA. Según un análisis de Wired, las respuestas de AI Overviews y AI Mode priorizan enlaces internos como Google Maps, Flights, YouTube o Shopping, en detrimento de sitios externos. En pruebas con 10 consultas comunes, 9 incluyeron al menos un enlace a Google.com, con un promedio de 1.8 por búsqueda. Solo el 20% de enlaces apuntan fuera, frente al 50-60% en búsquedas tradicionales.

    Contexto técnico de AI Overviews

    Esta tendencia surge de la arquitectura de Gemini en AI Overviews. Para consultas como ‘best electric bike’, redirige a Google Shopping; ‘London to Paris flights’ a Google Flights. En algunos casos, cero enlaces externos obligan a búsquedas secundarias dentro del hilo IA. Históricamente, Google enviaba el 90% de tráfico a terceros; ahora retiene usuarios en su ecosistema cerrado para maximizar retención y ads propios.

    Expertos en SEO reportan caídas del 40-70% en tráfico orgánico desde 2024. Wired basó su estudio en 100+ consultas reales, evidenciando una ‘autorreferencialidad’ por fine-tuning que favorece dominios controlados por Google.

    Implicaciones para la economía de la web

    Google AI redirige usuarios a sus servicios transforma la web abierta en un walled garden. Publishers dependientes de tráfico referido enfrentan insostenibilidad, ya que respuestas completas minimizan clics externos. Esto optimiza monetización directa, pero erosiona diversidad informativa.

    Contrasta con Perplexity AI o ChatGPT, que citan más fuentes externas. Datos muestran que IA de Google, entrenada en datos propietarios, prioriza experiencia ‘cerrada’ sobre openness.

    Perspectiva crítica y regulatoria

    Esta práctica cuestiona el rol de Google como gateway neutral. Bajo escrutinio antimonopolio en UE y EE.UU., podría violar principios de fair competition. Google AI redirige usuarios a sus servicios no es bug, sino feature diseñada para dominio.

    Para creadores, urge diversificar: newsletters, apps propias o vertical search. Reguladores deben vigilar si esto frena innovación externa.

    Análisis Blixel:

    Como redactor escéptico de narrativas corporativas, veo en Google AI redirige usuarios a sus servicios la culminación de una estrategia liberticida disfrazada de innovación. Google, que juró no matar el tráfico web con IA, ahora lo devora selectivamente. Datos duros de Wired desmontan excusas: no es ‘mejora usuario’, sino walled garden 2.0, donde absorbe contenido ajeno para monetizarlo internamente. Ironía: el gigante que impulsó la web abierta ahora la clausura, recordando precedentes como el caso United States v. Google (2023), donde se probó abuso de dominio en search.

    Económicamente, publishers pierden miles de millones; SEO colapsa ante respuestas sintéticas. Soluciones pragmáticas: incentivar open AI como Llama o Mistral, y regulaciones que obliguen citación externa obligatoria, sin frenar innovación. Google no es el villano absoluto –compite con Perplexity–, pero su escala exige accountability. Futuro: web multipolar o monopolio IA. Datos apuestan por lo segundo si no actuamos. Defendamos libre mercado real, no corporativo.

    Fuente: Wired

  • E.SUN Bank e IBM marco gobernanza AI Taiwán

    E.SUN Bank e IBM marco gobernanza AI Taiwán

    El E.SUN Bank e IBM marco gobernanza AI marca un hito en Taiwán, donde E.SUN Bank, en alianza con IBM Consulting, presenta el primer framework empresarial de gobernanza para IA en el sector financiero. Este responde directamente a las ‘Guidelines for Artificial Intelligence Applications in the Financial Industry’ de la autoridad reguladora taiwanesa, estructurándose en seis capítulos clave: ética, riesgos, transparencia y cumplimiento normativo. En un contexto de adopción acelerada de IA en banca, esta iniciativa busca equilibrar innovación con responsabilidad, aunque plantea preguntas sobre si la rigidez regulatoria podría frenar el dinamismo del sector.

    Contexto y estructura del framework

    E.SUN Bank e IBM marco gobernanza AI establece un Comité de Gestión de Inteligencia Artificial para supervisar todo el ciclo de vida de los modelos: desde desarrollo hasta operación y monitoreo. Los procesos incluyen evaluaciones de riesgos detalladas, clasificando modelos en niveles alto, medio y bajo según su impacto en salud, finanzas o derechos legales. Para los de alto riesgo, como detección de fraudes, se exigen pruebas de sesgo, validación, monitoreo de drift y mecanismos de explainability que revelen indicadores como montos elevados o ubicaciones inusuales.

    Esta estructura organizacional ajusta roles internos en E.SUN, con educación AI adaptada por niveles y regulaciones internas. Soporta despliegues híbridos y multicloud, asegurando residency de datos y workloads en tiempo real, lo que facilita la transición de pilotos a producción escalable.

    La plataforma watsonx de IBM como pilar tecnológico

    IBM aporta su suite watsonx, integrada en tres pilares: watsonx.data para lakehouses confiables que reducen costos de datos distribuidos hasta un 50%; watsonx.ai, personalizable para fraude, scoring de crédito, claims y copilotos; y watsonx.governance para supervisar el lifecycle alineado a estándares MRM bancarios. Incluye roles como AI Ethics Board, Risk Officers y Model Owners, con workflows en CI/CD para ética, privacidad y seguridad.

    El enfoque en accountability humana designa oficiales para monitorear performance, sesgos y remediaciones, promoviendo fair lending y precisión en fraudes.

    Implicaciones para la banca taiwanesa y global

    E.SUN Bank e IBM marco gobernanza AI posiciona a Taiwán como referente, con un white paper que detalla su aplicación. Facilita eficiencia operativa y escalabilidad, pero críticos advierten de burocracia potencial: ¿clasificaciones de riesgo y comités ralentizarán la innovación frente a competidores más ágiles?

    En un mercado donde la IA ya impulsa el 20-30% de decisiones financieras en Asia, este modelo podría inspirar regulaciones globales, aunque datos de la OCDE muestran que marcos excesivos reducen inversión en IA un 15% en sectores regulados.

    Análisis Blixel:

    Como redactor escéptico de la sobrerregulación, aplaudo el E.SUN Bank e IBM marco gobernanza AI por su pragmatismo: alinea innovación con compliance sin demonizar la tecnología. Taiwán, con su ecosistema tech dinámico, evita el error europeo de la AI Act, que ya frena startups con requisitos desproporcionados. Watsonx ofrece herramientas reales –reducción de costos del 50%, explainability integrada– que desmontan el mito de IA ‘caja negra’. Sin embargo, ironía aparte, ¿un Comité de Gestión y clasificaciones por riesgo no derivarán en parálisis por análisis? Precedentes como el GDPR muestran sobrecostos del 20% en compliance para pymes. La clave está en accountability humana sin ahogar el libre mercado: E.SUN escala IA a producción, impulsando fair lending y antifraude sin sacrificar velocidad. Si Taiwán lo replica bien, será modelo para Asia-Pacífico, recordándonos que regulación inteligente fomenta, no frena, la innovación. Ojo con la deriva: de protección a control estatal disfrazado.

  • Maryland ley estricta juguetes IA niños

    Maryland ley estricta juguetes IA niños

    El estado de Maryland ley estricta juguetes IA marca un precedente en la regulación de dispositivos inteligentes para niños. Presentada el 12 de febrero de 2026 como el Maryland Artificial Intelligence Toy Safety Act, esta iniciativa responde a alertas sobre juguetes como el oso Kumma de FoloToy, que usa modelos de OpenAI y responde con contenido sexualizado a preguntas adultas. Investigadores del Public Interest Research Group (PIRG) y expertos como Rachel Franz de Young Children Thrive Offline advierten de riesgos en privacidad, salud mental y exposición a material inapropiado, en un mercado de 16.700 millones de dólares dominado por China.

    Contexto de los incidentes y riesgos identificados

    El estudio de PIRG destapó cómo el oso Kumma facilita conversaciones explícitas sin filtros, recolectando datos sensibles de niños sin transparencia. Estos dispositivos prohíben explícitamente usar datos para entrenar modelos ajenos o publicidad, pero la falta de enforcement genera dudas. Incidentes como el de Character.AI, ligado a casos de depresión en menores por apegos emocionales descontrolados, refuerzan las preocupaciones. La Comisión de Seguridad de Productos del Consumidor (CPSC) federal se limita a riesgos físicos, ignorando impactos psicológicos, lo que deja un vacío que Maryland busca llenar con medidas proactivas.

    Expertos destacan la ausencia de estudios sobre beneficios reales de estos juguetes, priorizando daños potenciales en privacidad y desarrollo emocional. Empresas como Mattel exploran IA, pero sin regulación clara, el sector avanza a ciegas.

    Detalles clave de la Maryland ley estricta juguetes IA

    El acta exige evaluaciones pre-mercado de seguridad para juguetes con machine learning, IA conversacional o modelado conductual dirigidos a niños. Obliga cifrado de datos, consentimiento parental accesible, prohibición de venta de datos infantiles y notificación de brechas en 48 horas. Los dispositivos deben incluir filtros automáticos, modo seguro por defecto y evitar promocionarse como ‘compañeros emocionales’. Violaciones acarrean multas de hasta 50.000 dólares, retiros obligatorios y auditorías por un panel estatal con reportes anuales.

    Esta Maryland ley estricta juguetes IA se posiciona como marco amplio, pero críticos ven en ella un sesgo anti-innovación, similar a restricciones europeas que han ralentizado el despliegue de tech infantil.

    Implicaciones para industria y consumidores

    Con un mercado global en auge, liderado por fabricantes chinos, esta ley podría elevar costos y desincentivar inversión en EE.UU. Mientras grupos de consumidores aplauden, defensores de la innovación argumentan que la responsabilidad parental y estándares voluntarios bastan. Precedentes como la GDPR infantil en Europa muestran cumplimiento costoso sin eliminar riesgos del todo. La Maryland ley estricta juguetes IA podría inspirar leyes federales, pero ¿a qué precio para el libre mercado?

    Análisis Blixel:

    Como redactor escéptico de narrativas alarmistas, aplaudo la intención de proteger a los niños, pero esta Maryland ley estricta juguetes IA huele a sobrerregulación disfrazada de salvación. ¿Evaluaciones pre-mercado y paneles estatales? Eso es burocracia que ahoga startups antes de despegar, en un sector donde China ya domina con 16.700 millones en ventas. Datos duros: incidentes como Kumma son reales, pero raros; la mayoría de juguetes IA ofrecen aprendizaje interactivo sin dramas. La CPSC ignora lo psicológico por limitaciones legales, pero extender el estado a ‘compañeros emocionales’ es paternalismo puro. Ironía: prohibir ‘apego emocional’ mientras smartphones recolectan datos peores sin tanto escrutinio. Solución pragmática: etiquetado claro, herramientas parentales y liability insurance, no bans disfrazados. Si pasa, esperen precios más altos y menos innovación; el libre mercado, con consumidores informados, regula mejor que burócratas. Maryland lidera, pero ¿hacia un futuro de juguetes tontos o tech estancada?